
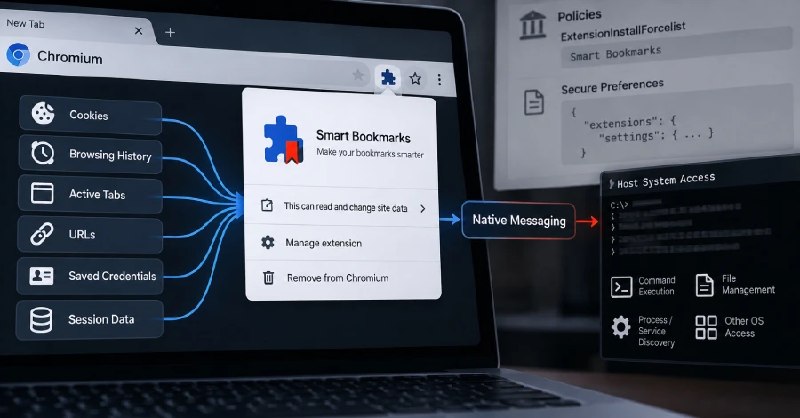
PEEP превращает Chrome и Edge в пост‑компромиссные бэкдоры для выполнения команд на хосте
PEEP — серьёзное усиление возможностей post‑compromise наборов: расширение sideload'ится в Chrome/Edge, подкрепляется нативным процессом и позволяет выполнять команды на хосте, похищать сессии и обходить проверки магазина расширений. Это подчёркивает необходимость жёсткого контроля политик расширений, мониторинга Secure Preferences и проверки наличия нештатных native‑messaging хостов в инфраструктуре.
Источник: The Hacker News · ссылка
Post #75
356
- 👍 1