


Прошлый раз был тут
https://t.me/tech_b0lt_Genona/6736
Если кратко, то в апреле было исследование API-роутеров для LLM-ок (PDF положу в комменты)
Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain
https://arxiv.org/abs/2604.08407
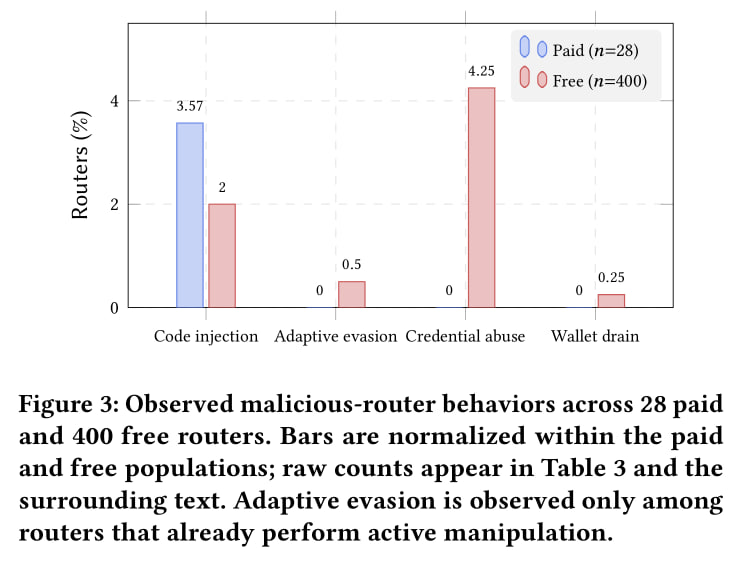
Суть исследования сводилась к тому что проанализировали 428 роутеров (как платных так и бесплатных) и выявили случаи когда инъектили вредоносный код и всякие важные данные воровались.
Сделан был фреймворк Mine для оценуи защиты на стороне клиента. Самого этого прототипа нет в открытом доступе, но я нашёл два проекта которые опирались на исследования
> A tiny local proxy on the wire between your agents and the LLMs they call — practical features and security in one place, no framework and no telemetry.
https://github.com/openguardrails/openafw/
> Local security audit for AI API relays and LLM proxies: detects prompt injection, model substitution, tool-call rewriting, SSE anomalies, error leakage, and Web3 wallet risks.
https://github.com/toby-bridges/api-relay-audit
Из интересного там ещё что в процессе экспериментов они с помощью ключей смогли получить доступ суммарно ~2 млрд. токенов.
Я закинул скринов со статой по роутерам.
Но это не всё. Один из авторов исследования пошёл дальше и решил проверить всё это дело в бою, так сказатб. Сентябрьские результаты.
Researcher Claims 6TB China LLM Router Logs Exposed Enterprise Credentials
https://pandaily.com/china-llm-router-logs-6tb-credential-leak-researcher-claim
Chaofan Shou выкупил 6ТБ данных от этих самых роутеров и пошёл ковыряться в них. По результатам ковыряний он наковырял данных от 19 китайских компаний. Среди найденного бфли SSH-ключи, VPN-конфиги, токены GitLab, кличи Alibaba Cloud. В отчёте упоминались Huawei, Xiaomi, NIO и MiniMax.
Твиты автора
26 LLM routers are secretly injecting malicious tool calls and stealing creds. One drained our client $500k wallet.
We also managed to poison routers to forward traffic to us. Within several hours, we can directly take over ~400 hosts.
https://x.com/shoucccc/status/2042423713019412941
I bought a Fable dataset from one of the top Chinese LLM routers yesterday.
With just 6TB data, I can take over 7 Chinese/CIS gov entities & 19 top Chinese firms like Xiaomi, Huawei, NIO, Minimax using SSH keys, VPN configs, Aliyun keys, GitLab tokens sent to the router.
https://x.com/shoucccc/status/2098169782541631871