
👷♂️ Безопасность на рабочем месте
Безопасность на рабочем месте – фундамент, на котором строится стабильная работа как каждого сотрудника, так и всей Объединенной судостроительной корпорации в целом. Соблюдение цифровой гигиены и бдительность позволяют предотвратить финансовые потери, утечку конфиденциальных данных и репутационные риски. В современном мире угрозы становятся все более изощренными, и наша общая ответственность – знать основные правила защиты.
Существуют несколько видов мошенничества.
Один из них – фишинг. Фишинг — это мошенничество, целью которого является незаконное получение доступа к личным или корпоративным данным (логины, пароли, реквизиты) путем подделки сообщений от имени авторитетных организаций или лиц. Злоумышленники создают поддельные веб-страницы или письма, визуально копирующие реальные сервисы, чтобы вынудить пользователя перейти по ссылке и ввести свои данные.
Основные правила защиты от фишинга:
✅️ Внимательно проверяйте адрес отправителя и URL-ссылки перед тем, как переходить по ним, даже если письмо пришло от знакомого контакта.
✅️ Не открывайте вложения и не скачивайте файлы из подозрительных источников или писем.
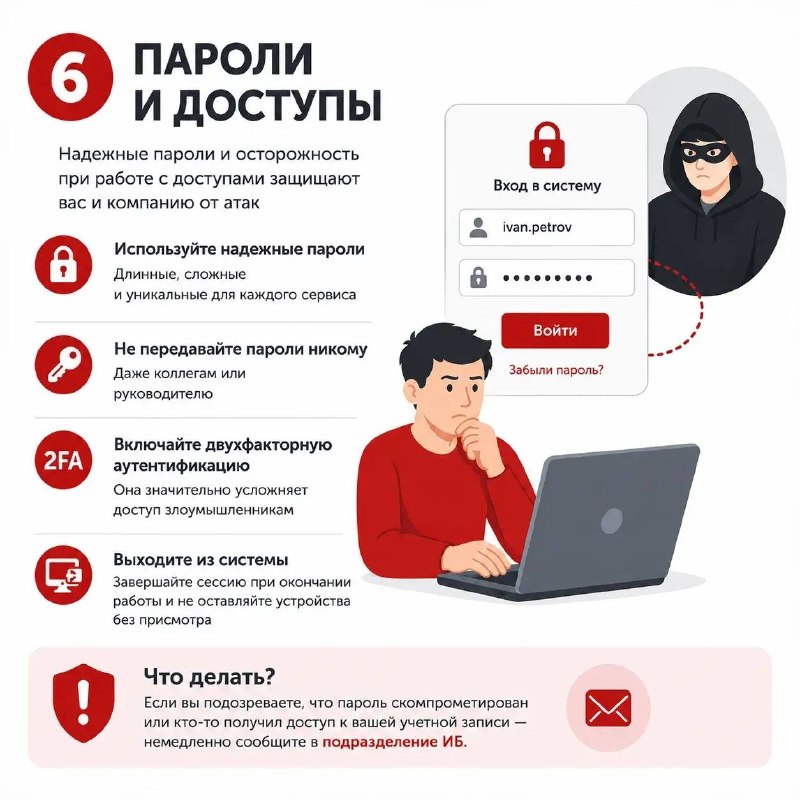
✅️ Используйте сложные уникальные пароли для каждого рабочего аккаунта и регулярно их обновляйте.
✅️ Подключайте двухфакторную аутентификацию везде, где это технически возможно.
✅️ Не передавайте свои учетные данные третьим лицам и не записывайте пароли на видных местах.
✅️ Используйте только корпоративные защищенные сети и устройства.
Социальная инженерия — метод психологического манипулирования людьми с целью получения конфиденциальной информации или совершения действий, нарушающих безопасность. Злоумышленник воздействует на человеческий фактор, эксплуатирует доверие, любопытство, страх или желание помочь.
Основные методы социальной инженерии:
🔴 Создание правдоподобной легенды под видом сотрудника службы поддержки или руководителя.
🔴 Обещание услуги или выгоды в обмен на предоставление доступа или данных.
🔴 Использование поддельных звонков от имени официальных структур.
🔴 Внедрение вредоносных носителей (например, флешек) в рабочее пространство с расчетом на то, что сотрудник подключит их к ПК.
Правила защиты от социальной инженерии:
✅️ Всегда проверяйте личность собеседника, используя независимые каналы связи, даже если он представляется высокопоставленным лицом.
✅️ Никогда не сообщайте пароли, коды подтверждения или банковские данные по телефону или в мессенджерах.
✅️ Перепроверяйте полученную информацию.
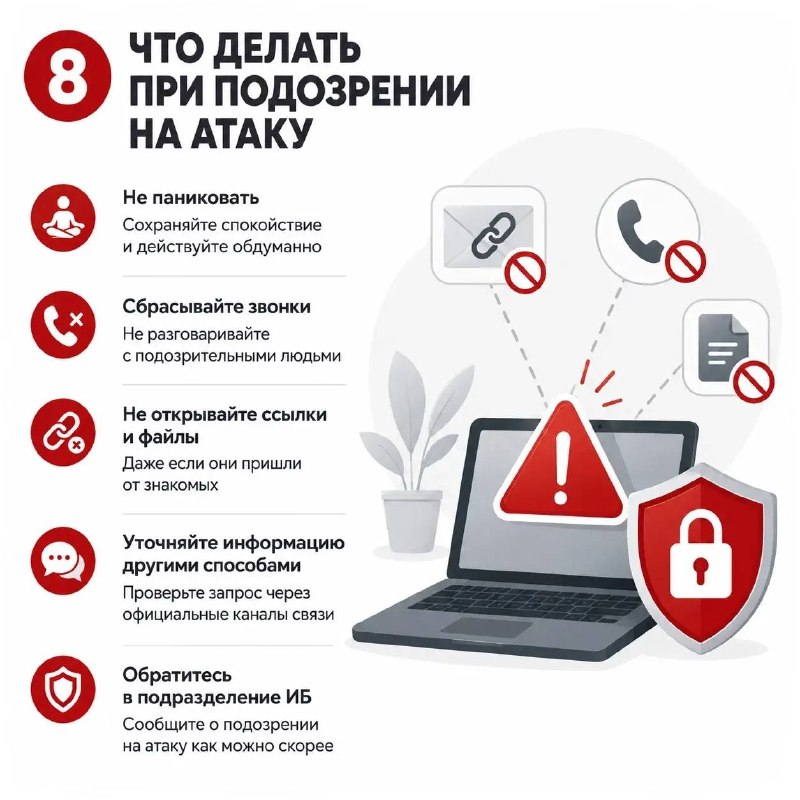
✅️ Сообщайте в подразделение ИБ о любых подозрительных звонках, письмах или иных действиях.
✅️ Не оставляйте на видном месте носители с конфиденциальной информацией, блокируйте экран компьютера при каждом выходе из-за стола, выходите из личных аккаунтов после завершения работы на чужих устройствах.
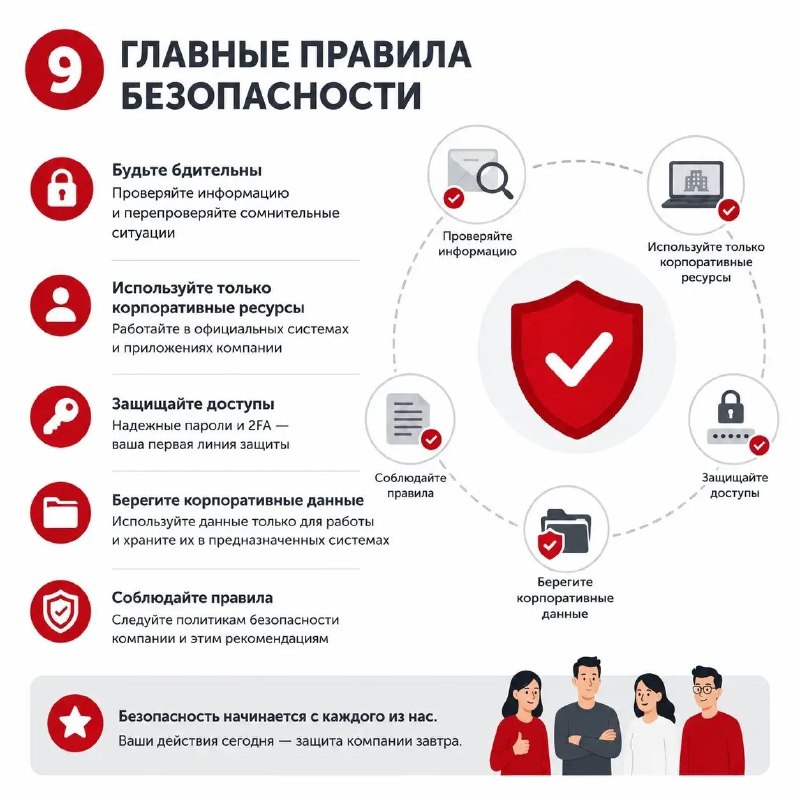
Подробнее смотрите в карточках.
И помните: безопасность начинается с каждого из нас. Соблюдение корпоративных правил безопасности ОСК – лучшая защита от киберугроз!
Подписывайтесь на ОСК в МАХ
Post #3358
2.09K



- ❤ 4