
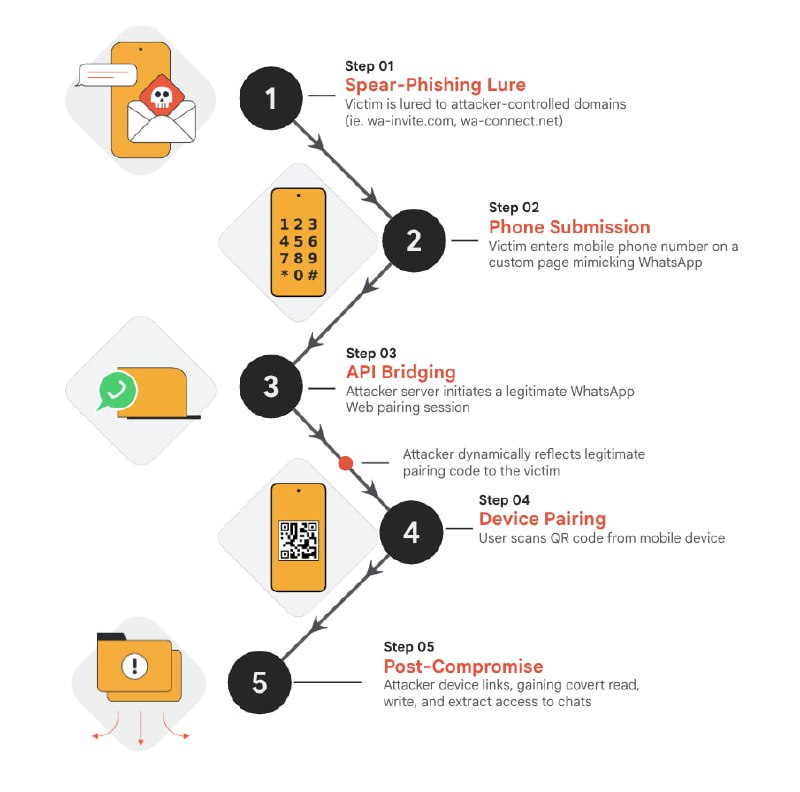
Актуальная архитектуру атак прекрасна тем, что хакеры перестали долбиться в закрытые порты и искать 0-day в фаерволах. Они начали абьюзить легитимные, встроенные механизмы авторизации и безопасники теперь не видят алертов, потому что для системы это выглядит как штатное поведение пользователя.
Несколько примеров:
🟢 Взлом через отельный Wi-Fi.
Топ-манагер или дипломат приезжает на конференцию, подключается к гостевому Wi-Fi отеля. Вылезает сообщение для авторизации в сети. Но после галочки (Я согласен), трафик незаметно редиректит на клон страницы входа, например, Microsoft 365. Жертве подсовывают атаку через фишинг по коду устройства. Пользователь сам вводит код, отдавая токен от своей корпоративной почты.
🟢 Перехват веб-камеры.
Атакующие присылают линк-инвайт на защищенный звонок или документ. Страница просит слинковать устройство через мессенджер (QR-код или связка по номеру). Как только юзер привязывает сессию, страница эмулирует интерфейс звонка. И пока идут гудки, скрипт через API браузера включает микрофон и камеру, пишет аудио/видео в
.webm и кусками отправляет на сервер хакеров. 🟢 Угон OAuth-токенов.
Юзеру кидают ссылку на фейковый файлообменник. Чтобы скачать файл, нужно нажать (Sign in with Google). Открывается настоящее окно авторизации Гугла. Но после входа (даже с 2FA) OAuth-токен пробрасывается в специально созданный облачный проект злоумышленников. Аккаунт скомпрометирован без перехвата паролей и СМС.
🟢 Пароли приложений это уже лютый легаси-костыль, который позволяет подключать старые почтовые клиенты в обход двухфакторки. Хакеры под видом техподдержки присылают PDF-мануал, где пошагово просят юзера создать такой пароль и вписать его на фишинговом сайте. И юзеры это делают 👨🔬... в итоге 2FA пробита с ноги.
Типичный 🥸 Сисадмин