
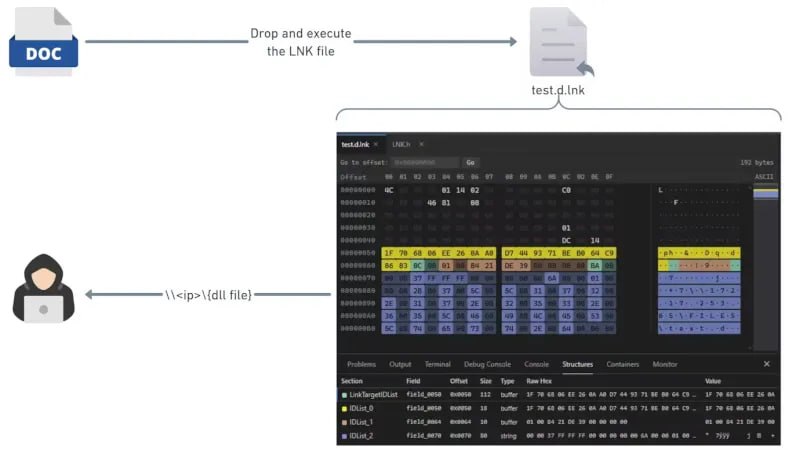
В феврале Мелкомягкие выкатили заплатку от критической баги в Windows Shell (CVE-2026-21510). Изначально дыра позволяла вслепую протаскивать левые экзешники в обход SmartScreen и получать удаленное выполнение кода. Инженеры Microsoft героически перекрыли кислород троянам, отчитались в бложике и забыли.
Но, как это обычно бывает, закрыли они ровно половину проблемы. Теперь вместо скрытой установки малвари кулхацкеры тупо тянут учетки.
Вектор опирается на древние костыли файлового менеджера (Explorer). Атакующий подкидывает жертве специально ярлык, внутри которого зашит удаленный сетевой UNC-путь. Винда видит ярлык, и у нее срабатывает рефлекс... надо срочно подгрузить и отрисовать красивую иконку 😬. Система ломится по указанному пути, инициируя SMB-рукопожатие с сервером хакера. В процессе этого коннекта Windows отдает удаленному серверу хэш
Net-NTLMv2 текущего юзера. Бинго 🎩... дальше хэш либо перебирается по словарям, либо юзается напрямую для атаки.З.Ы. Эксплойт работает в чистом zero-click режиме, где вообще не надо кликать по ярлыку. Достаточно просто открыть папку с ним (или чтобы почтовый клиент попытался отрендерить превью вложения).
Вот так вот легаси из 90-х годов (автоматический рендеринг иконок по сети) умножает на ноль современные системы защиты.
Разумно, если еще не сделано, отрубить исходящий SMB-трафик (порты 139 и 445) на периметре сети наглухо, а также отключить NTLM аутентификацию там, где это возможно.
Типичный 🥸 Сисадмин