



Positive Technologies выкатили разбор свежих атак группировки Mythic Likho на российскую критическую инфраструктуру (КИИ). Ребята работают масштабно, со вкусом и глубоким погружением в социальную инженерию.
Начинается всё с разведки. Атакующие регают домены, мимикрирующие под российские облака и сервисы (типа
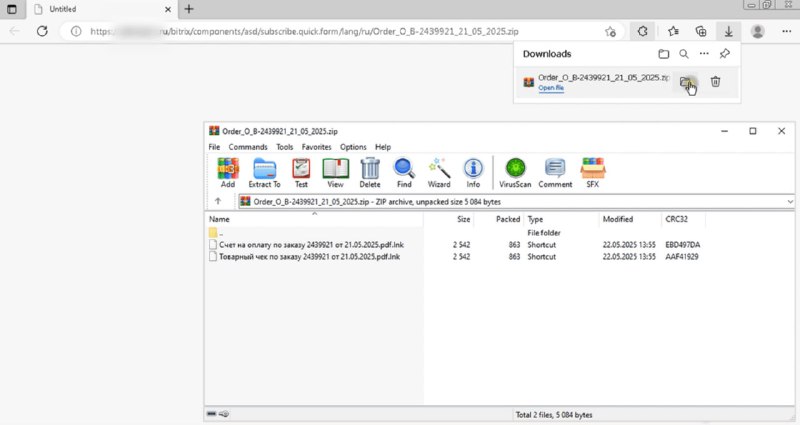
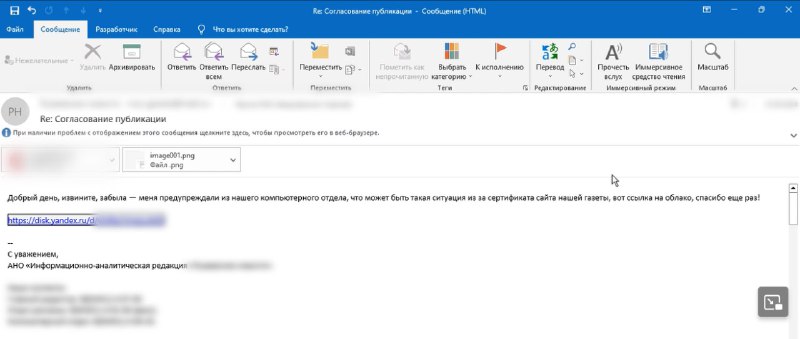
cloudmaill[.]ru или gosuslugi-help[.]ru), ломают легитимные сайты и создают фейковые профили сотрудников, привязывая их к реальным ру-номерам. Они перехватывают фавиконы, копируют корпоративный стиль и могут неделями просто вести переписку с жертвой, втираясь в доверие. И только когда бухгалтер или менеджер расслабился - кидают линк на вредонос.Дальше в дело вступает техническая магия. Жертва качает безобидный с виду PDF или JPG, который на деле оказывается LNK-загрузчиком с двойным расширением. Внутри LNK спрятана обфускация... они юзают ключ
/v:on для отложенного расширения переменных в CMD. Статический анализ антивируса видит локальный IP 192.168.1.1, а при выполнении он подменяется на реальный С2-домен из переменной окружения ⌨️Сам механизм распаковки тоже с приколом. Чтобы запутать EDR, дроппер резервирует в оперативной памяти 50 000 блоков по 4 КБ и заполняет их рандомным мусором, имитируя сотни фиктивных PE-файлов. Суммарно процесс отжирает до гигабайта оперативки, тупо чтобы спрятать в этом болоте бэкдор Loki.
Как только Loki сел в системе... начитается отключение антивирусов, дампинг учеток, перемещение по сети и слив данных через Rclone. Иногда они вообще не парятся с пробивом периметра, а заходят через готовые SSH-туннели, которые им оставляют коллеги по хацкерскому цеху, например (Ex)Cobalt 👺
Есть занятный момент... для вытаскивания паролей из браузеров элитная группировка юзает устаревшую триальную версию утилиты XenArmor от 2020 года. Лицензия оформлена на почту некоего канадского фаната аниме и немецкого футбола, чьи пароли давно утекли в даркнет 🤢. Скорее всего левого канадца просто используют, хотя нельзя исключать, что это топ-уровень OPSEC от мамкиных шпионов.
Финал печален. Атакующие выносят теневые копии, сносят утилиты резервного копирования, форматируют RAID-массивы и полируют всё это корпоративным шифровальщиком LockBit ⚰️
Если у вас в контуре EDR все еще доверяет процессам, запущенным из временных папок, а макросы и LNK-файлы свободно гуляют по почте, то вы прям приглашаете в гости канадского анимешника 😬
Типичный 🥸 Сисадмин