TGViewer
Channel Public Channel
Записки админа

Записки админа

@sysadminnotes

Пишу о Linux и администрировании серверов.

Связаться с автором: @servers

Реклама на канале не размещается.

Заметки в браузере: https://journald.ru/

Буст канала: https://t.me/sysadminnotes?boost
Subscribers
12.8K
Photos
695
Videos
31
Links
2.6K

Showing posts older than #685 · Back to latest

Older Posts 20 shown
Post #684 2.45K
📦 Бекап с tar.

Что бы не потерялось... Быстро сделать бекап всей системы, если она расположена на одной партации:

# tar -cvpzf system.tar.gz --exclude=/system.tar.gz --one-file-system /

Если партиций используется несколько (например, /var или /home на отдельных разделах), то --one-file-system не подойдёт для такого случая, тогда просто достаточно создать архив от корня, но при этом, с помощью --exclude исключить лишние директории.

#будничное #tar #backup
Post #683 2.84K
🙅🏻‍♂️ Chomper.

А ещё, вот вам, камрады, занятный репозиторий, содержащий в себе оружие для борьбы с прокрастинацией и хронофагией - блокировщик неугодных сайтов на нужное вам время...

https://github.com/aniketpanjwani/chomper

Пишем конфиг с политиками (очень простой на самом деле) и запускаем chomper, что бы нас уже ничего не отвлекло от рабочего\учебного процесса. 🤓

#будничное
GitHub GitHub - aniketpanjwani/chomper: Internet blocker for the Linux desktop. Internet blocker for the Linux desktop. Contribute to aniketpanjwani/chomper development by creating an account on GitHub.
Post #682 2.72K
⏺ Asciinema 2.0.

Об Asciinema я уже когда-то давно писал, это утилита, с помощью которой можно записывать происходящее в терминале и делиться этим с кем-либо. Так вот, не далече как вчера, увидела свет версия Asciinema 2.0, с которой, был осуществлён переход на новый формат asciicast v2, а с ним, у пользователей появились такие отличные возможности как трансляция работы терминала:

Делаем пайп:
# mkfifo /tmp/demo.pipe

Пишем:
# asciinema rec /tmp/demo.pipe

Смотрим:
# asciinema play /tmp/demo.pipe

При необходимости, пользуемся netcat'ом:

Пишем:
# asciinema rec >(nc my.host.name 9999)

Смотрим:
# asciinema play <(nc -l localhost 9999)

Так же, транслировать мы можем и в так называемом raw режиме, при его использовании, на машине, где мы будем просматривать поток, asciinema не обязателен:

Пишем:
# asciinema rec --raw >(nc my.host.name 9999)

Cмотрим:
# nc -l localhost 9999

А ещё там есть пауза трансляции, запись\чтение в файл\из файла и другие плюшки. Подробнее можно познакомиться здесь:

https://goo.gl/RT6bzj

#asciinema #фидбечат
Herokuapp 2.0 · asciinema blog News about asciinema development and new releases
Post #681 2.89K
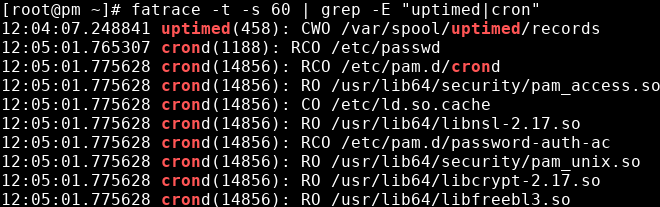
⚙️ Fatrace.

Fatrace или file access trace - утилита для случаев, когда strace оказывается избыточен, и тебе нужно просто посмотреть что в данный момент в системе активно. На самом деле, когда наткнулся на неё, был приятно удивлён. Так, что держите соответствующую заметку с коротким обзором работы.

📗 Открыть на сайте

#будничное #fatrace #strace
Post #680 2.4K
Записки админа Ну что, я почти отстрелял всё то, что мне тут навалилось в оффлайне, и скоро вернусь к обычному режиму, я думаю. А пока что, вот вам ещё немного видео. 🙂 👨🏻‍💻 DEFCON NN. Первое - прямо сейчас идущая трансляция с DEFCON NN. Видео будет так же доступно после…
👆🏻 У ребят второй день, ссылку на трансляцию добавил в пост.
Post #679 3.07K
💬 DevOops 2017.

Вторая ссылка - это большой плейлист свежевыложенных в открытый доступ материалов с DevOops 2017.

Контейнеры, оркестрация, мониторинг, облака, виртуализация и всё вот это вот. Обязтельно загляните, если ещё не видели:

Ссылка на плейлист: https://goo.gl/oFJu1r

#видео #devops
Post #678 2.83K
Ну что, я почти отстрелял всё то, что мне тут навалилось в оффлайне, и скоро вернусь к обычному режиму, я думаю. А пока что, вот вам ещё немного видео. 🙂

👨🏻‍💻 DEFCON NN.

Первое - прямо сейчас идущая трансляция с DEFCON NN. Видео будет так же доступно после, так что имеет смысл за ссылкой последить, да и в принципе, если вечер свободен, обратить внимание на мероприятие:

https://www.youtube.com/watch?v=6CqV6eUSk2o

Вот тут можно почитать подробнее о мероприятии и сообществе - http://defcon-nn.ru/ У ребят получилось очень неплохо, на мой взгляд.

UPD: Второй день конференции:

https://www.youtube.com/watch?v=cWkJb_zCpVo

#видео #security
Post #677 3.84K
📚 Ученье свет.

Сегодня принёс вам две больших кучи разных книг по тематике. И на меге, и в боксе книги разложены по темам, так что ориентироваться в этих подборках не сложно.

Вот тут больший уклон на безопасность:
https://mega.nz/#F!ZoowSCKD!XkOxKqWxHFx1ydeHZzAM7g


А вот здесь больше для сисадминов:
https://app.box.com/s/mvj79ollw2mgqgzcenxdcfmpg3rkor8v


Думаю тут каждый найдёт для себя что-то интересное, так что загляните обязательно.

Если вы ведёте похожие подборки и не против ими поделиться - присылайте, посмотрим что там есть интересного все вместе.

#книга
Post #675 3.17K
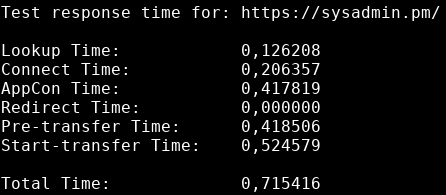
🗓 Curl и скорость доступа к сайту.

Маленькая заметка о том, как можно быстро, с помощью curl проверить скорость доступа к сайту.

📗 Открыть на сайте

#будничное #curl
Post #674 3.68K
Второе видео - запись вчерашнего вебинара по Kubernetes от AvitoTech. Вечерком, под чаёк с печеньками, на фоне какой-то ещё работы - вполне себе. Беседуют о Kubernetes и о том, какие задачи с его помощью можно решать.

https://www.youtube.com/watch?v=CV1lnajST9w

#видео #kubernetes
YouTube Moscow Kubernetes Online 13 февраля в режиме онлайн на нашем youtube-канале пройдет панельная дискуссия, посвященная Kubernetes. Эксперты из компаний Флант, Рокетбанк, Axept Global и Avito соберутся вместе и обсудят те подводные камни Kubernetes, которые им удалось собрать, поделятся…
Post #673 3.43K
А пока я тут оказался слегка подзавален делами и работой, вот вам, камрады, пара занятных видео.

Первое - неплохой разбор основ Docker'а на русском языке. Бывалые специалисты вряд ли для себя что-то новое узнают, а вот тем кто с контейнерами ещё плотно не работал, посмотреть вполне можно.

https://www.youtube.com/watch?v=7GLP8_UEBp4

#видео #docker
Post #672 3.18K
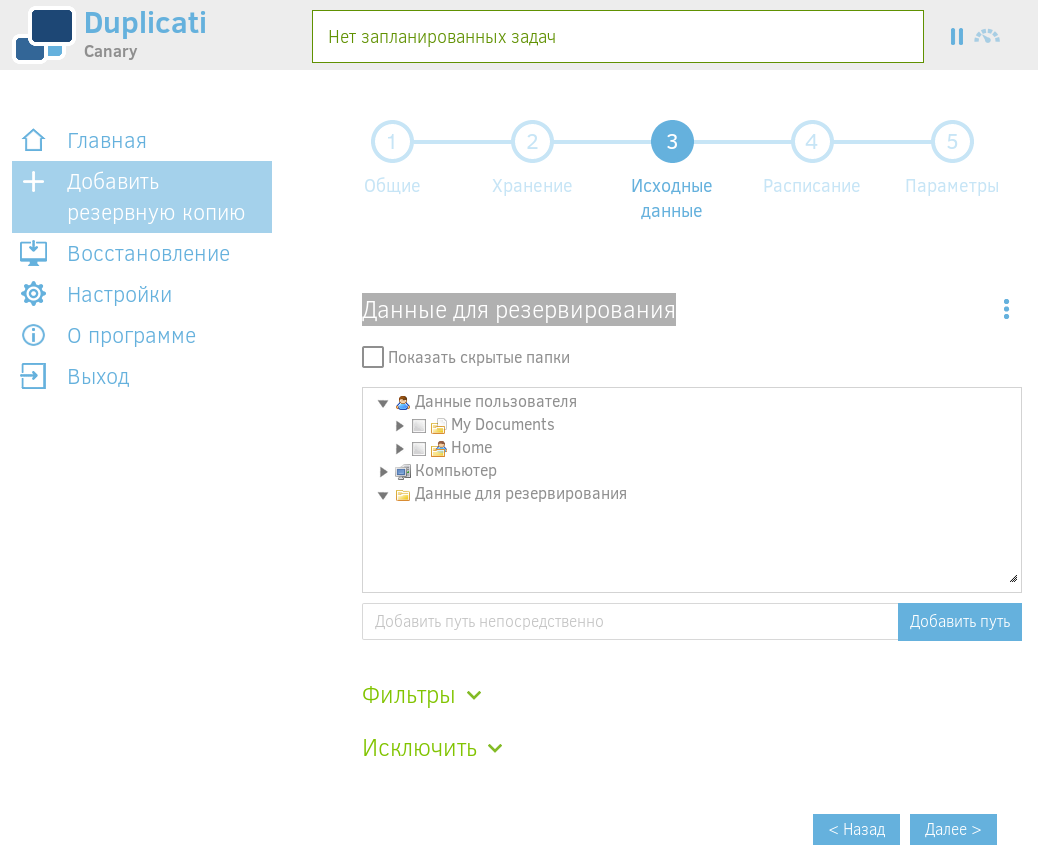
🗄 Duplicati.

Мануал по настройке и работе Duplicati - системе для резервного копирования данных на сервере.

Приятный интерфейс, простота установки, большое количество разных протоколов для передачи данных, возможность пофайлового восстановления, пусть простая, но проверка бекапов, и ещё много чего, что в работе Duplicati понравилось. Похоже что у меня тут нарисовался претендент на место предпочитаемой системы для резервного копирования. Во всяком случае для каких-то небольших проектов точно.

📗 Открыть на сайте

#backup #duplicati #будничное
Post #671 3.18K
🔏 ModSecurity и CVE-2018-6389.

Не так давно писал об очередной проблеме в Wordpress, эксплуатируя которую, злоумышленники могут нарушить работу ресурса. Помимо патча от нашедшего уязвимость, теперь доступно и решение для ModSecurity, которое позволяет использование уязвимости ограничить. Описание того как это сделать и все сопутствующие ссылки доступны в заметке.

📗 Открыть на сайте

#security #wordpress #modsecurity
Post #670 3.51K
🐧 Linux Kernel Runtime Guard.

Добрался таки до LKRG, о котором писал ранее. Познакомился сам, посмотрел, поставил, покрутил. Делюсь мнением, короткой инструкцией и описанием того, что модуль уже умеет делать сейчас. Всех заинтересованных приглашаю в соответствующую заметку.

📗 Открыть на сайте

#kernel #security #lkrg
Post #669 3.68K
🗒 Regexp.

В коллекцию ссылок - сайт на котором можно потестировать свои regexp'ы и посмотреть примеры других пользователей. Порой бывает весьма полезно и занятно.

https://regex101.com/

#фидбечат #regex
regex101 regex101: Online Regex Tester, Builder, Converter & Debugger Build, test, debug and convert regex across flavors with real-time matches and clear explanations. Supports PCRE2, JavaScript, Python and more. Save and share examples.
Post #667 3.08K
📝 Http smoke testing.

Есть такой термин - Smoke testing - это выполнение базовых тестов чего-либо для выявления очевидных ошибок. Мне подкинули ссылку на занятный репозиторий на Github, с утилитой для проведения http smoke тестов:

https://github.com/rodrigodiez/smocha

Работает достаточно просто - пишем testbook, в котором описываем что нужно проверить и каким условиям проверки объект должен соответствовать (код ответа, содержимое заголовка и т. п.). Далее просто запускаем тест и проверяем как будут обстоять дела. Для больших веб-ресурсов со сложной структурой, и для веб-приложений, пожалуй, вещь очень удобная.

#фидбечат #security #smoketest
Post #666 3.37K
❗️ Уязвимость в Wordpress.

Камрады, тут в Wordpress обнаружилась очередная проблема, которая вполне сойдёт за уязвимость, позволяющую парализовать работу сайта, а в нужных руках натворить куда больше проблем.

Если кратко - то к скрипту wp-admin/load-scripts.php можно сформировать специальный запрос, который вернёт ответом большое количество данных. Можно взять какой-нибудь doser.py скрипт и сгенерировать большое количество обращений им, и этого уже будет достаточно что бы положить ресурс на лопатки, если на сервере не настроены лимиты. А можно пойти чуть дальше и начать подменять IP...

Подробности о произошедшем можно прочитать здесь:
https://goo.gl/epYnMj

Разработчики WP на данный момент не сочли проблему серьёзной, судя по всему, так что нашедший уязвимость Barak Tawily сделал форк WP, где поправил проблему так, как счёл правильным, плюс, подготовил BASH скрипт, который патчит текущую установку CMS. Спешить ставить этот патч не стоит, возможно таки разработчики отреагируют на проблему, но о его существовании будьте в курсе:

https://github.com/Quitten/WordPress/blob/master/wp-dos-patch.sh

#wordpress #security #dos
Blogspot How to DoS 29% of the World Wide Websites - CVE-2018-6389 According to wordpress.com, the WordPress platform powers 29% of the worldwide internet websites. In this article I am going to explain ...
Post #665 2.75K
🔎 CMS Finder.

И вот ещё занятная штука (особенно хостерам, если они ещё не в курсе, должна понравиться):

https://github.com/diphost/cmsfinder

Детектор установленных на сервере CMS. Решает задачу нахождения установленных CMS и уточнения их версий. Что с этой информацией дальше делать - например, пнуть клиента и обратить его внимание на то, что у него сайт работает на слегка дырявых скриптах.

#будничное #security #cmsfinder
GitHub GitHub - diphost/cmsfinder: Detect Web CMS software type and version in specified path. CMS signatures and actual versions database. Detect Web CMS software type and version in specified path. CMS signatures and actual versions database. - GitHub - diphost/cmsfinder: Detect Web CMS software type and version in specified path. CM...
Post #664 2.92K
📔 Linux Journal.

А вдруг кому-то будет интересно... Вот здесь для загрузки и просмотра доступны все номера Linux Journal с 1 по 283. Там не совсем стандартный формат, но при этом есть скрипт запуска для просмотра в разных ОС.

https://secure2.linuxjournal.com/pdf/dljdownload.php

#книга #linuxjournal
Post #663 3.3K
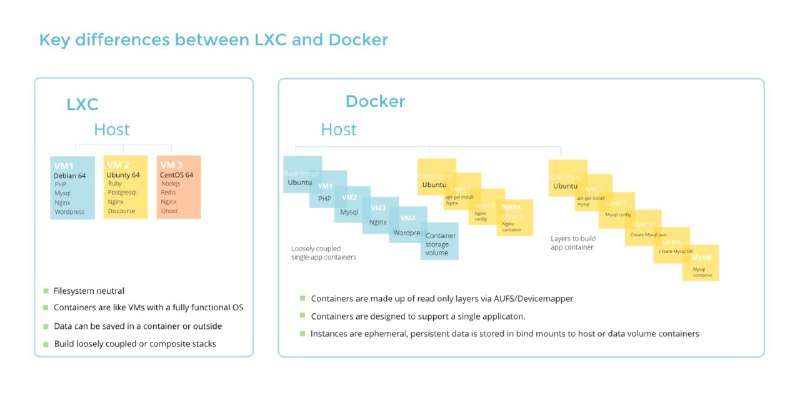
Отличия Docker от LXC.

#docker #lxc
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →