TGViewer
Channel Public Channel
Записки админа

Записки админа

@sysadminnotes

Пишу о Linux и администрировании серверов.

Связаться с автором: @servers

Реклама на канале не размещается.

Заметки в браузере: https://journald.ru/

Буст канала: https://t.me/sysadminnotes?boost
Subscribers
12.8K
Photos
695
Videos
31
Links
2.6K

Showing posts older than #616 · Back to latest

Older Posts 20 shown
Post #615 2.66K
На неделе прислали пару занятных фидбеков. 🙂

Первый - стрелялка, написана на bash, запускается в консоли и поддерживет режим для двух игроков. https://github.com/vaniacer/piu-piu-SH

#фидбечат
Post #614 2.95K
И вот ещё небольшая заметка об установке grsecurity ядра в Debian с помощью специального скрипта.

📗 https://sysadmin.pm/debian-grsecurity/

#debian #grsecurity
Post #613 3.23K
ModSecurity_3_NGINX_Quick_Start_Guide.pdf4.4 MB
ModSecurity 3 Nginx quick start guide.

Куда более подробный разбор модсека для Nginx, чем делал я. Обязательно познакомьтесь с книгой, если вопрос настройки WAF для вас важен.

#книга #waf #nginx
Post #612 3.52K
На HN появился занятный тред об уязвимости в сервисе Let's Encrypt, из-за которой сервису пришлось отключить способ проверки владения доменом с помощью TLS-SNI-01. Альтернативные методы (http и dns) продолжают работать в обычном режиме. Подробностей в блоге, твиттере или ещё где-то, где LE обычно публикует сообщения, пока что нет.

Тред на HN:
https://news.ycombinator.com/item?id=16112894

status.io:
https://letsencrypt.status.io/pages/incident/55957a99e800baa4470002da/5a55777ed9a9c1024c00b241

OpenNET:
http://www.opennet.ru/opennews/art.shtml?num=47882

#security #ssl #letsencrypt
letsencrypt.status.io Let's Encrypt Status Support for Let's Encrypt services is community-based and information on current status and outages can be found at: https://community.letsencrypt.org
Post #611 3.14K
А ещё, небольшая заметка о том, как можно быстро заблокировать доступ пользовтелей из TOR на сервер. Не являюсь сторонником таких блокировок, но иногда ограничить доступ оттуда бывает полезно.

📗 https://sysadmin.pm/block-tor-iptables-csf/

#iptables #ipset #csf
Post #610 2.91K
Ни дня без новости об уязвимостях в процессорах. Вот здесь OVH собирает информацию о популярных ОС и о готовности патчей для них. Возможно кому-то будет интересно последить за процессом:

https://docs.ovh.com/fr/dedicated/meltdown-spectre-kernel-update-per-operating-system/

#security #spectre #meltdown
Ovh Find your patch for Meltdown and Spectre
Post #609 3.14K
Камрады, когда вы в последний раз проверяли свои бекапы и убеждались в том, что они целы и работоспособны?

О, спасибо, сходил проверил! – 103
👍👍👍👍👍👍👍 36%

Проверяю раз в месяц. – 88
👍👍👍👍👍👍 31%

Проверяю часто и\или проверяет автоматика. – 76
👍👍👍👍👍 27%

Проверяю раз в неделю. – 17
👍 6%

👥 284 people voted so far.
Post #608 2.94K
Альтернативный, и надо заметить, удачный UI для CloudStack. Возьмите на заметку, в случае если с этой платформой работаете или работать планируете.

https://github.com/bwsw/cloudstack-ui

#сloudstack
Post #607 3.19K
А вообще, принёс вас сегодня занятное - Dynimize, с помощью которого, по заявлению разработчиков, можно серьёзно улучшить производительность сервера БД. В заметке небольшой обзор, ссылки на подробности, графики и тесты. Продукт в бете, скорее всего станет платным, но посмотреть на него интересно.

https://sysadmin.pm/dynimize/

#dynimize #mysql #jit
Post #606 2.63K
Ещё немного о процессорах и уязвимостях в них, из того, за чем слежу я во всей этой суете...

- В AMD так же нашли дыру в аппаратно изолированном исполняемом окружении:
https://goo.gl/kY2uU3

- Разработчики CloudLinux над проблемой так же активно работают:
https://goo.gl/KcjTH7

- На форуме OpenVZ человеку надоело ждать, он сходил, пропатчил и поделился всем необходимым:
https://goo.gl/hhNW8J
seclists.org Full Disclosure: AMD-PSP: fTPM Remote Code Execution via crafted EK certificate
Post #605 2.75K
Друзья, если кто-то пользуется сервисом Mailgun, обязательно обратите внимание на сообщение от них:

http://blog.mailgun.com/mailgun-security-incident-and-important-customer-information/

С получением несанкционированного доступа к аккаунту одного из сотрудников, злоумышленником были скомпрометированы пользовательские API ключи. Утверждается, что под угрозой оказались примерно 1% пользователей, и если сервис напрямую не уведомил вас о проблеме, значит с аккаунтом всё хорошо. Рекомендации для пострадавших очевидны в данном случае - сменить API ключи и данные для SMTP доступа.

P. S. С Intel'ом, к счастью, проблема так же решается - браузеры выпустили обновления, разработчики ОС выпустили обновления и даже сам Intel, судя по всему, пообещал выпустить апдейты микрокода для большинства моделей процессоров.
Mailgun Blog - Email Deliverability, Engineering, APIs, Code Mailgun Security Incident and Important Customer Information On January 3, 2018, Mailgun became aware of an incident in which a customer’s API key was compromised and immediately began diagnostics to help determine the cause and the scope of impact. At that point in time, we were able to determine that the root cause…
Post #603 3.4K
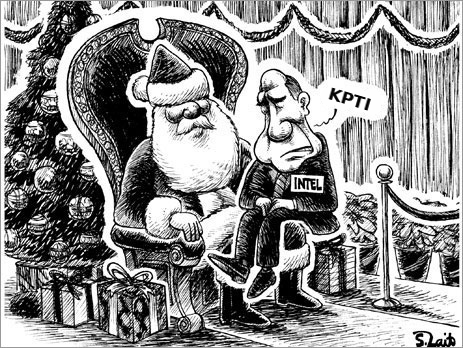
👾 Нет, ну а что - отлично же год начали, разве нет? Тему уже обсудили во всех тематических и даже околотематических чатах, разобрали на соответствующих ресурсах и в конференциях, так что в очередной раз дублировать информацию не стану. Если кто-то ещё (нет ну вдруг) не в курсе - то были обнародованы данные по двум серьёзным проблемам в процессорах Intel и ARM64.

Много информации по этому поводу собрано и структурировано на OpenNET:
https://www.opennet.ru/opennews/art.shtml?num=47849

Здесь непосредственно об уязвимостях:
https://www.opennet.ru/opennews/art.shtml?num=47856

На Информация опасносте очень неплохо осветили проблему, начиная с этого поста и ниже:
https://t.me/alexmakus/1568

Technologique так же прошёлся по вопросу, начиная с этого поста и ниже:
https://t.me/technologique/1223

Обозначенные выше посты полны дополнительной информации и ссылок на различные источники, так что если ещё не ознакомились, сделать это стот обязательно. Равно как и установить обновления на сервер, а после не забыть проверить производительность работы с новым ядром. К сожалению, кто-то может быть неприятно удивлён. Если у кого-то на руках будут живые результаты сравнения производительности до и после обновления - пишите, будет интересно посмотреть на них и поделиться со всеми.

P. S. Нашлась тут в загашниках одна картинка... Подправил её немного.
Post #602 2.9K
🎄И да если происходящее на канале вам нравится, вот здесь можно сделать донейт, и тем самым поддержать автора, поздравить его с праздником и всё вот это вот:

http://donatepay.ru/donation/sysadmin

Всем добра и хорошего настроения в эти дни. ☃️
Post #601 2.64K
🎄 Друзья, буду краток - восемь месяцев назад, когда я только начинал вести этот канал, я думал что к новому году смогу набрать 500, ну 800 подписчиков. И я искренне рад, что всё сложилось ровно так, как сложилось - нас с вами более 2.5 тысяч человек, на канале опубликовано 600 заметок, а на сайте 100 различных записок и мануалов. И всё это чертовски приятно, признаюсь честно.

Поздравляю вас с Новым Годом, желаю, что бы мечты исполнились, запланированное случилось, а поставленные цели и задачи были выполнены. Ну и здоровья, конечно, без него никуда.

Спасибо что остаётесь на связи, фидбечите, критикуете и подсказываете - это очень важно для меня. Канал на несколько дней уходит в отпуск, но вы не теряйтесь и оставайтесь на связи. В обычный режим работы вернусь очень быстро и, надеюсь, и дальше продолжу радовать вас чем-то интересным. 🙂
Post #600 2.54K
Просто интересно - в Новый Год будете работать или отдыхать? 🙂
Post #599 2.71K
Scout2 - утилита для аудита инстансов и инфраструктуры, построенной на AWS. Ставится с помощью pip:

# pip install awsscout2

Далее, взаимодействуя с API AWS, получает доступ к данным, анализирует их и выдаёт администратору отчёт в удобной форме. Подробнее о скрипте и его отчётах можно узнать по ссылке:

https://nccgroup.github.io/Scout2/

Проект на Github:

https://github.com/nccgroup/Scout2

#aws #amazon #scout2
nccgroup.github.io Scout2 Scout2 : Security auditing tool for AWS environments
Post #598 2.64K
Разработчики VestaCP порадовали своих пользователей обновлением панели. Знаю что многие, как и я, этого обновления ждали, так что будем считать его, приятным и полезным новогодним подарком. С обновлением панель получила среди прочего:

- Поддержку работы с Softaculous - системой установки различных CMS в несколько кликов.
- Поддержку Debian 9, Ubuntu 16.10 и 17.04.
- Поддержку Let's Encrypt для IDN доменов.

Проблему безопасности в шаблонах для PHP-FPM так же поправили. IPv6, пока что не завезли, но пообещали сделать это в следующем обновлении.

Подробнее об обновлении по ссылке:

https://vestacp.com/roadmap/

#vestacp
Post #597 2.8K
Как-то совсем не по новогоднему, но всё же проблема назрела, так что будьте в курсе, друзья... Похоже что к трендовым ныне установкам майнеров на сайт, добавился ещё один кейс - покупка обычного, более-менее популярного плагина для популярной CMS c последующим встраиванием в него бекдора или какого-то другого потенциально проблемного кода. Треьего дня, в Wordpress были найдены ещё (это в дополнение к Captcha) три плагина, содержащих в себе бекдоры:

- Duplicate Page and Post
- No Follow All External Links
- WP No External Links

Принцип работы бекдоров похож - в код встраивается адрес, с которого, при определённых сочетаниях юзерагента и url сайта, отдаётся код, выполняющийся на сайте жертвы. При этом, каждый новый посетитель, зарегистрированный пользователь, администратор или поисковый бот могут получить совершенно разный код, выполняющий разные действия. На данный момент, известно о случаях простановки скрытых ссылок на сайтах и сборе статистики на них.

Занятно в данном случае то, что все три плагина были куплены, и только после покупки, с очередным обновлением получили вредоносный код. Исследование показало, что "виновник торжества", во всех этих случаях скорее всего один и тот же - платежи при покупке плагинов были сделаны с иденичных реквизитов, соединения бекдорами выполняются на один и тот же сервер, во всех случаях, в ситуации принимает участие некая компания Orb Online.

Плагины, там где они ещё используются, рекомендуется удалить, из репозитория Wordpress они так же были удалены. Подробнее о том, какой код встраивается, к какому IP идут соединения, что grep'ать для того что бы увидеть, заражён ли сайт вашего клиента, можно прочитать по ссылке ниже:

https://goo.gl/cJXZ7o

#wordpress #security
Wordfence Three Plugins Backdoored in Supply Chain Attack In the last two weeks, the WordPress.org repository has closed three plugins because they contained content-injection backdoors. “Closing” a plugin means that it is no longer available for download from the repository, and will not show up in WordPress.org…
Post #596 3.22K
Новогодний подарок всем заинтересованным, и давно ожидавшим - для Nmap стал доступен (на самом деле был доступен и чуть раньше, но в альфе, а тут релиз случился) плагин от Vulners.

Теперь при сканировании хоста можно сразу же проверить его на присутствие уязвимостей.

Забираем на Github'е:

https://github.com/vulnersCom/nmap-vulners

Закидываем в директорию со скриптами Nmap. Затем просто выполняем:

nmap -sV --script vulners scan.my.host

И изучаем результаты. 🤓

#nmap #vulners
GitHub GitHub - vulnersCom/nmap-vulners: Nmap NSE scripts that turn a service scan into CVEs, CVSS scores and known exploits — fingerprints… Nmap NSE scripts that turn a service scan into CVEs, CVSS scores and known exploits — fingerprints software from HTTP responses and checks every detected CPE against the Vulners database. - vulners...
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →