TGViewer
Channel Public Channel
Security Vision

Security Vision

@svplatform

Новости информационной безопасности, статьи и полезная информация по теме ИБ, новости компании Security Vision. Участник Сколково.

Сайт: https://www.securityvision.ru/

По всем вопросам - @svplatform_bot
Subscribers
5.47K
Photos
1.8K
Videos
36
Links
1.5K

Showing posts older than #1527 · Back to latest

Older Posts 18 shown
Post #1525 1.53K
❤️ Фишинг - что это такое, как защититься от фишинговых атак и писем. Часть 2

🔖 В первой части статьи мы рассказали, что такое фишинг и какие бывают его основные типы.

Теперь настало время рассмотреть, как именно злоумышленники проводят атаки:

🔴какие методы и техники они используют;
🔴последние тренды в фишинге;
🔴практические меры и технологии защиты от фишинговых атак.

➡️ Ознакомиться с полной статьей вы можете по этой ссылке.
  • 👍 5
  • 🔥 3
  • 💯 2
  • 👏 1
Post #1524 1.81K
▶️ Приглашаем на вебинар: Новые возможности модуля «Управление инцидентами» (SOAR) от компании Security Vision

🗓 19 июня

⏰ 11:00 (МСК)

🗣 Спикер: Виктор Гончаров, пресейл-менеджер Security Vision

Компания Security Vision продолжает развивать свою платформу, расширяя её функционал и совершенствуя тематические модули.

В 2024 году вышли мажорные обновления для управления активами и уязвимостями, включая собственный сканер, а также появился портал самооценки и другие нововведения.

💡 Этот вебинар станет особенным: участники увидят обновленный интерфейс, расширенные возможности работы с активами и главное — новый функционал флагманского модуля управления инцидентами (SOAR).

✅ Участие бесплатное.

➡️ Зарегистрироваться на вебинар

Ждём вас!
  • 👍 8
  • 🔥 8
  • ❤ 4
  • 💯 1
Post #1523 1.65K
❤️ Анализ концепций MDR и TDIR(XDR): архитектура, технологии и практическая реализация

По данным IBM Security X-Force, среднее время пребывания злоумышленника в инфраструктуре организации до обнаружения — 204 дня, а каждая пятая компания сталкивается с «живучими» угрозами, которые остаются незамеченными месяцами.

❗️ В этих условиях традиционные подходы к информационной безопасности, основанные на периметровой защите и сигнатурных методах обнаружения, демонстрируют свою неэффективность.

💡 На смену им приходят концепции Managed Detection and Response (MDR) и Threat Detection, Investigation and Response (TDIR/XDR).

➡️ В новой статье в блоге рассказали, что представляют собой эти концепции, какие технологии лежат в их основе и как они реализуются на практике.
  • 👍 4
  • 🔥 4
  • 👏 2
  • 💯 1
Post #1522 1.53K
🗣 Яков Гродзенский, ГК «Черноголовка»: Коробочный сканер уязвимостей от Security Vision быстро устанавливается и не требует длительной настройки

Киберугрозы в пищевой промышленности не менее актуальны, чем в других отраслях. Особенно остро это ощущают небольшие предприятия, которым трудно содержать штат ИБ-специалистов и использовать сложные ИБ-решения.

В интервью CNews руководитель по ИБ ГК «Черноголовка» Яков Гродзенский рассказал:

🔴о ключевых изменениях в сфере кибербезопасности;
🔴об актуальных угрозах для пищевой промышленности;
🔴об эффективных способах защиты от киберугроз.

🔖 Особое внимание Яков уделил продуктам Security Vision.

➡️ С полной версией интервью можно ознакомиться по этой ссылке.
  • 🔥 8
  • 👍 4
  • 💯 3
Post #1520 1.7K
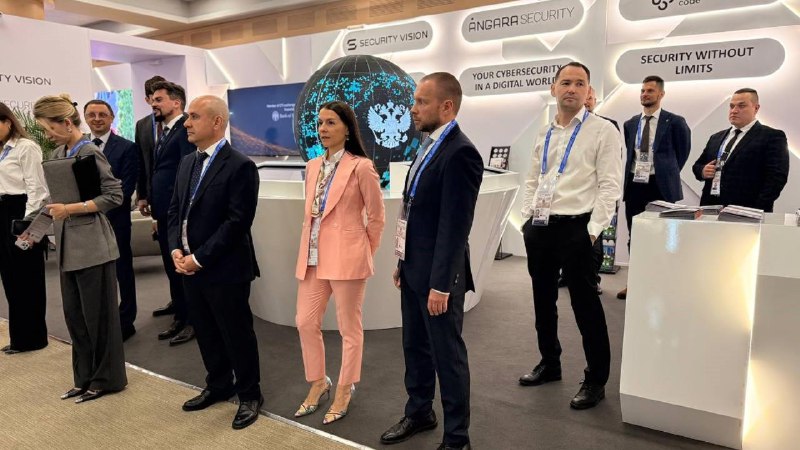
⏺ Security Vision представила свои разработки на 13-ой международной встрече высоких представителей, курирующих вопросы безопасности

В мероприятии приняли участие 124 делегации из 104 стран мира, входящих в БРИКС, ШОС, АСЕАН, СНГ, Лигу арабских государств, Африканский союз, ОДКБ и другие международные организации.

🚩 Заметное место на форуме занял совместный стенд компаний Ангара, Security Vision и Код Безопасности. Его посетил Секретарь Совета безопасности РФ Сергей Шойгу, а также другие высокие гости.

🗣 Коммерческий директор Security Vision Екатерина Черун выступила в рамках дискуссии, которая была посвящена теме роли неправительственных организаций в продвижении международного сообщества в области информационной безопасности.

🔖 Также Екатерина представила доклад «Информационная безопасность в условиях перемен: как оставаться гибкими и готовыми к любым изменениям».

➡️ С подробностями можно ознакомиться по этой ссылке.
  • 🔥 15
  • 👏 4
  • 👍 3
  • ❤ 2
Post #1519 1.44K
❤️ Фишинг – что это такое, как защититься от фишинговых атак и писем. Часть 1

Кибербезопасность долго строилась по принципу средневековых крепостей — многоуровневая защита, которую почти невозможно преодолеть извне.

❗️ Однако вся оборона рушится, если кто-то изнутри случайно откроет ворота врагам.

💡 В ближайших двух статьях мы обсудим фишинг – популярный способ совершения кибератак, при котором ничего не подозревающий пользователь, кликнув по, казалось бы, безобидной ссылке из входящего e-mail, может стать невольным соучастником кибернападения.

➡️ Ознакомиться с первой частью статьи вы можете по этой ссылке.
  • 👍 5
  • 🔥 4
  • 💯 3
  • 🤔 1
  • 🤯 1
Post #1517 1.91K
▶️ Приглашаем на вебинар: «SGRC. Как автоматизировать процессы в рамках обеспечения стратегической безопасности организации?»

🗓 5 июня

⏰ 11:00 (МСК)

🗣 Спикер: Максим Репко, пресейл-менеджер Security Vision

Специалистам по информационной безопасности приходится тратить много времени на рутину: соответствие стандартам, риск-менеджмент, непрерывность бизнеса.

Как оптимизировать эти процессы с помощью автоматизации?

💡 На вебинаре разберем решения SGRC от Security Vision:

🔴автоматизированная оценка соответствия стандартам;
🔴моделирование угроз и оценка рисков ИБ;
🔴анализ эффективности мер защиты;
🔴готовые справочники БДУ ФСТЭК;
🔴планирование непрерывности бизнеса и тестирование;
🔴гибкая отчетность: дашборды и кастомизируемые документы.

✅ Участие бесплатное.

➡️ Зарегистрироваться на вебинар

Ждём вас!
  • 🔥 7
  • 👍 3
  • ❤ 2
  • 👏 1
Post #1516 1.51K
❤️ Сравнительный обзор: Shodan, ZoomEye, Netlas, Censys, FOFA и Criminal IP. Часть 2

Екатерина Гайнуллина, инженер по информационной безопасности Security Vision, представила вторую часть сравнительного обзора ведущих интернет-сканеров и OSINT-платформ.

На этот раз внимание сосредоточено на Censys и FOFA.

💡 В новой статье в блоге рассматриваются:

🔴архитектура платформ;
🔴синтаксис запросов;
🔴охват портов;
🔴возможности поиска по сертификатам и телу веб-страниц;
🔴примеры реального применения.

➡️ Ознакомиться с полной статьей вы можете по этой ссылке.
  • 🔥 9
  • 👍 5
  • 👏 2
  • ❤ 1
Post #1512 1.73K
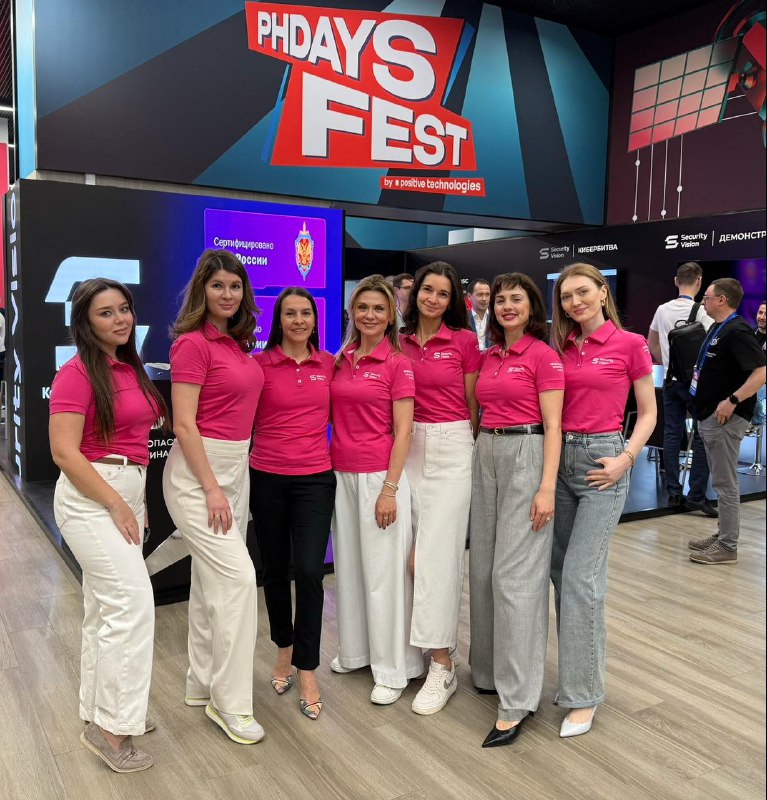
⏺ Завершился международный киберфестиваль Positive Hack Days — одно из крупнейших мероприятий для обсуждения цифровых технологий и кибербезопасности.

⚡️ Security Vision выступила золотым спонсором фестиваля и приняла в нем активное участие.

➡️ На сайте подводим итоги этого грандиозного мероприятия и делимся материалами.
  • 🔥 24
  • 😍 6
  • ❤ 4
  • 👍 2
  • 👏 2
Post #1511 1.6K
⚡️ Минцифры России включило ИБ-платформу Security Vision в перечень особо значимых проектов

💡 Особо значимые проекты — это ключевые проекты по разработке и внедрению российских решений в сфере ИТ, направленные на замещение зарубежных аналогов российскими решениями и обеспечение ускоренного развития ИТ‑отрасли в стране.

➡️ С подробностями можно ознакомиться по этой ссылке.
  • 🔥 22
  • ❤ 16
  • 👍 8
Post #1510 1.32K
🗣 CEO Security Vision Руслан Рахметов рассказал редакции CISOCLUB, как сегодня выстраивается эффективное управление уязвимостями в условиях растущего числа угроз и усложнения ИТ-ландшафта, и ответил на следующие вопросы:

🔴Какие источники и методы используют для своевременного выявления уязвимостей и проверки их релевантности инфраструктуре?

🔴Как выстроить централизованный сбор, агрегацию и корреляцию данных из сканеров, багбаунти и тикет-систем?

🔴По каким критериям оценивают риски уязвимостей с учётом вероятности эксплуатации и бизнес-ценности активов?

🔴Как организовать автоматизированный и ручной триаж уязвимостей на основе полученных оценок?

🔴Какие интеграции с CI/CD-пайплайнами и оркестраторами ускоряют развёртывание патчей и конфигурационных правок?

🔴Какие метрики и KPI применяют для контроля эффективности, скорости и качества процессов управления уязвимостями?

🔴Какие технологии и подходы могут изменить процесс управления уязвимостями в ближайшие годы?

➡️ Ознакомиться с полной статьей вы можете по этой ссылке.
  • 🔥 8
  • 👍 6
  • 💯 2
Post #1505 1.43K
❤️ Что такое киберинцидент — простыми словами о сложной угрозе

Сегодня обычный смартфон хранит больше личных данных, чем бумажник: фото, переписку, банковские приложения, пароли.

❗️ Для бизнеса ставки ещё выше: утечка информации или сбой систем могут привести к потере миллионов и серьёзным репутационным рискам.

💡 Всё это – следствие киберинцидентов. Киберинцидент – это событие, которое нарушает нормальную работу цифровой системы или угрожает её безопасности.

➡️ В новой статье в блоге разобрали, что именно считается киберинцидентом, как они классифицируются, и привели реальные примеры.
  • 🔥 6
  • 👍 4
  • 👏 2
  • 💯 2
  • 🤔 1
Post #1501 1.83K
🔔 Второй день на PHDays стартовал! Ждём всех на нашем стенде!
  • 🔥 23
  • 👍 9
  • 🥰 9
  • ❤ 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →