TGViewer
Channel Public Channel
Кибер ПТУ | Кибербезопасность

Кибер ПТУ | Кибербезопасность

@study_security

Только проверенные образовательные материалы для кибербезопасников и айтишников, прямые эфиры и стримы с людьми из индустрии

В канал пишут @Valerka321 и @Trainwe
По вопросам – @romanpnn
По рекламе – @nodosaur

https://telega.in/c/study_security
Subscribers
6.57K
Photos
75
Videos
4
Links
412

Showing posts older than #70 · Back to latest

Older Posts 20 shown
Post #69 2.23K
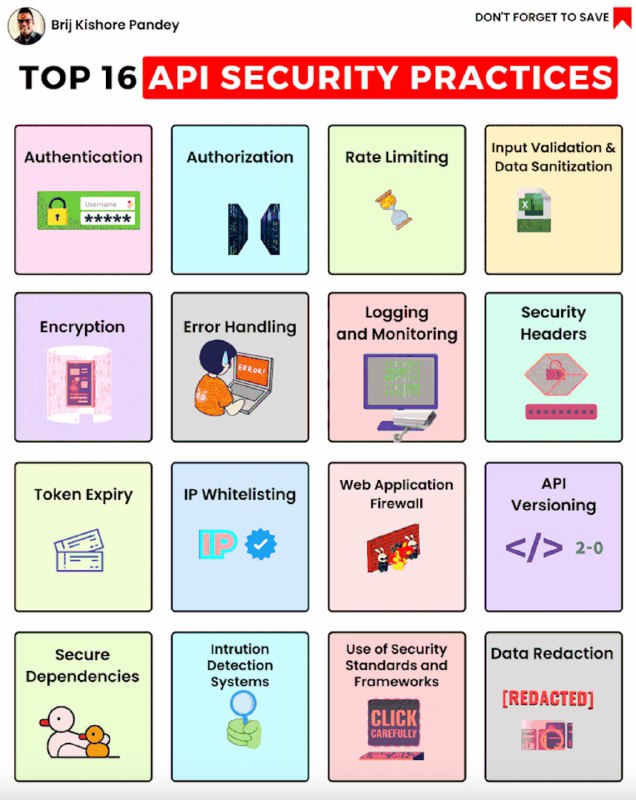
А что у вас всплывает в голове, когда речь заходит о безопасности API, а возможности загуглить или запромтить нет? А должно вот это 👇

1. Authentication
- Use Strong Passwords/Tokens (e.g., OAuth 2.0, JWT).
- Multi-Factor Authentication (MFA)


2. Authorization
- Role-Based Access Control (RBAC)
- Attribute-Based Access Control (ABAC)


3. Rate Limiting
- Limit the number of requests per user/IP address to protect against DDoS attacks.
- Tiered Access


4. Input Validation & Data Sanitization
- Validate All Input
- Parameterize Queries


5. Encryption
- Use HTTPS
- Encrypt Sensitive Data at Rest


6. Error Handling
- Avoid revealing sensitive information in error responses.
- Log Errors Securely


7. Logging & Monitoring
- Real-Time Monitoring
- Aggregate and analyze logs for threat detection.


8. Security Headers
- Content Security Policy (CSP), HTTP Strict Transport Security (HSTS), X-Frame-Options, etc.
- Ensure headers align with current security best practices.


9. Token Expiry
- Short-Lived Tokens: Minimize the window of opportunity for attackers.
- Refresh Tokens (if needed): Balance security with user experience.


10. IP Whitelisting
- Allow API calls only from trusted IP addresses.
Caution: Not ideal for dynamic IP environments or large user bases.


11. Web Application Firewall (WAF)
- Detect and block common web attacks at the application layer.
- Keep up with the latest threats.


12. API Versioning
- Allow older clients to continue using previous versions while introducing new features.
- Clearly communicate end-of-life for older versions.


13. Secure Dependencies
- Patch vulnerabilities promptly.
- Identify and address security risks in third-party components.


14. Intrusion Detection Systems (IDS)
- Monitor network traffic for suspicious patterns.
- Analyze logs and system events on individual servers.


15. Use of Security Standards & Frameworks
- Follow industry-recognized guidelines.
- Consider NIST Cybersecurity Framework, ISO 27001.


16. Data Redaction
- Mask Sensitive Data


#API #BaseSecurity

🧠 Твой Пакет Знаний
  • 👍 14
  • ❤ 4
  • 🔥 1
Post #68 12.5K
Пару лет назад у меня на собеседовании спросили "А что происходит после того, как ты вводишь в браузер адрес сайта и нажимаешь Enter?". Мне этот вопрос тогда показался лёгким, поэтому я быстро на пальцах раскидал за 2 минуты, как мы стучимся в DNS, как у нас устанавливается HTTPS-соединение, как запрос улетает с фронта на бэкенд и т.д.

Но сразу же после этого меня попросили рассказать поподробнее про каждый этап и в какой-то момент я начал тонуть. По итогу этот вопрос вылился в получасовое расследование того, где там какие пакеты, при чем тут кэш, как мы связываемся с деревом DOM и прочие сложные штуки, о которых я раньше даже не задумывался. И да, оффер я тогда свой упустил, но сколько же опыта и знаний загрузилось в мою голову за эти 30 минут.

Так к чему же вся эта история? А к тому, что я наткнулся на гифку, на которой всё это не только описано, но и нарисовано. Советую посмотреть, осознать и сохранить – может пригодиться.

UPD: Телеграм по-классике решил съесть у гифки всё качество, поэтому заменил на картинку.

#BaseSecurity #Network

🧠 Твой Пакет Знаний
  • 👍 13
  • ❤ 8
  • 🔥 4
  • ✍ 3
Post #67 1.91K
UPD: в комментариях есть гифка в нормальном качестве

На собеседованиях часто заходит речь о сетевых протоколах и иногда интервьюер может попросить вас углубиться в тот или иной. Да, модель OSI и TCP/IP – база, но нюанс в том, что сетевых протоколов сотни.

Собственно, ловите 12 самых популярных сетевых протоколов с небольшой группировкой по применимости. И да, этот вопрос касается как безопасников, так и ДевОпсов, так и разработчиков, так и тестировщиков.

𝐖𝐞𝐛 𝐂𝐨𝐦𝐦𝐮𝐧𝐢𝐜𝐚𝐭𝐢𝐨𝐧 𝐏𝐫𝐨𝐭𝐨𝐜𝐨𝐥𝐬
➥ 𝐇𝐓𝐓𝐏 & 𝐇𝐓𝐓𝐏𝐒
➸ 𝐇𝐓𝐓𝐏: Core protocol for web data transfer
➸ 𝐇𝐓𝐓𝐏𝐒: Encrypted version for secure communication
➸ Foundation of modern web interactions

➥ 𝐅𝐢𝐥𝐞 𝐓𝐫𝐚𝐧𝐬𝐟𝐞𝐫 𝐏𝐫𝐨𝐭𝐨𝐜𝐨𝐥𝐬
➸ 𝐅𝐓𝐏: Standard file transfer between client/server
➸ 𝐒𝐒𝐇: Secure channel for remote operations
➸ 𝐒𝐒𝐋/𝐓𝐋𝐒: Security layer for network communications


𝐂𝐨𝐫𝐞 𝐈𝐧𝐭𝐞𝐫𝐧𝐞𝐭 𝐏𝐫𝐨𝐭𝐨𝐜𝐨𝐥𝐬
➥ 𝐓𝐫𝐚𝐧𝐬𝐩𝐨𝐫𝐭 𝐋𝐚𝐲𝐞𝐫
➸ 𝐓𝐂𝐏: Reliable, ordered data delivery
➸ 𝐔𝐃𝐏: Fast, connectionless communication
➸ Essential for internet functionality

➥ 𝐍𝐞𝐭𝐰𝐨𝐫𝐤 𝐋𝐚𝐲𝐞𝐫
➸ 𝐈𝐏: Handles packet routing across networks
➸ 𝐃𝐇𝐂𝐏: Manages automatic IP addressing


𝐒𝐩𝐞𝐜𝐢𝐚𝐥𝐢𝐳𝐞𝐝 𝐏𝐫𝐨𝐭𝐨𝐜𝐨𝐥𝐬
➥ 𝐄𝐦𝐚𝐢𝐥 𝐂𝐨𝐦𝐦𝐮𝐧𝐢𝐜𝐚𝐭𝐢𝐨𝐧
➸ 𝐒𝐌𝐓𝐏: Handles email sending
➸ 𝐏𝐎𝐏3: Manages email retrieval

➥ 𝐍𝐞𝐭𝐰𝐨𝐫𝐤 𝐒𝐞𝐫𝐯𝐢𝐜𝐞𝐬
➸ 𝐍𝐓𝐏: Network time synchronization
➸ Critical for system coordination


#BaseSecurity #Network

🧠 Твой Пакет Знаний
  • 👍 8
  • 🔥 5
  • ❤ 3
Post #66 1.95K
Нас тут уже почти 1 000 человек, друзья, на часах 27 декабря, а это значит, что настало время подвести скромные итоги 2024 года.

Всех с наступающим ☺️

🧠 Твой Пакет Знаний
  • ❤ 14
Post #65 2.7K
CIS_Controls__v8__Critical_Security_Controls__2023_08.pdf851.1 KB
Это база 🤓

Ловите годный альманах от CIS (Center for Internet Security) по основным контролям – по тому, за чем нужно следить в первую очередь, когда речь заходит о кибербезопасности любой системы, продукта или даже компании.

Там есть как вводная по каждому контролю, так и пояснительная бригада по инструментам и процессам. К прочтению прям обязательно. Вот тут можно открыть в браузере – ссылка

#BaseSecurity

🧠 Твой Пакет Знаний
  • 🔥 11
  • 👍 5
  • ⚡ 2
  • 🥰 1
  • 🍓 1
Post #64 2.62K
photo_2024-12-02_21-40-02.jpg211.7 KB
В кибербезе есть огромное множество различных аббревиатур, особенно среди инструментов, их классов и категорий. Более того, каждый год появляются всё новые и модные названия, которые также зашиваются в аббревиатуры 💥

Ужасно? Ужасно!

Сейчас у меня все эти mXDR, SOAR, IGA и иже с ними уже уложились более менее в голове и я могу в них ориентироваться, но в самом начале пути это был сущий ад, среди которого что-то запомнить просто невозможно. И это учитывая то, что параллельно нужно было погружаться в нормативку (ФЗ ХХХ, ГОСТ ХХХХХ, Приказ ХХ и т.д.) и уязвимости (CSRF, IDOR, XXE и прочие) 🏥

В общем, к чему это я. Наткнулся тут на одну картинку, где выделены основные категории средств/инструментов защиты. Во-первых, тут есть основные представители этого зоопарка, во-вторых, они хоть как-то сгруппированы, что может вам помочь. Читаем, запоминаем, сохраняем, распространяем.

#BaseSecurity

🧠 Твой Пакет Знаний
  • 👍 16
  • ❤ 2
  • 🔥 2
  • 👏 2
Post #63 2.44K
cloud security engineer.pdf4.3 MB
Облачно 🌧

Забавная и легкая брошюрка с основными тезисами, посвященными облачным безопасникам. Облака мало чем отличаются от обычной инфры, да и по сути, все мы уже давно живем в хоть и прайват 😐, но облаках. Короче говоря, посидеть и полистать вечерком за чащечкой чая – самое то.

#CloudSecurity #BaseSecurity

🧠 Твой Пакет Знаний
  • 🔥 4
  • 🆒 4
  • ⚡ 2
  • 👍 2
Post #62 8.28K
Security Research.pdf1.9 MB
Время приключений исследований

Тут ребята из одного сервиса по подбору вакансий поделились со мной результатами своего достаточно подробного исследования на тему бенефитов, мотивации и удерживающего фактора для специалистов в сфере кибербезопасности.

Там и про зарплаты, и про офферы, и про нематериальные бенефиты, и про онбординг, и про work-life balance, и про наш любимый стресс. В общем, отчет мне зашел, советую полистать – может натолкнуть на интересные мысли или темы для обсуждения с руководством.

🧠 Твой Пакет Знаний
  • ✍ 8
  • 🔥 4
  • ❤ 3
  • 👍 1
Post #61 1.94K
Getting-Started-with-Security-by-Design-2.pdf6.3 MB
Годная брошюрка по Secure by design (еще и с картиночками) 👍

Вводную часть про то, что это вообще такое, можно пропустить (быстрее будет почитать на эту тему ликбез с Хабра), а вот на разделе про защиту этой концепции перед бизнесом я бы вчитался поподробнее – там есть интересная формула, да и в целом концепт аргументации через подсчет денег и времени.

В общем, чтиво годно, советую полистать. Подрезал кстати у AppSec Journey

#BaseSecurity

🧠 Твой Пакет Знаний
  • 🏆 5
  • ❤ 3
  • 👍 2
Post #60 2.02K
Packt_Cybersecurity_Attack_and_Defense_Strategies_3rd_Edition_1803248777.pdf80.3 MB
Нападаем и защищаемся

Очень плотная книженция по содержанию – там кажется есть все необходимые в работе концепции как защиты, так и атаки – киллчейны, практики реагирования на инциденты, разведка, векторы атак и компрометаций, эскалации и горизонтальные перемещения, всевозможные секьюрити полиси, разборы вредоносов, и даже TI. Книжка пережила уже несколько изданий, а это значит, что спрос есть.

Лично я такого объема разной и полезной информации по кибербезопасности давно не видел в одном месте, если вообще и видел хоть раз – это вам не брошюрка по DevSecOps. Да, есть один нюанс – оно на английском, но я думаю, что в 2024 году вы сможете справиться с этим препятствием. По крайней мере, оно того действительно стоит. Качаем, читаем, сохраняем, пересылаем коллегам по цеху.

#BaseSecurity

🧠 Твой Пакет Знаний
  • ❤ 6
  • 👍 2
  • 🙏 1
  • 💘 1
Post #59 1.71K
Не одним опенсорсом едины

Да, порой бесплатных или условно-бесплатных инструментов становится недостаточно, особенно, когда дело касается энтерпрайза, сжатых сроков и резинового бюджета. Так что ловите подробнейший (боюсь представить, сколько на это ушло времени) обзор коммерческих решений по управлению уязвимостями – ссылка.

Полезно будет и начинающим ИБшникам кстати, так как все эти решения вы можете рано или поздно повстречать на своем карьерном пути. И нужно быть к этому готовыми. Ну и плюс ко всему, у вас явно должно расшириться восприятие всего Vulnerability Management после прочтения такой годноты. Читаем, сохраняем, рассылаем ⌨️

#BaseSecurity

🧠 Твой Пакет Знаний
Telegram Cyber Media 😎 Аналитическое сравнение российских продуктов по управлению уязвимостями Уход зарубежных решений для управления уязвимостями не привел к появлению вакуума в данном сегменте ИБ. Производители известных сканеров и новые игроки VM-сегмента активно включились…
  • ❤ 9
  • 🔥 4
  • 💘 1
Post #58 1.55K

Forwarded from Пакет Безопасности

Такое мы сохраняем

Я за свою жизнь прочитал не так много книг, особенно тех, что как-то связаны с кибербезопасностью. У меня как-то давно закралась и укоренилась мысль о том, что технологии развиваются сильно быстрее, чем пишутся (а тем более читаются) книги.

Именно поэтому я проводил достаточно много вечеров в ютубе со своими друзьями – индусами, ну или просто сидел в интернетах, читая очередную интересную статью, исследование или документацию (согласен, тут слово "интересная" не подходит). Ну и чаще всего я решал и изучал какие-то вопросы по мере поступления проблем, чтобы сразу закрепить полученные знания.

Своё мнение я не навязываю, тем более, что в книгах можно почерпнуть достаточно много той самой базы – фундамента, на котором строится не только ИБ, но и всё IT. Так что настало время составить и поделиться с вами подборкой достойных книг (на основе отзывов знакомых, коллег и одной нейросети), так что погнали 👇

📖 "Компьютерные сети" — Эндрю Таненбаум. Один из лучших учебников по сетям, охватывающий архитектуру и протоколы, начиная с простых основ и заканчивая более сложными аспектами. Другие книги автора тоже советую посмотреть.

📖 "Практическая криптография" — Брюс Шнайер. Основы шифрования и защиты данных от одного из ведущих экспертов в этой области.

📖 "Искусство тестирования на проникновение в сеть" — Ройс Дэвис. Тут всё и так очевидно.

📖 "Кибербезопасность для чайников" — Джозеф Штейнберг. Простая и понятная вводная по кибербезопасности, охватывающий основные аспекты защиты информации.

📖 "Социальная инженерия и социальные хакеры" — Максим Кузнецов, Игорь Симдянов. Как говорится, «Любители взламывают системы. Профессионалы взламывают людей».

Как-то так. Если вы знаете о книгах из мира информационной безопасности, которых нет в этом списке, но они должны в нём появиться – вэлкам в комментарии. И да, помните о том, что знания, не закрепленные практикой, очень быстро забываются 🤪

Твой Пакет Безопасности
  • 👍 13
  • ❤ 5
  • ⚡ 3
  • 😁 1
Post #57 2.36K
Вопросы_и_ответы_по_продвинутому_анализу_логов.pdf247 KB
Похоже, у нас начался какой-то сезон SOCа – ловите еще одну крутую брошюрку, которая вам наверняка пригодится, если вы будете собеседоваться в SOC, TI или на инженера СЗИ.

Там подробно расписаны вопросы и ответы по теме анализа логов и событий. И эта годнота также бережно переведена нашим героем из прошлого поста – @maxutaaa 🤩

Если вы также что-то переводили или у вас просто есть ценные доки и ссылки для подготовки к собеседованиям – не сдерживайте себя и делитесь, с такими вещами жадничать точно не надо.

#BaseSecurity #SOC

🧠 Твой Пакет Знаний
  • ❤ 9
  • 👍 5
  • 🤩 4
  • 🔥 2
Post #56 3.04K
Топ_100_вопросов_и_ответов_для_интервью_аналитика_SOC_2024.pdf178.9 KB
В догонку к посту с вопросами с собеседований на разные специальности безопасников – ловите документ (уже добавил его в ноушен) с подобным контентом, но уже конкретно для тех, кто целится в SOC.

Там есть крутая разбивка по доменам и даже ответы с лайфхаками. А еще один герой (@maxutaaa) перевел для всех вас эту годноту, так что можете не сдерживать себя и отблагодарить его в личных сообщениях, если вам этот файл пригодился. В комментариях к посту скину оригинал на английском для любителей классики.

UPD: в комментариях обновленный перевод с оригинальными вопросами

#BaseSecurity #SOC

🧠 Твой Пакет Знаний
  • 🔥 11
  • 👍 5
  • ❤ 3
  • 🤯 1
Post #55 2.3K
Secure Coding Practices.pdf550 KB
Пишем код правильно

Продуктовых безопасников часто спрашивают (чаще всего разработчики и ребята из QA), а что такого можно почитать, чтобы понять, как безопасно писать код, как распознать небезопасный паттерн, какие чаще всего встречаются уязвимости и т.д.

Можно конечно бесконечно всех слать в стону OWASP, но иногда людям хочется чуть более развернутой, но не менее структурированной информации. Собственно, делюсь тем, что подрезал у одного импортного коллеги. Можете смело рассылать друзьям разработчикам архитекторам, тестировщикам, аналитикам и всем неравнодушным.

#BaseSecurity #AppSec

Твой Пакет Знаний | Кибербезопасность
  • 🔥 6
  • 💘 2
  • 🤩 1
Post #54 10.3K
Настало время опенсорса

Когда-то давно я начал собирать в своих закромах все вопросы, которые я периодически встречал на технических собеседованиях. Вопросы достаточно часто повторялись, хоть у них и менялись иногда формулировки, и в какой-то момент я осознал, что количество таких вопросов конечное и даже не очень большое.

По итогу я структурировал всё это добро, опубликовал для своих менти, а они сами периодически помогали мне дополнять этот раздел вопросами и кейсами со своих интервью или же какими-то полезными ссылками. Собственно настало время поделиться этим сокровищем с миром 🌈

Собеседования и так стрессовая штука, на которой некоторые запрещают гуглить (а это, я вам скажу, отдельный навык, который еще прокачать надо), давят психологически, не дают время на подумать и применяют другие техники для снижения когнитивных способностей (осуждаю 😡). Так что такой сборник вопросов точно лишним не будет, особенно для новичков.

Я не стал выгружать его PDF-кой, потому что эта страница постоянно пополняется и видоизменяется, и вам так будет проще сохранить ее в закладки и периодически поглядывать в нее.

Ну а вот и тот самый Список вопросов и кейсов на техническом интервью для ИБшников

#BaseSecurity

Твой Пакет Знаний | Кибербезопасность
securitycult on Notion Вопросы на техническом интервью и полезные кейсы | Notion Собеседования и так стрессовая штука, на которой некоторые интервьюеры запрещают гуглить (а это, я вам скажу, отдельный навык, который еще прокачать надо), давят психологически, не дают время на подумать и применяют другие техники для снижения когнитивных…
  • ❤ 16
  • 🔥 7
  • 👍 3
  • ❤‍🔥 1
  • 😍 1
  • 💘 1
Post #53 8.27K
specialnosti-ib.pdf4.3 MB
Так вот, какие они бывают

Закинул в архив и забыл опубликовать 🤦‍♂️ Но, как говорится, лучше поздно, чем никогда, поэтому ловите схемку с ролями в кибербезопасности. В целом, расписано достаточно подробно, нарисовано достаточно симпатично, есть почти все роли – даже чемпиона по безопасности решили сюда засунуть. Больше всего конечно радует подпись практически на всех карточках "Есть в Инфосистемы Джет" 😀

Я кстати так и не понял, где там карьерные пути неисповедимы – карточки как-то связаны цветом и (возможно) нумерацией, но, из-за отсутствия какой-то пояснительной бригады легенды, так и не ясно – как. В любом случае, это точно будет отличным подспорьем для тех, кто свой карьерный путь только начинает, ну и остальным явно не помешает поглядеть. Джетам – респект.

#BaseSecurity

Твой Пакет Знаний | Кибербезопасность
  • 🔥 8
  • ✍ 3
  • ❤ 2
Post #52 1.73K
Автоботы, сегментируемся

Это вам не ванильный систем-дизайн с собеседований на архитектора. Ловите годный пример (а точнее даже 4 примера) по правильному распилу инфраструктуры на сетевые сегменты, да еще и с обоснованием – ссылка

Можете брать как референс, а можете попробовать приложить к тому, что есть уже сейчас, осознать, насколько всё плохо/хорошо и понять, что нужно делать дальше.

#SecArch #DevSecOps #BaseSecurity

Твой Пакет Знаний | Кибербезопасность
GitHub GitHub - sergiomarotco/Network-segmentation-cheat-sheet: Best practices for segmentation of the corporate network of any company Best practices for segmentation of the corporate network of any company - sergiomarotco/Network-segmentation-cheat-sheet
  • 👍 6
  • ❤ 2
  • 👏 1
Post #51 1.59K
Подборок много не бывает

Три подборки со сканерами и анализаторами (статическими и динамическими) всего, чего только можно – от бинарей и облаков до API и кода практически на любом попсовом языке.

Есть как платные инструменты (помним про триальные версии, кряки и манибэки), так и бесплатные.

✍️ Подборка раз (статика) – ссылка
✍️ Подборка два (динамика) – ссылка
✍️ Поборка три (веб) – ссылка

#AppSec #Pentest #DevSecOps

🧠 Твой Пакет Знаний | Кибербезопасность
  • ❤ 4
  • 🔥 2
  • 🙏 1
  • 🤓 1
Post #50 1.68K
Больше визуала

Не знаю, кто изобрёл майндмапы, но то, что они упрощают поглощение полезного контента – знаю точно. Собственно, ловите целую коллекцию структурированной и визуализированной годноты по кибербезопасности – ссылка

Там и про безопасность API, и про тестирование 2FA, и даже роадмап общий есть (к которому конечно много вопросов). В общем, сохраняем.

#AppSec #Pentest #BaseSecurity

🧠 Твой Пакет Знаний | Кибербезопасность
GitHub GitHub - h0tak88r/Sec_Mind_Maps: cyber security mind maps collection cyber security mind maps collection. Contribute to h0tak88r/Sec_Mind_Maps development by creating an account on GitHub.
  • ❤ 7
  • 👍 2
  • ⚡ 1
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →