
Прозрачное программное обеспечение
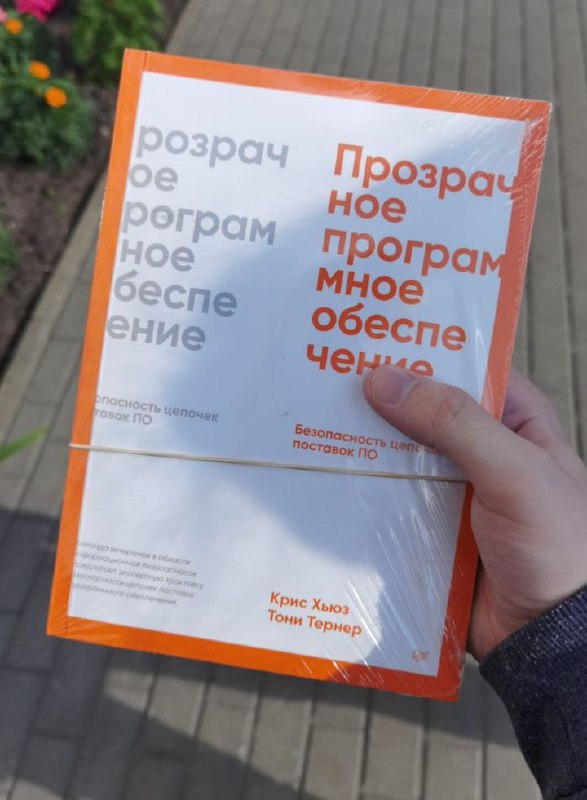
Сегодня расскажем немного о книге, которую нам любезно предоставило издательство Питер – "Прозрачное программное обеспечение. Безопасность цепочек поставок ПО".
Сама книга, как можно понять из названия, посвящена защите цепочек поставок ПО. Очень большой фокус делается на спецификации SBOM (Software Bill of Materials), которая представляет из себя список всех компонентов, библиотек и зависимостей, входящих программный продукт. В книге описано довольно много информации о том, для чего нужен SBOM и где его применять.
Также затрагивается значимость и других, немаловажных, инструментов для обеспечения прозрачности цепочек поставок, таких как VEX (Vulnerability Exploitability eXchange) и SLSA (Security Levels for Software Artifacts).
Книга не очень большая (около 350-ти страниц), но в ней сконцентрировано очень много полезного материала – от теоретических понятий до практического применения инструментов.
Рекомендовать мы бы её стали действующим специалистам DevOps/DevSecOps и специалистам, которые занимают управляющие должности в кибербезе. Для новичков такая литература не очень подойдёт, так как книга не даёт базовых знаний, а имеет более углубленную направленность в сторону выстраивания процессов в ИБ.
#DevSecOps #AppSec
🧠 Твой Пакет Знаний | 👨🏫 Менторство ИБ
📂 Другие каналы
Post #208
2.2K
- 🔥 8
- ❤ 6
- 🤝 4