
Про пироги.
Один из моих сайтов WP взломали!!!
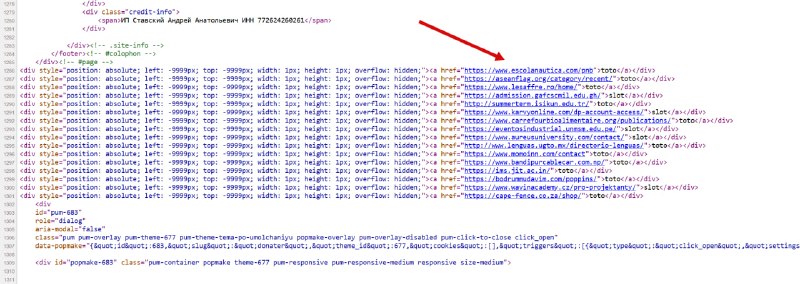
Пирог это сайт в коде которого есть инъекция блока со ссылками на продвигаемые сайты (скрин) у которого position -999999 (на экране не видно, а ПС видит)
Я сталкивался с этим как сеошник , но тут мне реально пришлось вылечить свой сайт и я офигел.
Хакер как всегда представился (они всегда оставляют контакты) - xzourt
Что он сделал
1) подобрал пароль к WP через XMLRPC API WP (было не закрыто)
2) Установил не стесняясь WP File Manager.
3) Далее залил в корень <?php phpinfo(); - показывает полную конфигурацию PHP и сервера, раскрывает версии ПО, помогает понять, как лучше продолжать атаку.
4) После этого залил херову кучу шелов и бэкдоров (файлы для изучения прилагаю).
Их было очень много, штук 5 разных. Причем, раскиданы они по файловой структуре много раз в самые дальние уголки. Чистить все это максимально сложно. Причем, код часто обфусцирован. Причем, один из шелов тянет часть кода с гитхаба , ты его не увидишь.
5) Добавил скрытого администратора (есть в БД но не показан в админке так как скрыт самописной функцией в файле functions.php основной темы).
6) Нашпиговал сайт ссылками (с первого взгляда кажется что просто появились какие то ссылки в footer.php)
В общем - если вы видите подобную картину у себя - недостаточно просто удалить ссылки. Это не так лечится.
Post #77
766
- 👍 6
- 😁 4
- 🙈 4
- 🤣 2
- 🗿 2