
💫 Автоматизация Burp Suite: как сэкономить время и работать эффективнее
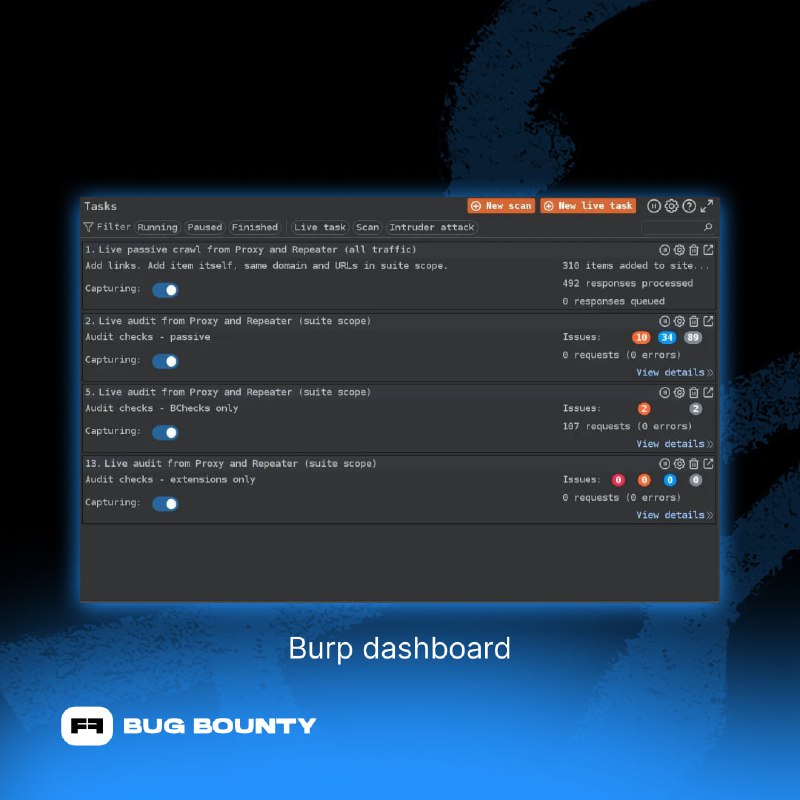
Автоматизация должна охватывать ядро приложения и собирать максимум данных. Основной метод — упор на пассивном скане, чтобы не создавать много шума. Собранная информация помогает лучше понять приложение и улучшить активную автоматизацию.
🚀 Воркфлоу: пассивное и активное сканирование
Пассивные сканеры анализируют результаты активных: если активный вызвал ошибку, пассивный её найдёт и покажет в дашборде.
Ответы от прокси идут и активным, и пассивным сканерам. Ответы с репитера и расширений — только пассивным. Это обеспечивает плавный и синхронизированный процесс.
👉 Активный скан: не взломать все, а максимально покрыть функционал
▪️BCheck — относительно свежая фича для написания скриптов прямо в Burp. Используется как для сложных кейсов, так и для фаззинга файлов/директорий, спрея пэйлоада. Рекомендуется добавлять кастомный заголовок для отслеживания запросов в Logger++.
▪️Burp Bounty — расширение для сложных сканов с гибкой настройкой пэйлоада и правил детекции.
👉 Пассивный скан — второй уровень обнаружения для глубокого анализа ответов и поиска пропущенного активным сканером
▪️Пассивный краулер — строит карту сайта и помогает понять структуру приложения.
▪️Error Message Checks и Response Grepper — ищут ошибки и паттерны, помогают подстроить активные сканы.
▪️BCheck (пассивный режим) — определяет технологии приложения, фильтрует данные и уменьшает нагрузку, исключая неактуальные пэйлоады.
💡 Logger++ — логирует все запросы и ответы, предлагает фильтры и подсветку, упрощая анализ и отладку автоматизации.
Post #69
912



- 🔥 10
- ❤ 1
- 👍 1