

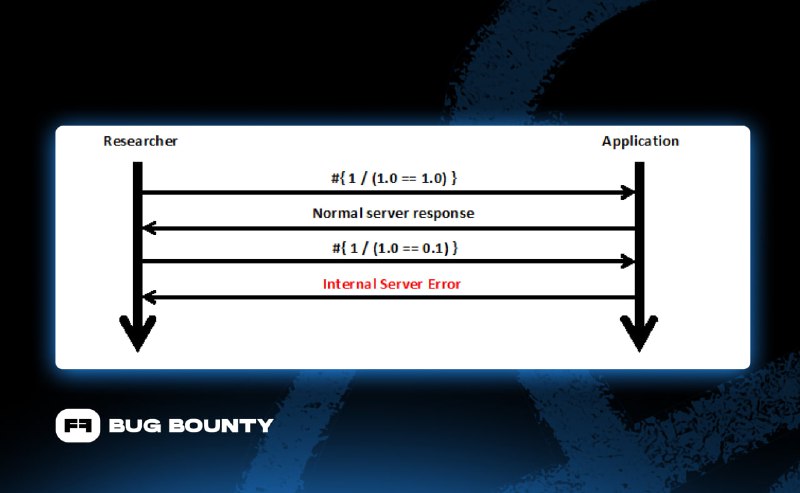
В 2015 году James Kettle опубликовал исследование о Server-Side Template Injection (SSTI), которое описало классический вектор внедрения шаблонов на стороне сервера.
Дальше сообщество сосредоточилось на генерации пэйлоадов под разные языки и движки.
Ресёрч Влада Корчагина «Успешные ошибки: новые техники code injection и SSTI» (#1 в Top 10 web hacking techniques of 2025) предлагает другой подход — через эксплуатацию ошибок.
В результате сформировались две техники:
1️⃣ Error-Based
2️⃣ Boolean Error-Based Blind
Ключевые идеи:
🟠 Перенос методологии SQL-инъекций в шаблонные движки
🟠 Эксплуатация подробных сообщений об ошибках для утечки данных
🟠 Деление на ноль как булевый оракул
🟠
(1/0).zxy.zxy — универсальный detection-payload (polyglot)Погрузись подробнее в тему:
🔗 Successful Errors: New Code Injection and SSTI Techniques
🔗 Доклад Влада на OFFZONE