
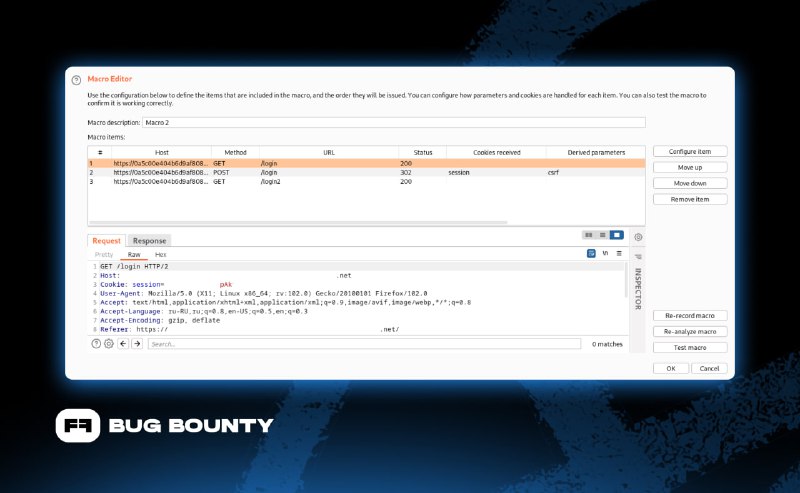
Макросы позволяют автоматически отправлять HTTP-запросы для поддержания состояния сессии или выполнять определенные действия перед основными запросами. Правила обработки сессий определяют, когда и как применять макросы к твоим запросам.
Когда использовать:
🟠Нужно поддерживать активную сессию во время тестирования
🟠Требуется выполнить подготовительные действия перед основным запросом
🟠Необходимо извлечь и переиспользовать динамические токены/параметры
🟠Автоматизация сложных многошаговых атак
⏳ Предположим, ты крутишь логическую багу, которая позволяет манипулировать рейтингом пользователя через лайки/дизлайки и может привести к блокировке аккаунта.
Шаг 1: подготовка запросов
Тебе понадобится три ключевых запроса:
1️⃣ Поставь лайк на любой пост/действие и выдели его зелёным цветом
2️⃣ Убери лайк и выдели его красным
3️⃣ Перейди в профиль (или на любую страницу форума) и выделите его синим
Шаг 2: Настройка макроса
4️⃣ Перейди в
Project Options → Sessions → Macros → Add5️⃣ Выбери зелёный и красный запросы для включения в макрос
6️⃣ Проверь последовательность выполнения и сохрани макрос
Шаг 3: создание Session Handling Rule
7️⃣ В Session
Handling Rules → Add создай новое правило8️⃣ В Rule Actions выбери
Run a macro и укажи созданный макрос9️⃣ В Scope настрой применение правила к нужным инструментам (например, Intruder)
Шаг 4: запуск атаки
🔟 Отправь синий запрос в Intruder
1️⃣1️⃣ Выбери
Null payloads и установи concurrent requests = 11️⃣2️⃣ Запусти атаку — теперь перед каждым запросом будет выполняться макрос лайк/дизлайк
Упрощенно воркфлоу сводится к двум простым шагам:
✅ Используй цвета, чтобы выделить запросы для воспроизведения
✅ Используй правила обработки сессий (и, возможно, макросы) для автоматизации взаимодействия