
🤔 Как не путать Account Takeover с ошибками контроля доступа
Они с виду похожи, но происходят на совершенно разных этапах. Вот как их различить 👇
1️⃣ Этап атаки
ATO нацелен на этап аутентификации (до или во время входа). Ошибки контроля доступа появляются после аутентификации, когда приложение должно применять разрешения. Знание момента возникновения ошибки помогает определить её причину.
2️⃣ Цель атакующего
🪲 ATO = Атакующий становится жертвой, т. е. захватывает сессии, данные и действия.
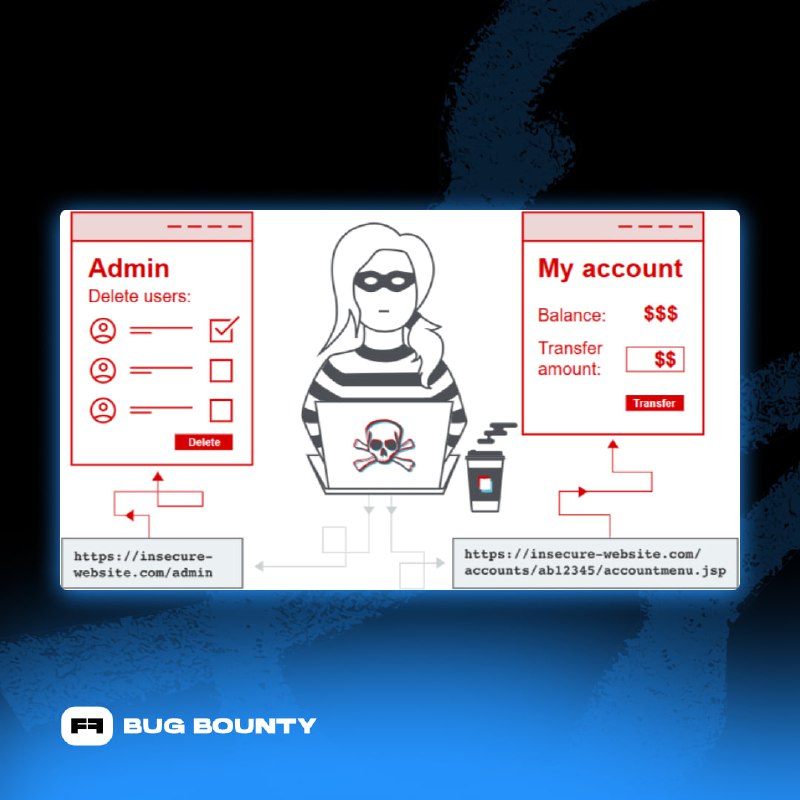
🐞 Access control = несанкционированный доступ к данным/функциям (не ко всему аккаунту).
В первом случае ты захватываешь аккаунт, во втором — байпасишь правила.
3️⃣ Причины
ATO возникает из-за слабых потоков аутентификации:
▪️ Предсказуемые токены
▪️ XSS в функционале сброса пароля
▪️ Неправильно настроенный OAuth
Access control возникает из-за ошибок в логике разрешений, таких как:
▪️ Отсутствие проверки ролей
▪️ IDOR/BOLA
4️⃣ Импакт
ATO обычно имеет критический или высокий уровень опасности, особенно с доказательствами захвата сессии.
Access control варьируется:
💥 Критический — для массовых утечек PII
⚠️ Низкий — для доступа к данным пользователей с минимальным воздействием
5️⃣ Подход к тестированию
Для тестирования ATO сосредоточься на входе, сбросе, сессиях. Для тестирования Access control проверяй эндпоинты, ID объектов и административные фичи.
Знание того, что тестировать, сэкономит время и повысит успех в получении вознаграждений. А понимание различий и соответствующее тестирование максимизирует твой вклад.
Post #109
1K

- 🔥 5
- 👍 2