TGViewer
Channel Public Channel
Из Solidity в AI и дальше

Из Solidity в AI и дальше

@solidityset

Обучение Solidity. Уроки, аудит, разбор кода и популярных сервисов
Subscribers
2.48K
Photos
259
Videos
8
Links
573

Showing posts older than #675 · Back to latest

Older Posts 20 shown
Post #674 408
Аудит - это не скорый результат

Просто хочу поделиться с вами твитом одного из прекрасных аудиторов. Только подумайте, что в июне (7 месяцев назад от декабря), от только начал делать конкурсные аудиты на популярных площадках. Т.е. учился он безопасности и уязвимостям еще пару месяцев до этого! Я где-то встречал, возможно в интервью с ним, что первый баг с tx.origin он нашел еще год-полтора назад!

И при всем при этом, он еще не достиг топового уровня, как например аудитор и white hat hacker - Trust. К чему я это все?

Не ругайте себя, если что-то не понимаете или не можете сделать. На все требуется свое время.

Уделяйте час-два в день на практику, и через полгода вы сможете стать прекрасным разработчиком или аудитором. Тем более, благодаря тому, что многие пользователи создают новые задачи, делятся своими наработками и опытом, а также появляются новые сообщества, где можно задавать вопросы, есть огромная вероятность, что вы сможете пройти путь с 0 до первых денег в разы быстрее!

#pashov
  • 👍 6
  • ❤ 1
Post #673 408
Релиз Solidity 0.8.18

Если вы еще не в курсе, то вчера состоялся релиз новой версии Solidity 0.8.18.

Полное описание обновление можно прочитать тут.

Если говорить кратко, то основные изменения такие:

1) Упразднение selfdestruct. Теперь его не рекомендовано использовать;

2) Упразднение block.difficulty и появление block.prevrandao (и просто prevrandao в assembly);

2) Облегченная генерация байткода из кода yul;

3) Некоторая оптимизация yul, smtchecker, вместе с исправлением некоторых багов во втором;

Ранее писали, что будут изменения с пользовательскими определениями математических действий, но пока о них не заявлено. Может в уже более глобальном обновлении будет что-то такое.

#solidity
  • 👍 4
Post #672 437
Читаем отчеты вместе. 12

Сегодня мы посмотрим на последний аудиторский отчет от Mixbytes.

Знаю, некоторые из вас проходят обучение от данной компании, поэтому будет вдвойне полезно посмотреть на результаты их работы.

Читаем отчет вместе!

#report #audit
  • 🔥 3
  • 👍 1
Post #671 444
Мой личный затык с аудитами

Хочу поделиться своей насущной проблемой при аудите контрактов и узнать, было ли у вас такое и как справляетесь.

Я довольно хорошо продвигаюсь с поиском уязвимостей в контракте: вижу проблемные места, понимаю, как можно обойти защиту, написать тест и т.д. Но в некоторых случаях прям сильно загоняюсь, что не могу понять общий смысл проекта.

В задачах просто: есть функция - есть уязвимость. В двух-трех контрактах тоже можно найти связи и понять flow (не знаю, как перевести общий смысл "потока" транзакций между контрактами). Но порой в конкурсных проектах я просто не могу "въехать" в описание проекта и перекликание контрактов.

В том смысле, что: "А какой контракт главный? Почему функции одинаковые? Где точка входа пользователя? Как связаны эти два контракта, которые даже в наследованиях никак не перекликаются?" и много других подобных вопросов.

С одной стороны, когда и документация в порядке, и комментарии к коду написаны, и описание контрактов есть - то все просто: не понимаешь - читай заново. А когда комментов нет, но есть доки и то "битые"? Вот как делать аудит тогда?

В особенности, когда кажется, что функция уязвима. А может это так и надо? А может она по смыслу где-то защищена...

Короче, некоторые конкурсные проекты прямо вызов на понимание. А ведь без этого хороший аудит не проведешь...

Пока что из 12 конкурсных аудитов, что я брал на code4rena и sherlock, 5 я пропустил. 2 из них были слишком сложные для меня пока что - Optimism и какой-то финансовый, а 2 - с ужасными доками и комментами, еще 1 - пробить не смог...

Запомните сами и передайте другим разработчикам: ДЕЛАЙТЕ КОММЕНТАРИИ! Я бы даже сказал: хреновые доки - хреновый аудит.

Фух, выговорился)

А так, принимаю советы и рекомендации из вашего опыта.

#audit
  • 👍 1
  • 🤔 1
Post #670 363
Немного о Zero Knowledge

Наконец-то, на канале Ильи на ютуб вышел ролик про ZK (Zero Knowledge). Это достаточно горячая тема в зарубежных постах и обсуждениях.

Я ушел в сторону безопасности и аудита, и решил, что буду изучать данную тему по мере поступления отчетов об уязвимостях и т.д.

Тем не менее, для тех, кто вообще не имеет представление, что это такое, данное видео прекрасно проливает свет. 

Видео урок от Ильи.

Презентация из урока.

Ссылка на сборник материалов от Officer CIA.

Приятного и легкого изучения!

#zk #zeroknowledge
YouTube Solidity и смарт-контракты Ethereum, урок #42 | Zero knowledge rollups, layer 2, optimistic rollup ХОТИТЕ СТАТЬ РАЗРАБОТЧИКОМ Solidity, узнать об Ethereum, блокчейне и многом другом ещё больше?! Мои друзья из GUIDE DAO (бывшая школа MCS) предлагают скидку 0,1 ETH на ВСЕ СВОИ БУТКЕМЫ ПО КРИПТЕ! Материалы этих буткемов подготовлены мной и другими специалистами:…
  • 🔥 3
  • 👍 1
Post #669 326
ABI Smuggling от Damn Vulnerable DeFi

Ну, раз разобрали новую задачу от Ethernaut, то можно попробовать посмотреть и на новую задачу от DVD.

Кстати, тем кто хотел поупражняться со взломом DeFi, то вы можете заново перепройти DVD, так как они выпустили обновления и переписали некоторые контракты.

Но вернемся к нашей задаче. Вот ссылка на нее.

Сразу скажу, что я не смог решить ее сам, так как не понимал некоторых моментов. В оригинале прохождение взято из этой статьи.

Вообще, данное задание уже для уровня хорошего миддла или даже сеньора. Вам нужно знать не только, как хранится calldata и работает abi.encodePacked, но и понимать, что ее можно модифицировать. 

Статья обязательна для изучения всем аудиторам, так как уже были реальные взломы, в которых использовались данные приемы.

Было бы очень долго переводить всю статью и инфографику, поэтому тут обозначу основные моменты.

Самое главное, если не помните, как хранится calldata, то изучите эту тему внимательно. Обратите особое внимание на хранение динамических типов: массивов и байтов. Напомню, сначала идет слот смещения, затем длина/количество calldata, а уже после - само значение calldata.

И вот модифицировав calldata так, чтобы он указывал на исполнение другой функции внутри себя, вы сможете решить задачу.

Она достаточно сложная, и, вероятнее всего, вам, как и мне, нужно будет просидеть час-два, перевести все дословно и понять суть работы с памятью calldata, чтобы разобраться, в чем там дело.

Могу с уверенность сказать, что это стоит своего времени.  Статья очень подробная!

#dvd
  • 👍 1
Post #668 353
Gatekeeper Three от Ethernaut

Спасибо @arsln_galimov, что скинул в чат сообщества ссылку на прохождение новой задачи от Ethernaut. Самое классное тут, что в видео показан способ решения с Foundry и его cast командами.

Сама задача, в принципе, довольно простая. Первый модификатор решается с помощью опечатки в функции, второй - с помощью открытой информации в блокчейне, и третий - откатом приема Эфира на контракт хакера.

Из данного видео можно понять как работают следующие команды в Foundry:

1) Отправить транзакцию в напрямую в сеть (тестовую сеть) с помощью cast send и rpc ссылки;
2) Запросить информацию о конкретном блоке с помощью cast block;
3) Отправить Эфир на контракт;
4) Проверить баланс контракта;
5) Сделать деплой своего контракта в тестовую сеть с помощью forge create;

В общем, очень показательное видео для тех, кто хочет освоить Foundry.

Само видео прохождение.

Приятного просмотра!

#ethernaut #foundry
  • 👍 1
Post #667 344
Читаем отчеты вместе. 11

Ну, и в завершении дня, традиционный аудиторский отчет.

На этот раз мы посмотрим на последний отчет от Trust, затем вернемся к code4rena и остальным.

Читаем отчет вместе!

#report #audit
Post #666 378
Собрание подсказок по газу

Нашел интересный пост, где собраны 20 подсказок по экономии газа. Но, что самое интересное, они покрывают многие ошибки из аудиторских отчетов на code4rena и шерлок.

Другими словами, запомнив все эти подсказки, вы сможете сами писать хорошие gas reports.

Изучаем и запоминаем!

#gas
  • ❤ 4
Post #665 323
Опасность с approve токена

Не помню поднималась ли эта тема на канале, но на всякий случай еще раз напомню про опасность, которая может быть с функцией approve, которая разрешает трансфер токенов от третьего лица.

Допустим, Алиса дала разрешение (approve) Бобу на перевод 100 токенов с ее счета. А затем передумала и понизила максимальную сумму до 50 токенов.

И все было бы ок, если бы Боб был порядочным. Но в данном примере это не так.

Как только Боб заметил, что Алиса запустила транзакцию на понижение, он отправил свою транзакцию на перевод вперед Алисы (фронтран), а затем еще одну, уже после изменения approve. Таким образом он получил сразу 150 токенов от Алисы, хотя максимальное разрешение было на 100.

В общем, поэтому в некоторых токенах, пользователю сначала нужно сделать нулевой approve, а потом изменять значение на новое.

#approve #token
  • 👍 1
Post #664 333
Минт токенов в Foundry

Сегодня узнал, что Foundry позволяет использовать специальную команду, чтобы пополнить токенами счет.

Раньше, после создания контракта, нужно было делать дополнительные манипуляции, чтобы пополнить свой счет нужными токенами для последующих действий, а теперь можно выполнить такую команду:

deal({token: address(token), to, mgs.sender, give: amount});

Это прекрасно ускоряет проведение тестов. Пример на скрине.

#foundry #token
  • 👍 3
Post #663 298
Особенность try/catch

Из Твиттера узнал, что с try/catch могут возникать проблемы при разработке кода. Дело в том, что если целью является адрес без кода (EOA), то выполнение функции откатывается.

Это связано с тем, что опкод EXTCODESIZE идет впереди самого call, и откатывает транзакцию, если кода нет.

Другими словами, try/catch не только может поймать откат, но и быть его причиной. 

#trycatch
  • 👍 1
Post #662 293
Читаем отчеты вместе. 10

Вместе со всем не останавливаемся и продолжаем хреначить аудиторские отчеты!

Отчеты, как и задачи, помогают нам распознавать проблемы в коде там, где другие разработчики пропускают их. Совершенно не важно, сможете ли вы найти ответ на задачу, или распознать уязвимость в конкурсном аудите, в обучении важно, какой урок вы из этого извлечете.

Да, я и сам не мог решить многие задачи, провалил пару тестовых аудитов на вакансию, однако теперь и эти баги / ошибки / логические проблемы у меня в списке того, на что нужно обращать внимание.

Только за январь мы просмотрели уже около 15 различных примеров задач, 9 отчетов и массу других штук для профессии аудитора. Если вы двигались вместе со мной, то это уже как минимум 30+ моментов, которые мы сможем распознать в последующих задачах и аудитах! Главное регулярно заниматься! 

Читаем вместе очередной отчет!

#report #audit
  • 👍 2
Post #661 348
На внимательность

К этой задаче я обращался несколько раз, так как не мог понять, в чем может быть дело. Все оказалось очень просто. Поняли?

Решение

Так как функция имеет дело с msg.value то ее требуется определить как payable. Без этого она будет откатываться. Все просто.

#task
  • 🔥 2
Post #660 338
Задача с популярным багом

Сегодня уже была одна задача, где не хватало одной популярной проверки. Угадали?

Решение

Нужна очередная проверка на нулевой адрес для beneficiary. 

#task
  • 👍 3
Post #659 383
Задача для новичков

Еще одна простая задача, которая имеет статус Med Risk. Ее также можно назвать логической.

Решение

Ранее созданный market может быть переписан, так как нет проверок на существующие.

#task
  • 👍 2
  • 🔥 1
Post #658 345
Задача с двумя проблемами

В данной задаче существует две проблемы: одна официальная из отчета, другая, замеченная пользователями. Вероятнее, всего вторая проблема была защищена в не представленном коде, но это не точно. Сможете найти обе?

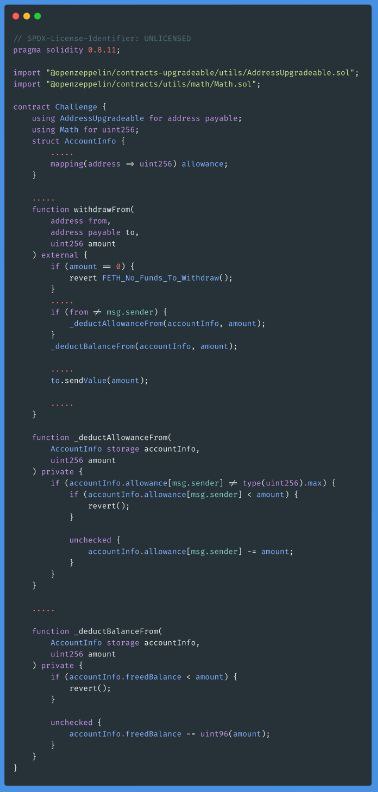
Решение

Официальный баг тот, что значение to не было проверено на нулевой адрес. В принципе популярная проблема. Вторая более сложная и заметить ее могут только опытные разработчики. Дело в незащищенном преобразовании (casting) с uint256 в uint96, из-за чего итоговая сумма может быть не такой, как планировалось.

#task
  • 👍 2
Post #657 332
Простая, но опасная

Задача была помечена, как High Risk. Достаточно прочитать код внимательно, чтобы понять, в чем тут дело.

Решение

А решение уместиться в три слова: memory не storage. Обновление данных во временных переменных, не приводит к их обновлениям в основной памяти.

#task
  • 👍 2
Post #656 339
Задача от code4rena

Хоть эту задачу и можно было обрезать в половину как минимум, автор посчитал нужным немного запутать нас и дать более расширенный вариант.

В общем, еще одна задача на мышление хакера. С кодом все в порядке (насколько это возможно для примера), но дело в другом. Сможете сломать контракт?

Решение

Тут показан пример DoS атаки. Если хакер создаст слишком большой массив withddrawals, то цикл может просто израсходовать весь газ и прервать выполнение функции.

#task
  • 👍 1
Post #655 319
Задача от Immunefi

Прекрасная задача от Immunefi, которая показывает, что всегда нужно следить за обновлениями и делать дополнительные проверки. Поняли, в чем дело?

Решение

Из-за того, что в коде пропущено обновление listings.deposit в функции withdraw(), пользователь может вызывать ее сколько угодно раз, пока контракт не будет опустошен.

#task
  • ❤ 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →