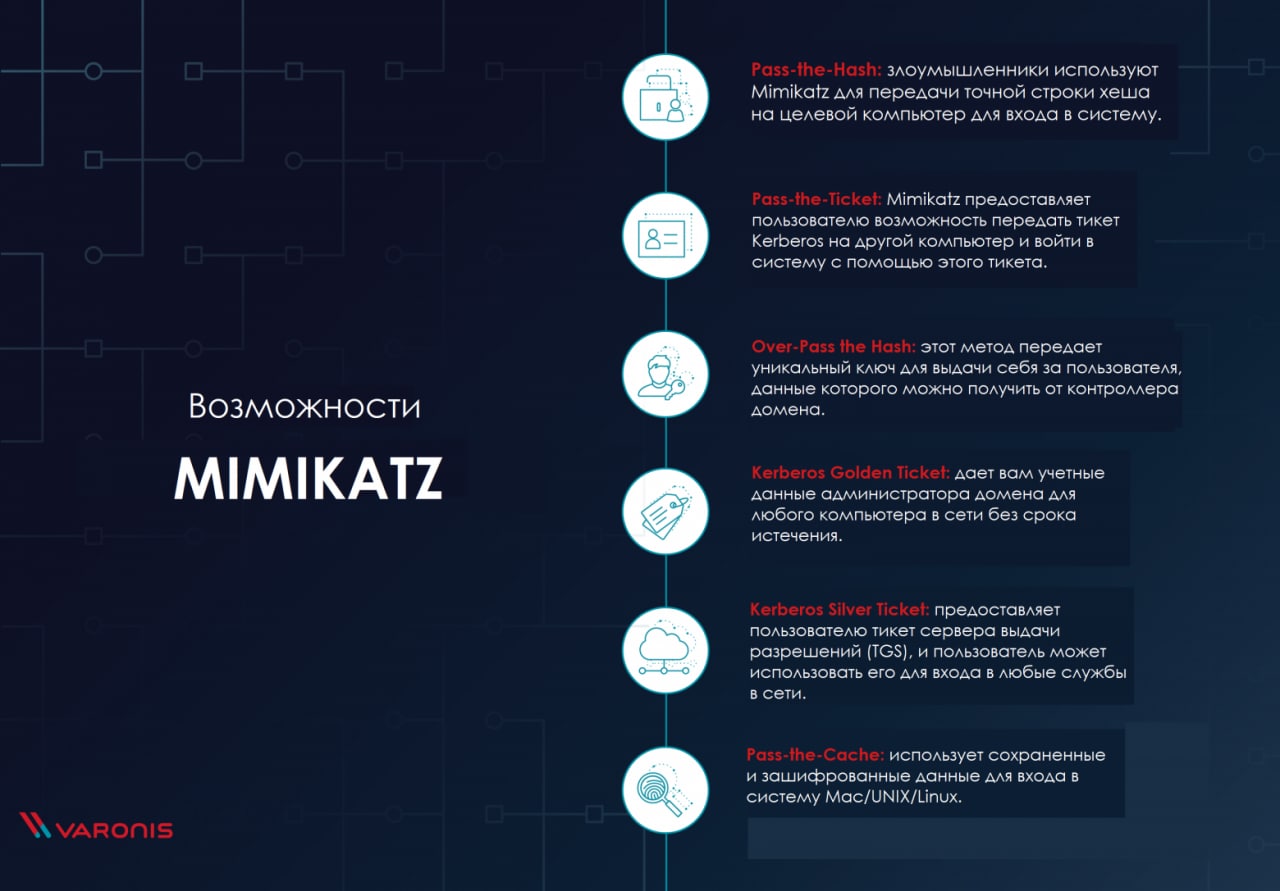
Бенджамин Делпи изначально создал #Mimikatz в качестве доказательства концепции, чтобы продемонстрировать Microsoft уязвимость для атак их протоколов аутентификации. Вместо этого он непреднамеренно создал один из самых широко используемых и загружаемых хакерских инструментов за последние 20 лет.
🖖🏻 Приветствую тебя user_name.• Endpoint Detection and Response (EDR) — платформа, способная обнаруживать сложные и целевые атаки на рабочие станции, сервера, любые компьютерные устройства (конечные точки) и оперативно на них реагировать.
• В нашем канале собрано огромное количество материала касательно #mimikatz, сегодня ты узнаешь как скрыть работу этого инструмента в обход EDR.
• В основном, практически все EDR могут задетектить использование #mimikatz, исходя из этого, запуск данного инструмента не имеет никакого смысла. #Mimikatz с помощью модуля
sekurlsa позволяет извлечь пароли и хэши авторизованных пользователей, хранящиеся в памяти системного процесса LSASS.EXE, но использование ProcDump также обнаружит из-за перехвата соответствующих вызовов API.• Мы можем воспользоваться Dumpert, который позволит незаметно сдампить процесс LSASS с которым и работает #mimikatz.
*Благодаря прямым системным вызовам и отсоединению API, с помощью Dumpert мы получим укороченный дамп LSASS в обход EDR.
• Используем #mimikatz для извлечения информации из дампа, указав файл дампа:
securlsa::minidump*Обрати внимание на другие популярные команды Mimikatz.
securlsa::logonpasswords
☝🏻 Вышеописанный способ защищает от детекта EDR во время дампа, но он оставляет заметные следы, сохраняя файл программы на диске. Избежать записи на диск, нам помогут иньекции, но они могут быть обнаружены EDR. Поэтому была разработана техника sRDI и соответствующие инструменты для ее реализации.
https://github.com/monoxgas/sRDI
https://github.com/fancycode/MemoryModule• Специально для инъекций существует Dumpert-DLL. Для ее преобразования будем использовать скрипт:
https://github.com/TheWover/donut
https://github.com/hasherezade/pe_to_shellcode
https://github.com/DarthTon/Blackbone
Python\ConvertToShellcode.pyConvert DLL to shellcode in place.
python3 ConvertToShellcode.py Outflank-Dumpert.dll
• Внедрить полученный шелл можно с помощью модуля
shinject #Cobalt_Strike, указав PID процесса.Cпециально для #Cobalt_Strike на его собственном языке Agressor Script была разработана своя версия Dumpert.
По итогу мы можем можем достичь скрытой работы #Mimikatz.
📌 Дополнительная информация:
• Тактика Red Team: объединение прямых системных вызовов и sRDI для обхода AV / EDR
• Session Passing from Cobalt Strike
• Методы защиты от mimikatz в домене Windows
• От нуля к боковому движению за 36 минут
• Неофициальное руководство по Mimikatz и справочник по командам
‼️ Дополнительный материал доступен по хештегу #Mimikatz и #hack. А так же, делись с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.