🛡 Мы
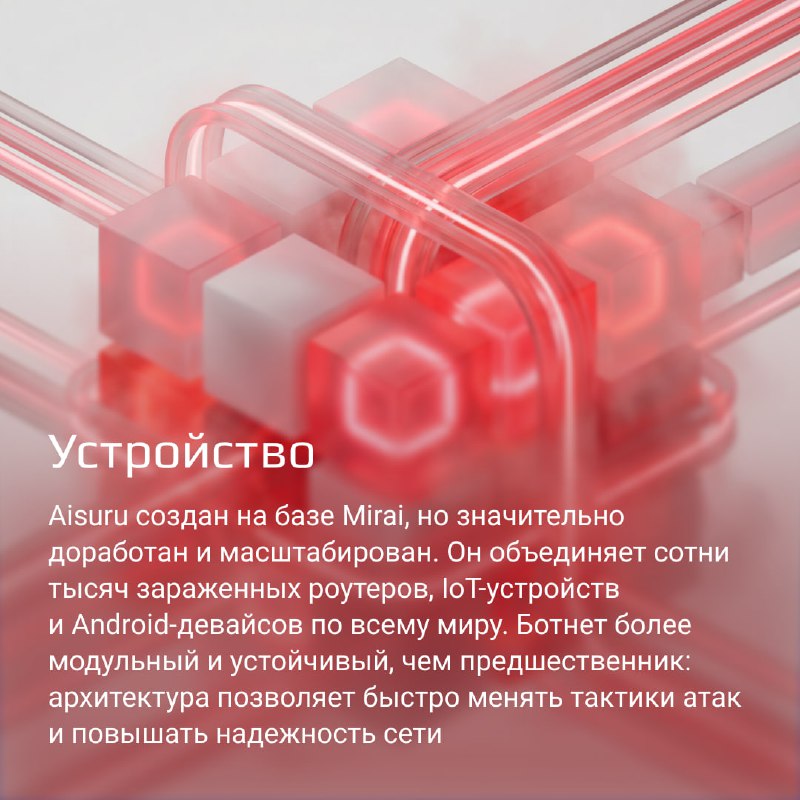
уже рассказывали о разрушительном ботнете Mirai, показавшем миру уязвимость «умных устройств» в прошлой декаде. В 2025 году ИБ-командам пришлось столкнуться с его «потомком» — ботнетом Aisuru.
Кто именно стоит за его созданием, до сих пор неизвестно. Зато известно другое: управление зараженными узлами и связь с управляющей инфраструктурой в таких атаках часто проходят через DNS. Именно поэтому DNS-защита помогает выявлять обращения к C&C-серверам и останавливать вредоносную активность на ранних этапах.
А подробнее о том, как работает Aisuru и чем он опасен, смотрите в карточках 🔥