TGViewer
Channel Public Channel
SkyDNS

SkyDNS

@skydnswrites

Мы российский разработчик софта для бизнеса, делимся и полезной инфой из мира кибербеза и важными обновлениями сервиса.

Эшелонированная защита начинается с DNS.

Cайт: https://skydns.ru/
Чат с разработчиками: https://t.me/+VVm-McpSqTwxYTJi

Welcome!
Subscribers
788
Photos
322
Videos
5
Links
126

Showing posts older than #351 · Back to latest

Older Posts 15 shown
Post #350 480
  • 😁 3
Post #349 429
  • 😁 7
Post #346 433
  • 😁 3
Post #344 407
🛡 Quiz time
А теперь, подписчики, давайте проверим ваши знания о VirusTotal. Впереди вас ждет 7 легких вопросов об этой платформе.
Post #343 415
🛡 VirusTotal: источник знаний или ложной уверенности?

VirusTotal давно стал "первой остановкой" для ИБ-специалистов при проверке подозрительных файлов, ссылок или хешей. Но можно ли слепо доверять результатам сканирования и насколько безопасно использовать сервис в корпоративной среде?

🔍 Наш аналитик ИБ Ярослав Яцкевич отмечает, что VirusTotal — это не истина в последней инстанции. Это агрегатор мнений множества движков. Если вредонос обнаружен только несколькими из них, стоит учитывать репутацию вендора (одни специализируются на URL, другие — на исполняемых файлах) и изучать вкладки Relations, Details, Community. Иногда низкий процент срабатываний говорит о том, что образец просто новый и ещё не попал в базы.

Важно помнить о недостатках сервиса: жёсткие лимиты API и отсутствие приватности. Загружать конфиденциальные файлы туда нельзя — всё, что попадает в VirusTotal, может стать публичным. Для внутренней аналитики лучше использовать закрытые песочницы, где данные не "утекут" наружу.

✔️ VirusTotal полезен для threat hunting. Через хеши, такие как MD5, SHA-1, SHA-256, можно находить связанные IP-адреса, домены и "похожие" образцы, сертификаты, имена файлов, временные метки First/Last seen и распространённость. Это как расследование по цифровым отпечаткам: один файл открывает целую сеть взаимосвязей.

Команды SOC часто подключают сервис через API, чтобы автоматически обогащать алерты, проверять почтовые вложения и приоритизировать угрозы по поведению. Однако VirusTotal не всегда идеален. Когда нужен более глубокий анализ поведения файлов или нет собственной песочницы, в ход идут альтернативы — Any.run, Hybrid Analysis, Joe Sandbox. Они позволяют наблюдать, как файл ведёт себя в динамике, и дают больше контекста, чем статическая проверка.

⚡️ Сегодня в экосистеме защиты VirusTotal остаётся надёжным инструментом корреляции IOC и обогащения данных для SOC и EDR-платформ. А с годами сервисы такого класса станут более "умными": появятся AI-помощники для триажа, графовые модели взаимосвязей и режимы с повышенной приватностью. Главная тенденция — переход от статического анализа к поведенческому контексту, где каждая деталь помогает увидеть угрозу до того, как она станет инцидентом.

#кибербезопасность
Post #342 370
Кибератаки усложняются, сценарии становятся все более изощрёнными, а традиционные методы защиты уже не спасают. История с атакой на Аэрофлот, из-за которой встали онлайн-сервисы и сорвались рейсы, показала, что реагировать по факту слишком дорого даже для гигантов.

Сегодня задача CISO не просто тушить пожары, а не давать им возникнуть. 🔥 И один из самых недооценённых инструментов для этого — протокол DNS. Это тот самый уровень, где угроза ещё только подаёт сигнал, а мы уже его видим.

⚡️ Читайте на cis.ru о том, как DNS превращается из вектора атаки в точку контроля сети.

#кибербезопасность
Post #340 526
🛡 Как зайти в даркнет и не оставить там свои данные

Интерес к даркнету остаётся высоким, особенно у тех, кто только начинает разбираться в ИБ. Но даже простое "посмотреть, что там" без подготовки может закончиться утечкой данных, заражением устройства или потерей анонимности.

‼️ Вот что стоит знать, если вы планируете заглянуть в .onion-сегмент с минимальными рисками. Ниже советы от аналитика ИБ SkyDNS Ярослава Яцкевича.

1️⃣ Начинать безопаснее всего через Tor Browser, скачанный исключительно с официального сайта torproject.org. В настройках безопасности сразу переключитесь на режим Safest — он отключает JavaScript и потенциально опасные скрипты.

2️⃣ Чтобы дополнительно защитить себя, лучше использовать виртуальную машину или специальную систему вроде Tails OS или Whonix. Такие среды изолированы от основной системы и удаляются по завершении сессии.

3️⃣ VPN включается до запуска Tor. То есть сначала VPN, потом уже Tor. Завершать работу нужно в обратном порядке: сначала закрывается Tor, потом отключается VPN.

4️⃣ Не переходите по случайным ссылкам, не скачивайте файлы, не вводите никаких личных данных. Даже в проверенных каталогах вроде The Hidden Wiki могут встречаться фейки, вредонос и фишинг.

5️⃣ Если всё же нужно скачать файл, сначала анализируйте его в песочнице, а только потом решайте, стоит ли открывать.

При соблюдении этих мер даркнет становится относительно безопасной средой для обучения и технических исследований. Здесь можно изучить принципы работы анонимных сетей, распределённых моделей связи, протоколов шифрования и способов защиты от угроз.

⚡️ Среди легальных ресурсов — onion-версии известных сервисов вроде ProtonMail или DuckDuckGo, а также поисковик Ahmia.fi, который индексирует .onion-сайты и помогает найти нужную информацию без хаоса и фейков.

И помните, что в даркнете действует простое правило: недоверие — залог безопасности.

#кибербезопасность
Post #339 588
🛡 SkyDNS Cloud: Cократите поверхность атаки на первом рубеже

В корпоративной инфраструктуре всегда есть "слепые зоны": IoT-устройства, принтеры, терминалы, на которые не поставишь антивирус. А значит, это открытые ворота для атак.

SkyDNS Cloud закрывает эти уязвимости ещё на стадии DNS-запроса. Это не просто фильтрация — это система, которая:

🔴 блокирует DNS-туннели за 5–10 минут без участия отдела ИБ
🔴 останавливает клики по фишинговым ссылкам ещё до соединения
🔴 выявляет и глушит попытки связи с C&C-серверами и DGA-доменами
🔴 шифрует DNS-трафик (DoH/DoT), защищая от перехвата и спуфинга
🔴 проводит глубокую аналитику инцидентов и снижает риск повторных атак

⚡️ SkyDNS Cloud работает там, где классические средства ИБ не справляются. В основе — собственные ИИ-модели, ML-алгоритмы и аналитика больших данных. Без нагрузки на ИБ-отдел, с масштабируемой инфраструктурой и стабильной работой под любыми нагрузками (обработка более 2+ млрд DNS-запросов в день). Всё работает в реальном времени, масштабируясь вместе с ростом вашего бизнеса.

✔️ за 21 день до атаки определяем задействованные в ней вредоносные ресурсы, по данным VirusTotal
✔️ более 1500 компаний уже пользуются нашим софтом
✔️ 15 лет развиваем собственный центр собственный центр аналитики угроз на базе AI и ML
✔️ каждые 15 секунд мы блокируем серьёзную угрозу в периметре клиентов

Сократите поверхность атаки. Начните с того, что обычно упускают — с DNS.

#опродукте
  • 👏 3
Post #338 433
🛡 SkyDNS на IT Retail Day

Ну что ж, Код ИБ в Екатеринбурге закончился, а мы продолжаем свой тур кибербезопасности. Следующая остановка — Москва, конференция IT Retail Day, где эксперты ритейла и ИТ обсуждят цифровые технологии, которые меняют розничную торговлю.

🗓 15 октября
📍 г. Москва, отель "Звезды Арбата" ул. Новый Арбат, д. 32

На стенде SkyDNS можно будет пообщаться с нашей командой, а руководитель отдела внедрения Павел Евтихов выступит с докладом: "Больше видимости, меньше рисков: как DNS-защита усиливает киберустойчивость ритейла". Павел поделится свежим кейсом и расскажет о том, как контроль на уровне DNS становится ключевым инструментом для предотвращения утечек и управления рисками в сетях розничных компаний.

✔️ Если вы живёте в Москве, приходите, будем рады встрече и живому разговору о будущем кибербезопасности в ритейле.

#ивентыSkyDNS
  • 👏 3
Post #332 401
Екатеринбург, вы были 🔥

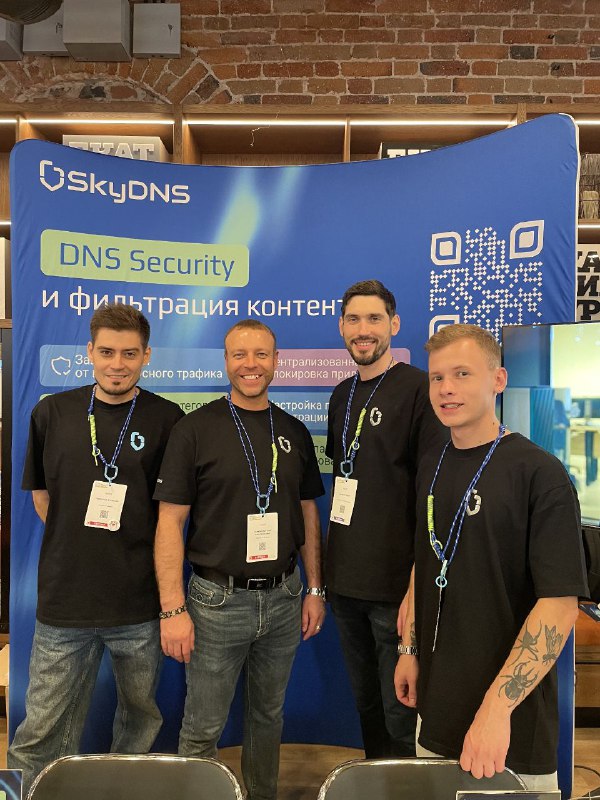
Спасибо всем, кто заглянул вчера на наш стенд и на выступление Павла! Делимся кадрами с Код ИБ — активная команда, интересные люди и атмосфера, где ИБ не просто теория, а реальная практика. #ивентыSkyDNS

А вы были на мероприятии в Екб?

🛡 Да
🛡 Нет, но был в других городах
🛡 Нет, но наслышан/а про Код ИБ
❤️ Просто тык
Post #324 454
🛡 Урал, держись, будет жарко!

Главное событие по кибербезопасности на Урале уже на подходе — Код ИБ в нашем родном Екатеринбурге! Конечно же, мы там будем. Со стендом, докладом и хорошим настроением.

🗓 9 октября, 9:30
📍 Креативный кластер, ул. Вайнера, д.16

Ищите нас на стенде №6, рядом с нашими друзьями из Айдеко. У нас будет все, что нужно для идеального дня на конференции:

🔴 живое общение с нашей командой и CEO Вячеславом Новоселовым
🔴 горячий глинтвейн, чтобы согреться в холодный осенний день
🔴 и, конечно же, розыгрыш фирменных подарков, чтобы уйти не с пустыми руками

🗣 А в 12:40 (Зал 2) на сцену выйдет наш руководитель отдела внедрения Павел Евтихов с докладом "Невидимые туннели Интернета: как атаки годами живут в тени DNS". Павел расскажет об одном из самых недооцененных способов сокрытия следов присутствия в сети — DNS-туннелях, которые способны оставлять бэкдоры и приносить ущерб инфраструктуре, оставаясь незамеченными годами.

⚡️ Так что приходите: пообщаемся и зарядимся идеями для защиты корпоративных сетей. Регистрация тут

#ивентыSkyDNS
  • 👏 4
Post #322 486
🛡 Павел на работе VS. Павел в пятницу вечером

На самом деле у нашего руководителя отдела внедрения Павла Евтихова есть повод улыбаться. Новосибирск встретил нас тепло, ну а Код ИБ снова доказал, что кибербезопасность может быть и про серьёзные смыслы, и про живое общение. Доклад Павла вызвал большой интерес: аудитория активно включалась в дискуссию и задавала по-настоящему ценные вопросы 🙌 Пусть ваши выходные будут такими же живыми и тёплыми, как наша поездка ❤️

****
А какой Павел вы сегодня?

🔌 — Ещё полностью в рабочих задачах
🌷 — Уже выдыхаю, но держусь
🔥 — Настроение "пятница" включено

#ивентыSkyDNS
  • 😁 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →