
Вот чем может закончиться одна рабочая почта на всё.
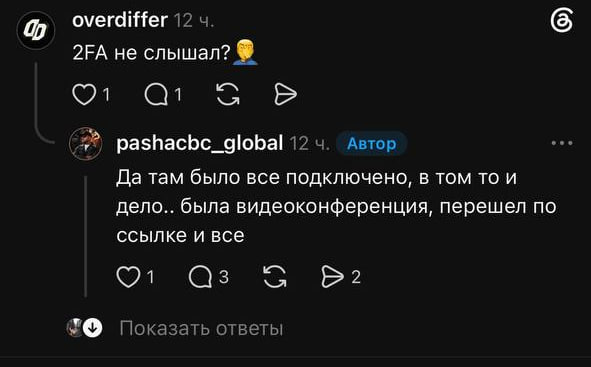
Пользователь Threads рассказал, что после фальшивой ссылки на Google Meet у него увели 5 573 USDT с Bybit. По его словам, двухфакторка была включена.
И вот тут интересно, как именно она была настроена. Если человек входил на Bybit через Google, а Google Authenticator сохранял коды в тот же аккаунт, мошенникам отдельный пароль от биржи вообще мог не понадобиться. Захватили Google-аккаунт, вошли на биржу, подтянули коды, получили на почту подтверждение вывода.
Еще один из вариантов с удалённый доступ. На поддельной странице созвона могут предложить установить «обновление» или «компонент для подключения». Устанавливаешь, и мошенники получают управление компьютером с открытой почтой и аккаунтами. Такие фальшивые установщики Meet уже встречались.
А дальше деньги пересеклись с нашим прошлым разбором дрейнера. На тот же адрес ещё в августе приходили средства от адресов из разобранной цепочки. В октябре туда дошли деньги с Bybit.
Правда, кошелёк похож на депозитный адрес сервиса. Сейчас надо выяснить, зачислили ли эти переводы одному клиенту или через него просто проходят деньги разных людей. Если одному, связь между историями станет куда интереснее.
Но в любом случае, то, что скамеры заводят украденные деньги через один и тот же сервис, уже о многом говорит.
@skamshot
Post #28785
3.02K
SCAMSHOT CZ выложил рекомендации по хранению крипты. Проверенные аппаратники, сверка адреса на экране устройства, сид офлайн и резервные копии в разных местах. Никаких фото, скриншотов и облаков. Для бирж: отдельная почта, уникальные пароли, двухфакторка и белый список…


- 😱 17
- ❤ 4
- 🤣 3