TGViewer
Channel Public Channel
SpeedRun Кибервызова 2.0

SpeedRun Кибервызова 2.0

@sirius_speedrun

Корреспонденция из Сириуса с различных смен ростелекома
Subscribers
165
Photos
197
Videos
21
Links
19
Recent Posts 19 shown
Post #621 821

Forwarded from Новости SPbCTF (Kseniya Kravtsova)

Если вам до 25 и у вас есть наработки/ресёрчи в практической безопасности, то тут есть приятная возможность поделиться всем этим с комьюнити на крутом ивенте от Positive Technologies! 🚀

15–16 ноября в рамках соревнования The Standoff будет организован трек докладов от начинающих специалистов Young Hats. Те, чьи доклады возьмут, получат инвайт на PHDays 2022 и призы от организаторов.

❗️ Если хотите поучаствовать, нужно прислать на конкурс до 5 ноября запись доклада длительностью до 40 минут. Тема — по сути любое направление практической ИБ. Подробнее про критерии отбора — the-standoff.notion.site/94441c52e45546808f2bbed5099547b2

Нам очень нравится эта инициатива, при этом мы понимаем, что за такой короткий срок сложно успеть и тему проработать, и качественно записать доклад, поэтому предлагаем помощь питерскому комьюнити в записи! 🤘

План такой
1️⃣ Как только вы определились с темой и начинкой доклада, заполняйте форму → forms.gle/7FZwwcEnZ4Z9GUsv6

2️⃣ После этого один из спбцтфных наставников с вами свяжется для обсуждения деталей доклада и более глубокой проработки, если нужно.

3️⃣ Вы готовите всё необходимое: доклад, презу и практическую часть при наличии.

4️⃣ В назначенный день мы собираем всех желающих записать доклад (вероятно, это 30–31 октября) и проводим камерную сходку с узким кругом слушателей. Записываем, затем монтируем, и к 5 ноября вы на коне :)

P.S.: Если вдруг ваш доклад не возьмут в Young Hats, опубликуем его на нашем ютубе 😉

— vk.com/wall-114366489_2118 —
Post #620 720
Пресс-секретарь приемной комиссии Сириуса. Сергей Морозов.

Бакалавриату в Сириусе быть! 2023 год. Сейчас есть магистратура и аспирантура. Для граждан РФ обучение бесплатно. Мониторим sochisirius.ru

Финансовая поддержка на магистратуре 30к, на аспирантуре - 80к (трудоустройство младшим научным сотрудником).
Есть проживание, ~3к рублей в месяц на базе отелей Сириуса. Магистрантов расселяют по двое, аспирантов по одному.

Военной кафедры нет [но по идее после аспирантуры она и не понадобится].

Экзамен по специальности + собеседование.
Дополнительные баллы при поступлении за konkurs.sochisirius.ru, Я-Профи и другие олимпиады.

Сириус ориентирован на практики в противовес фундаментальным / классическим вузам.
Процесс обучения не предусматривает сессии.
Курсы читаются модулями по 2 недели, так Сириус может выцепить классного преподавателя из другого вуза.
Post #619 599
Атмосфера Сигмы Гаммы, одного из корпусов Сириуса
Post #617 550
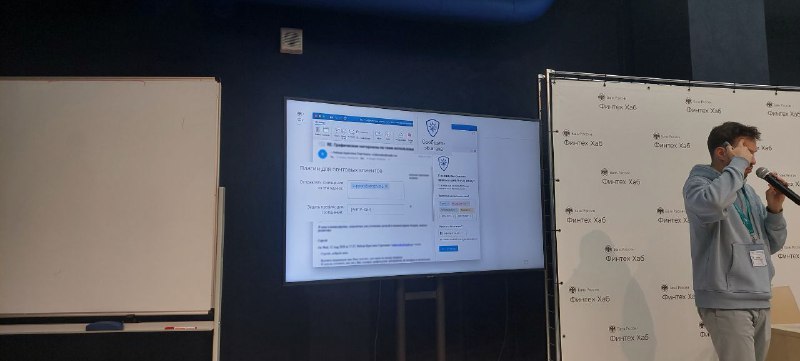
"Это то, благодаря чему десять тысяч human firewall будут на вашей стороне."

На скрине: форма в почтовом клиенте для того, чтобы отметить подозрительное письмо. Интересная история с положительным подкреплением опыта работы со корпоративным фишингом и спамом от Антифишинга.

Там есть кнопка "Я молодец")
Post #616 504
"Это работник банка"

Лекция про актуальные техники взлома в банковской системе
Post #615 555
Атмосфера перерывов:

У коровы нет других забот,
Ест траву и молоко дает!
Для кого старается, она?
Для меня, для меня, для меня!
Post #614 432
Произошла утечка музыки, которая играет в столовой Сириуса, Парк Науки и Искусств
Post #613 395
SpeedRun Кибервызова 2.0 Video message
Полезность подсказок зашкаливает
Post #609 373
Практика реагирования на актуальные угрозы. Социальная инженерия, фишинг.
Спикер: Дуденко Александр Павлович, главный инженер центра взаимодействия и реагирования, Департамент информационной безопасности Банка России
Подключился к нам онлайн.

ФинЦЕРТ с 2016 года является компетентной организацией в зонах .ru / .рф – имеет право напрямую обратиться к регистратору для разделегирования доменного имени.

Если регистраторы не принимают меры, то в таком случае ФинЦЕРТ направляет информацию в Роскомнадзор – и последний блокирует ресурс.

За 2019-2020 заблокировано 5170 (зоны ru+рф) + 2510 сайтов (остальные зоны).

Тренды в сфере мошеннических ресурсов:
1. Лжебанки.
2. Лжестраховые компании
3. Мошенничество
4. P2P переводы

Критерии: отсутствие в Справочнике кредитных организаций БР, отсутствие лицензии / поддельная лицензия на осуществление данного вида деятельности, дублирование официального сайта кредитного организации.
Обычно мошеннические ресурсы либо действуют без лицензии, либо мимикрируют под другие орнанизации.

На что нужно смотреть:
На всех сайтах должно быть название юрлица с ИНН (и данные о лицензии, если организация действует в финансовой сфере).
Не верить во всякие «Вам положена денежная выплата».
Будьте осторожны с платформами по продаже предметов с рук. Сценарий: ссылка на фишинговый ресурс для оплаты. Так как этот сценарий блокируется, злоумышленник попробует перевести общение в сторонний мессенджер.

Технологии телефонного фрода: смена входящего номера.
Три сценария:
- Звонок от сотрудника банка с информацией о совершении мошеннического платежа с вашей карты
- Звонок от сотрудника фин мониторинга с информацией о попытке хищения денег и необходимости их перевода на «безопасный» счет
- Звонок от правоохранительных органов с информацией о проводимой спецоперации.


[Я тут нашел хорошую аналитику от Банка России, которая является основой данного доклада: http://www.cbr.ru/Collection/Collection/File/32122/Attack_2019-2020.pdf - красивое]
Post #607 310
Информационная безопасность организации финансового сектора: Архитектура и безопасность.
Спикер: Вайц Владислав Леонидович, консультант в отделе информационной безопасности и киберустойчивости финансовых технологий, Банк России.

Общие тенденции к распространению киберугроз.
Согласно статистике за 2020, в основном кибератакам подвергаются юридические лица в таком порядке по уменьшению доли - госучреждения, промышленность, медицинские учреждения, наука и образование, финансовые организации.
Наибольший интерес для злоумышленников представляли данные учетных записей (логины и пароли), ПД и данные банковских карт. Нужно понимать, что конечная цель – это монетизация.
Тенденции злоумышленников: Высокое проникновение автоматизации, разделение труда и специализация. Образовался рынок вредоносных ПО и услуг. Раньше группы были в основном полусекретными, их члены кодировались между собой, а сейчас даже школьники могут пользоваться сайтами в даркнете для осуществления атак.

Новая тенденция: фокус сменился с хакинга на социальную инженерию.

[Мне нравится политкорректность спикера: не называет страны, указывает на предполагаемую региональную принадлежность злоумышленника, например в контексте атаки на ядерную программу Ирана]

Отслеживание цепочек отмыва денег производится сейчас в ручном режиме, в будущем этим будет заниматься автоматика.

———

Компетенции безопасника: на уровне бизнес-аналитика и разработчика понимать, как устроен компьютер, уметь программировать, необходимо знание работы технологий. Пример архитектурно-технологического нюанса, который нужно держать в уме: есть криптография со сроком действия ключей. Злоумышленник может изменять время на машине, на которой подписывается документ, для достижения своих целей.
Одна из сложнейших задач у безопасника: объяснить руководству о нужности себя [экзистенциалочка], о необходимости в определенных мерах безопасности в организации.

АБС (автоматизированная банковская система) – сердце банка. Разработчики: Диасофт, Центр Финансовых Технологий.
В мелких банках используются коробочные решения с определенной адаптацией и модулями. Разработчики берут на себя соответствие требованиям регуляторам: ЦБ, ФНС.

Структура типового розничного банка – на фото.
В антифрод используются серьезные технологии, ML, данные о транзакции.

Интересная оговорка насчет недооценки внутреннего фрода: «Нужно понимать, что никто из нас не защищен. Преступные элементы могут брать в заложники родственников сотрудников банка… У нас такая же практика»

Из секции вопросов: У многих банков заключены договоры с операторами связи на события смены симкарты.

———

Информационная безопасность организации финансового сектора: Технологии и безопасность.

Цель ЦБ: выдвигая требования по безопасности по отношению к слабым банкам, подтянуть их уровень защищенности до уровня лидирующих.

Зрелая компания отделяет ИТ от ИБ: реализующая функция должна находиться отдельно от контролирующей.
Post #606 276
#юляпопросила #почтироднаяинтеграция

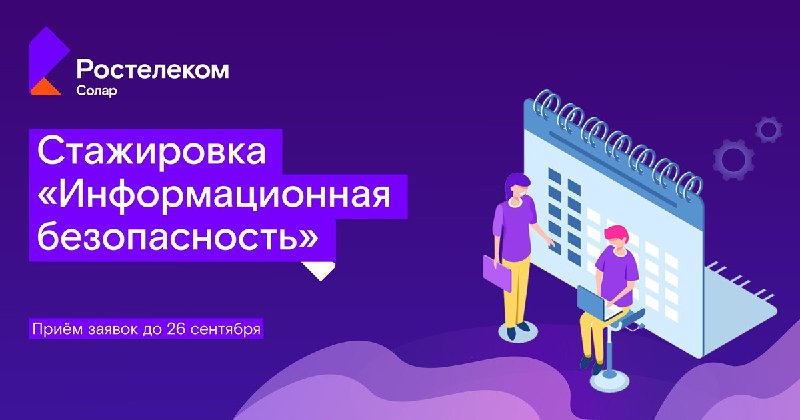
⚡️ Центр мониторинга и реагирования на кибератаки Solar JSOC открывает набор на стажировку по направлениям:
– Мониторинг и анализ инцидентов ИБ.
– Техническая эксплуатация средств защиты информации.

Из чего состоит стажировка?
1. С 4 октября по 17 декабря – интенсивное онлайн-обучение 2 раза в неделю. К концу обучения участники смогут самостоятельно проводить технические расследования и управлять средствами защиты информации.
2. В конце стажировки мы проведём финальный экзамен, по результатам которого…
3. Лучших возьмём в штат 🙂

Кого зовём?
Студентов 3-6 курсов и молодых специалистов ИТ/ИБ-факультетов из Самары, Нижнего Новгорода, Ростова-на-Дону, Хабаровска и Томска.

Что требуется от участников?
1. Успешно пройти курс и сдать экзамен.
2. Быть готовым работать 30 часов в неделю

Как попасть?
1. До 24 сентября подать заявку на сайте или прислать резюме.
2. До 26 сентября пройти тестирование на знание основ ИТ/ИБ.

Подробнее ➡️ https://rt-solar.ru/hr/
Post #604 340
Сели за киберполигон второй версии. Значки уже настораживают)
Post #603 334
Нам сейчас показывают фишинговые сайты. Похоже, у нас появился кандидат на преемника Гарольда.

UPD: вейбейкул для истории: http://web.archive.org/web/20210921113635/https://febday.pythonanywhere.com/

Да, фишинговый сайт на pythonanywhere :) Злоумышленники совсем обленились
Post #602 240
Трудности блокировки фрод-сайтов, мимикрирующих под настоящие сервисы.
Первый момент: сбор доказательной базы. Сейчас это делается силами экспертов в ручном режиме.
Второй момент: правовая сторона. Нам нужно доказать, что это преступная деятельность и найти ответственное лицо, это тоже работа человека.
Сейчас нет правовых оснований, чтобы запретить регистрацию схожих доменных имен. правила регистрации доменных имен пока регулируются не законом, а только правилами регистраторов. Нужно подумать, как это ввести в законодательство, не нарушая общемировые договоренности в этой области.

Сейчас страшные группы – те, что занимаются социалкой, а не серьезно шарят в технике (Carbanak - пример вторых). Причина в том, что у первых охват слишком большой.

———
[Теперь вопросы не о преступлениях в финансовой сфере]:

Если говорить о специфичном финансовом ПО, то процентов 60 создано российскими разработчиками. Со средствами разработки ситуация иная – 99% это иностранные компании. Также стоит вопрос об использовании иностранного ПО в сфере безопасности. Всё это требует постепенной работы. РФ - одна из немногих стран, где законодательство по средствам доверенной загрузки и НСД (вопросам несанкционированного доступа) сильно развивается, так как оно изначально формировалось с учетом недоверенной среды.

Фавориты производителей ПО по версии ЦБ: Код Безопасности, Positive Technologies, ИнфоТеКС, КриптоПро.

ФинЦЕРТ старается не использовать внешние фиды, а формировать свои. Направления: атаки на финсферу (иногда фиды генерятся быстрее вирлабовских), фиды по фроду и хищению.

ЦБ использует мониторинг по максимальному количеству источников в автоматизированном режиме. ЦБ мониторит также и даркнет, хотя спикер признается, что у даркнета такой ложный ореол достоверности, мол вся информация из даркнета воспринимается правдивой: 50-80% информации о доступах и базах - это фейк и развод на денег или компиляция из прошлых утечек. Не все объявления из даркнета должны являться основанием для начала разбирательств.

Ничего в системах ЦБ не зависит от иностранного ПО, там вполне автономные системы, которые продолжат выполнять свои функции в случае отключения России от глобального интернета.

Компетенции начинающего безопасника в ЦБ
:
1. Вы должны жить информационной безопасностью.
2. Вы должны любить учиться. В безопасности всё меняется очень быстро. Вам также придется учиться по смежным специальностям, в том числе в области юриспруденции, технологии проведения платежей, контурах контроля. То есть нужно понимать, где угрозы возникают и как их нейтрализовать.

О страхах насчет биометрии: люди всегда боятся чего-то нового. Мода 2000-х – кактусы возле мониторов с электронно-лучевой трубкой, мол первые берут часть излучения на себя. Некоторые люди боятся новых технологий, и это нормально. Apple собрала биометрию со всех людей, и никто ничего не боялся, так как это были технологии, которые упрощали жизнь и являлись просто альтернативой, поэтому они и стали постепенно частью нашей реальности. А вот если это делает государство – люди начинают бояться.

«КИИ это отдельная песня, тяжелая» :)
Post #601 216
Секция вопросов:

Насчет раскрываемости преступлений:
За последние 1.5 года полиция локализовала примерно 4 крупных дела, в рамках которых есть много инцидентов. Если же считать все-все маленькие происшествия, то раскрываемость очень маленькая.

Обращаться ли организации в правоохранительные органы после компрометации - дело самой организации. Желательно, конечно, чтобы она помимо сотрудничества с частными организациями, которые расследуют инциденты, параллельно обращалась в органы.

15-20 лет назад можно было говорить о защищенном периметре, однако сейчас точек доступа в инфраструктуру очень много, поэтому реализовать действительно защищенный очень затруднительно.

Q: Если бы у вас был карт-бланш на законы, то что бы вы предприняли?
A: Переосмыслить закон о КИИ. Когда он формировался, он ф-ся под определенным взглядом, который слабо учитывал особенности каждой из сфер. Мы [ЦБ] хотели доказать, что он труднореализуем в текущем варианте. Специфику отрасли может знать только регулятор конкретной отрасли (Минтранс, Минфин, ЦБ), и только эти организации могут эффективно реализовывать требования - но к сожалению эта реальность не реализована в законе о КИИ. Регулирование КИИ по каждой из сфер должна осуществляться компетентными органами, которые погружены в проблематику.
Что насчет противодействия мошенничеству: есть проблема со скоростью запроса данных в рамках цепочек вывода денег по делам о финансовых преступлениях. На полное раскручивание цепочки из нескольких (например, восьми) узлов сейчас уходит много времени. Это не выглядит проблемой, но трудность в том, что сейчас для этого отсутствует законодательная база. Если правоохранители смогут напрямую в оперативном режиме запрашивать всю необходимую информацию, то время, затрачиваемое на эти операции, сократится.
Обмен информацией между мобильными операторами о состоянии симкарт. Самый распространенный кейс (также распространен в Китае): без вашего ведома перевыпускается симкарта, и все смс с мобильных приложений приходят на новую симку. Обычно это точечные махинации, направленных на людей, о которых известно, что у них много денег на счету. Банку очень важно знать, как давно была выпущена симкарта. Также у оператора связи есть ваше местоположение и некоторая другая метаинформация о вас. Если добавить эту инфу в системы банковского антифрода, это здорово обогатит последние, но законодатели медлят с внедрением соответствующих законов.

Россия как транспортер преступности. Как ни печально, но схемы, обкатанные в России, мигрируют и на соседние страны.
Older posts →

About this channel

How can I read @sirius_speedrun without a Telegram account?
TGViewer shows the public web preview Telegram publishes for SpeedRun Кибервызова 2.0: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does SpeedRun Кибервызова 2.0 have?
SpeedRun Кибервызова 2.0 (@sirius_speedrun) has 165 subscribers on Telegram, refreshed roughly every 30 minutes.
Does SpeedRun Кибервызова 2.0 know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →