☝️ А мы ведь не только вас спросили, мы этот вопрос и представителю «Лаборатории Касперского» задали 🤓
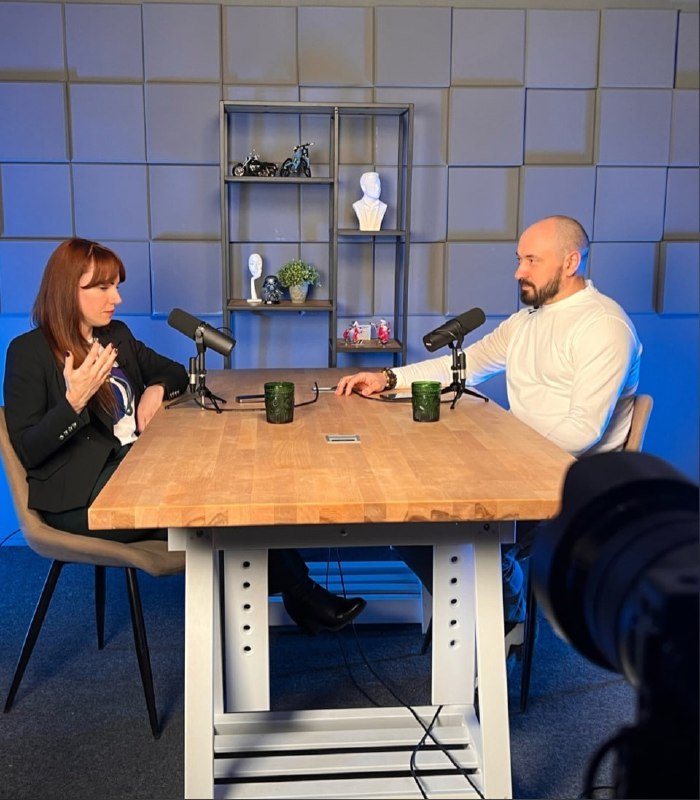
Вот что ответил Сергей – руководитель отдела разработки «Лаборатории Касперского»:
Мне кажется, здесь уже ничего, к сожалению, не сделать. Если эти данные утекли, значит их можно переиспользовать. А современные телефоны можно обмануть, просто показывая фотографию человека. Да, сейчас стараются делать более серьёзные способы проверки, в том числе используют 3D-методы. Тем не менее утеря биометрических данных это достаточно серьёзная проблема: отпечатки новые не сделать.
Но можно пользоваться другими факторами:
▪️ «знания»: это пароли, мы их просто запоминаем;
▪️ «владения»: ключ, токен, то же СМС с кодом – система так проверяет, что пользователь является владельцем данных.
В новом подкасте просто о сложном рассказываем:
🔷 из чего складывается информационная безопасность
🔷 почему, когда мы говорим о безопасности в современном мире, недостаточно только трёх её китов: CIA – confidentiality (конфиденциальность), integrity (целостность), availability (доступность)
🔷 можно ли взломать самолёт и как устроена его безопасность (личный топ редактора 🤩)
🔷 как изменился ландшафт угроз безопасности: хактивизм, supply chain attacks и др. (второй личный топ 😅)
🔷 и другие важные вопросы безопасности.
Интересно будет всем, кого волнуют проблемы диджитализации современного мира, а также последствия всей этой истории)
За беседой про киберзащиту продуктов и устройств – в наш подкаст
«Чистый код» 💃