



На курсе кибербеза часто закрепляем теорию практикой (ничево сибе 😍). А учебный и вменяемый сайт я нашел только
portswigger, который то работает, то не работает без пнв/прокси. + еще нужен прокси для атаки через BurpSuite. Короч гемор 😡
Ну я поначалу делал уязвимые веб-серверы на питоне с фласком, но курс-то будет повторятся, а аналога без бубна я не нашел.
Ну и решил свое запилить, причем не просто запилить, а на 100% навайбкодить, так как с фронтом я на "вы" 🫠
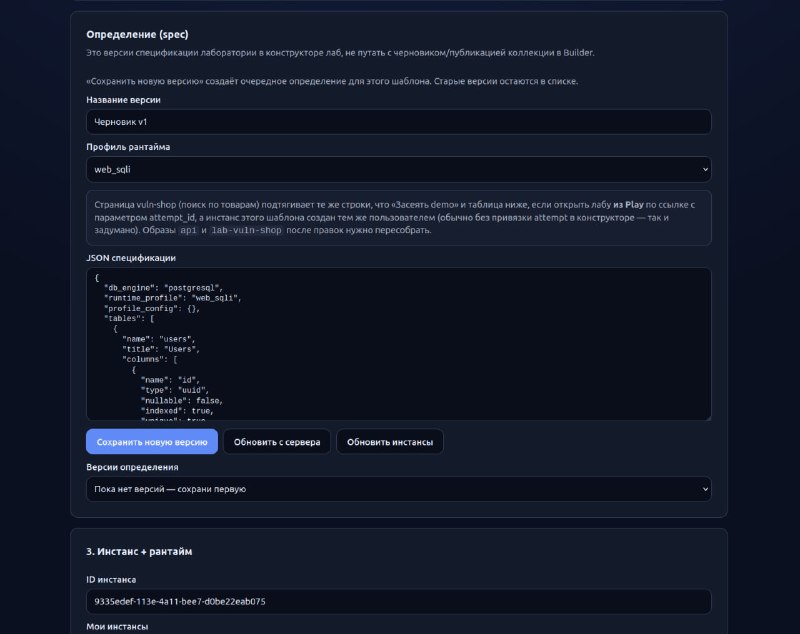
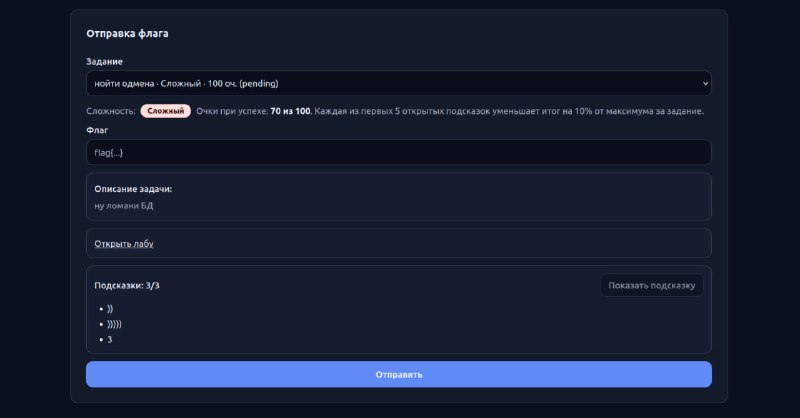
По скринам не все всем понятно возможно, но попробую выделить основные фичи:
1. Есть 2 роли - создатель CTF/QUEST* и игроки
2. Создатели могут создавать коллекции задач объединяя их в один CTF/QUEST. А каждая задача - это нода со своим изолированным окружением.
3. Например:
➖ хотим сделать задачу с SQL инъекцией:
разворачивается докер образ (далее - лаба) с простой БД SQLite и базовыми табличками (через конфиг можно создавать больше таблиц и данных). А так же создается веб морда с эмулятором интернет-магазина, в котором мы можем "ломать" данные 🌈
➖ хочу задачки на работу с bash командами:
разворачивается лаба с эмулятором терминала 🙄
➖ хочу ломать заголовки запросов через Burp:
разворачивается лаба с эмуляцией логина
Причем это все настраивается: где должна быть уязвимость, какие файлы должны быть в лабе, как срабатывает флаг, сколько очков начисляем за выполнение, подсказки (с уменьшением вознаграждения)........
4. Есть система ачивок 🤑
UI простой, но это все силами AI. Буду допиливать дальше, так как в конце мая в Movavi ожидается итоговый фест на котором будет CTF в том числе для учеников курса 👨💻
...а там может и выстрелит как отечественная площадка для CTF 💪
* разница между CTF и QUEST такова: CTF коллекция объединяет в себе задачи логически следующие друг за другом. А QUEST включает в себя художественную составляющую (свой лор)