TGViewer
Channel Public Channel
SecWare - Безопасные программные решения

SecWare - Безопасные программные решения

@secware

SecWare - Безопасные Программные Решения (Secure Software Solutions Ltd.)

Всё об информационной безопасности: Проведение анализа защищенности IT, Защита от киберугроз, Консультации по ИБ и многое другое.
Subscribers
173
Photos
527
Videos
53
Links
151

Showing posts older than #445 · Back to latest

Older Posts 11 shown
Post #444 109
В России готовят новые законы против киберпреступников🔐

Правительство разрабатывает второй пакет мер по борьбе с цифровыми преступлениями.

Что планируют изменить?
▪️упростить подачу жалоб на мошенников – обращения можно будет подавать напрямую через «Госуслуги»;
▪️лимитировать покупку банковских карт – рассматривается норма в 5 карт на человека;
▪️ужесточить меры по борьбе с «дропперами» за незаконную перепродажу SIM-карт и виртуальных АТС;
▪️ввести меры по контролю за нейросетями – новые ограничения на использование ИИ в мошеннических схемах.

Когда ждать изменений?
Сейчас инициативы проходят обсуждение в правительстве. Точные сроки внесения в Госдуму пока не названы — часть предложений ещё могут доработать.

Напомним, весной уже приняли первые 30 мер, включая блокировку SMS-кодов во время подозрительных звонков. Эти нормы вступят в силу осенью.

Эксперты считают, что новые законы должны не только усложнить жизнь мошенникам, но и закрыть лазейки, которыми они пользуются. Ожидается, что основной акцент сделают на усилении наказаний, а не только на технических ограничениях.

🔔 Подпишись, здесь мы говорим о кибербезопасности
  • ❤ 2
  • ⚡ 1
  • 👍 1
  • 🔥 1
Post #443 128
Выбирай для себя одну из актуальных вакансий и становись частью нашей команды👇🏻

✅Application Security Engineer / AppSec
✅Руководитель отдела продаж в ИБ
✅Менеджер по продажам в IT (Информационная безопасность)
✅Разработчик C++

🔥Поделись новостью с друзьями и знакомыми, которым может быть интересна вакансия!
  • ❤‍🔥 3
  • 🔥 3
  • ⚡ 1
  • 👍 1
  • 🏆 1
Post #442 123
Какой вы сегодня сотрудник? ☀

Финишная прямая рабочей недели. Календарь показывает, что до праздников остались считанные часы.

Кликни на видео, поставь на паузу и узнай свою рабочую роль перед заслуженным отдыхом:
⚪️ответственный трудоголик, доделывающий все до последней запятой
⚪️мечтатель
⚪️офисный философ, рассуждающий о смысле работы перед выходными

Ставь ❤️, если совпало
  • ❤ 8
  • 🔥 3
  • ❤‍🔥 2
Post #437 113
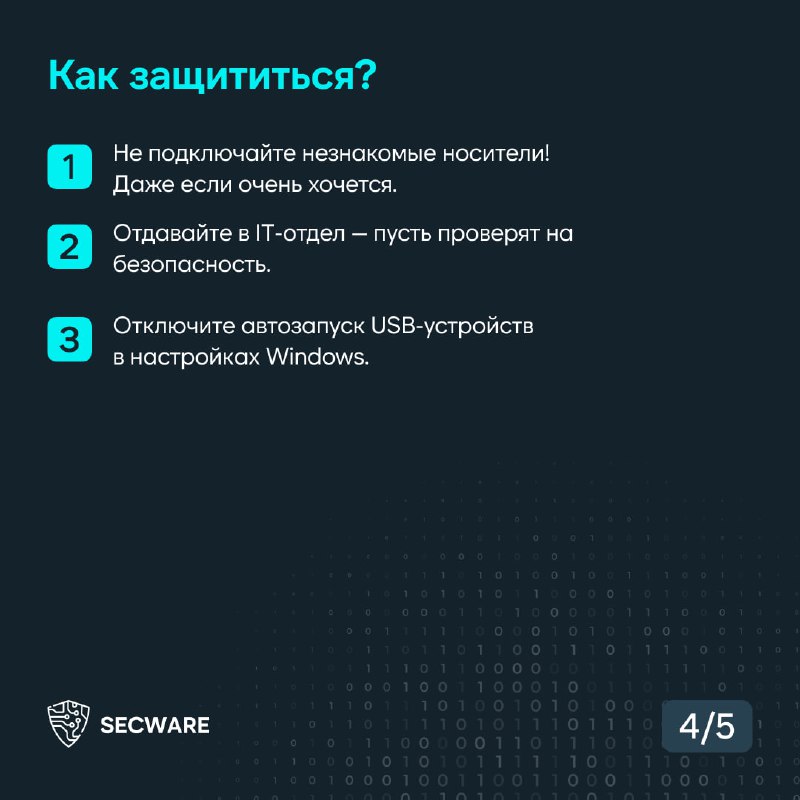
Дорожное яблоко: как случайно найденная флешка может вам навредить 🍎

Нашли флешку в офисе или на парковке? Не спешите её подключать! В мире кибербезопасности даже такая мелочь, как «забытый» USB-носитель, может оказаться ловушкой. Злоумышленники активно используют человеческое любопытство против нас.

В этом посте:
— разберём один из самых коварных методов социальной инженерии;
— получим практические советы по защите;
— откроем безопасный способ проверки подозрительных носителей.

Важно: если увидите «потерянную» флешку — не становитесь жертвой «дорожного яблока»! Лучшая защита — это знание и осторожность.

🔔Подпишись, здесь мы говорим о кибербезопасности
  • ❤ 4
  • 🔥 4
  • ❤‍🔥 1
  • ⚡ 1
  • 👍 1
Post #436 112
Злоумышленники взломали крупную торговую сеть через учетные данные подрядчиков 🏪

Что произошло?
Британская торговая сеть Marks & Spencer стала жертвой масштабной кибератаки. Как выяснилось, злоумышленники получили доступ к внутренним системам через учетные записи сотрудников индийской IT-компании, которая оказывала поддержку ритейлеру. Атаки на розничные сети участились в 2024-2025 годах

Как действовали хакеры?
— обманным путем получили доступ к аккаунтам подрядчиков;
— обошли систему многофакторной аутентификации;
—получили контроль над внутренними сервисами без использования вредоносного ПО.

Что сейчас?
▪️часть цифровых сервисов M&S до сих пор не работает;
▪️под угрозой оказались данные клиентов и система онлайн-заказов;
▪️предварительные убытки могут превысить £60 млн.

Эксперты считают, что лучшим решением по защите данных является переход на биометрические системы аутентификации, так как традиционные методы защиты (пароли, SMS-коды) уязвимы к социальной инженерии

🔥 — согласен;
⚡️— против биометрической аутентификации.

🔔Подпишись, здесь мы говорим о кибербезопасности.
  • ⚡ 4
  • 👍 4
  • ❤ 2
Post #435 116
💬 Сегодня SecWare — 7 лет 💬

7 лет назад мы сделали первый шаг в мире защиты информации и пентеста.

Наша команда — это эксперты, которые знают, как находить уязвимости раньше злоумышленников и закрывать их навсегда. Спасибо вам за профессионализм, преданность делу и неиссякаемое желание развиваться!

Впереди — новые вызовы, технологии и победы. Двигаемся вперёд, потому что безопасность не стоит на месте. И мы тоже!

Ставь ❤️ и не забудь оставить тёплые слова в комментариях
  • 🔥 16
  • ❤‍🔥 9
  • 🏆 9
Post #434 118
Лайк с подвохом: новая схема мошенничества в соцсетях 💬

Мошенники стали предлагать «легкий заработок» за лайки и отзывы в соцсетях. Сначала жертва действительно получает небольшие выплаты — создается иллюзия «честного» заработка.

Но через несколько дней схема меняется:
↙️требуют «внести депозит» для доступа к «новым заданиям»;
↙️предлагают «выкупить товар» с обещанием большой прибыли;
↙️блокируют «доход» под предлогом «ошибок», требуя доплаты.

Когда жертва вложила деньги, злоумышленники просят «реквизиты карты» для «выплаты вознаграждения», запрашивают SMS-коды, чтобы захватить аккаунты, перенаправляют на фейковые сайты для кражи платежных данных.

Каковы масштабы проблемы?
— в 1 квартале 2025 года мошенники похитили 6,9 млрд рублей это на 63% выше, чем в прошлом году)
— вернуть удалось лишь 7,6% украденных средств (основной канал краж — мобильные приложения банков)

Как защититься?
↙️не верьте в «легкие деньги» — реальные работодатели не требуют предоплат
↙️никому не сообщайте SMS-коды и данные карт
↙️проверяйте сайты перед вводом платежных данных
↙️при подозрительных предложениях — обращайтесь в поддержку соцсети и правоохранительные органы

Эксперты предупреждают: заманить небольшими суммами, а затем забрать все сбережения — классическая схема обмана.

🔔 Подпишись, чтобы оставаться в курсе событий кибербезопасности
  • ❤ 4
  • ⚡ 3
  • ❤‍🔥 3
Post #428 97
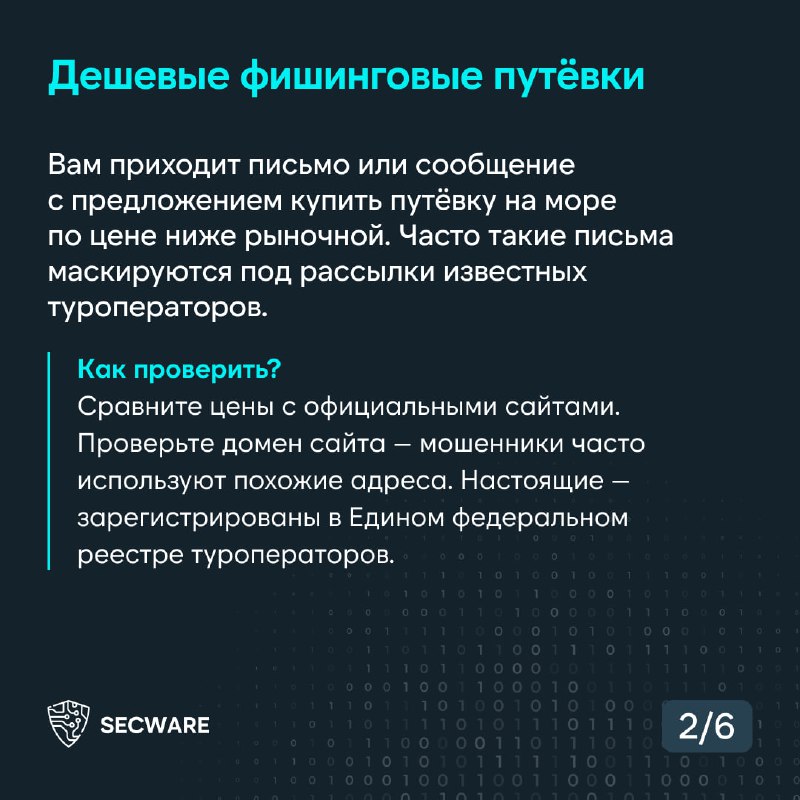
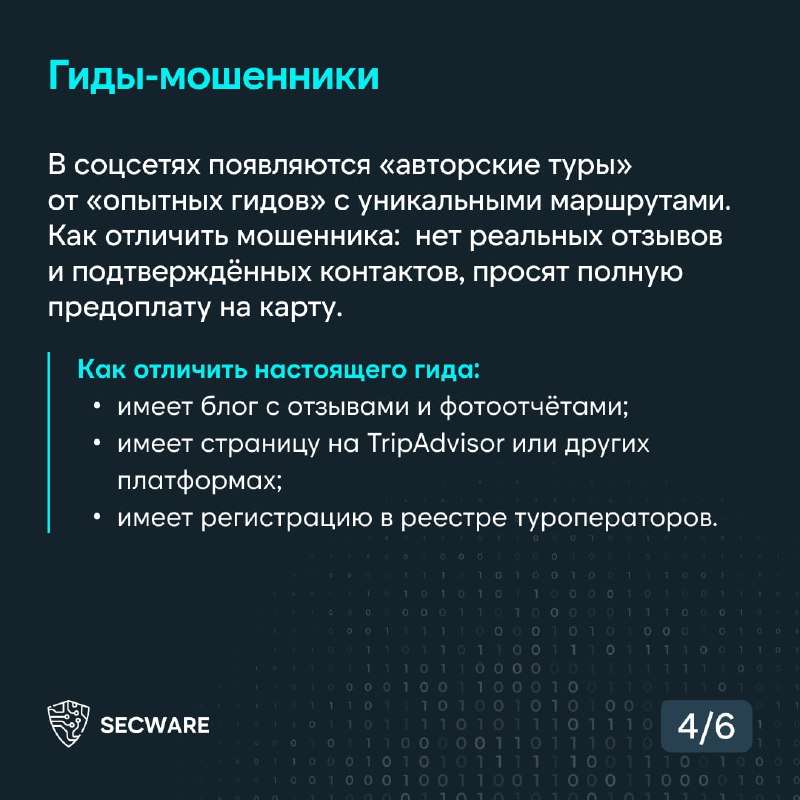
Что угрожает вам летом: говорим о схемах злоумышленников🏖

Лето — время путешествий, но и мошенники активизируются, придумывая новые способы обмана. Фишинговые сайты, фейковые отели, гиды-аферисты и поддельные платёжные сервисы могут испортить ваш отдых и опустошить кошелёк.

➡️Читайте в карточках о популярных уловках и будьте аккуратнее!

🔔Подпишись, здесь мы говорим о кибербезопасности
  • 👍 5
  • ❤ 2
  • 🔥 1
Post #427 124
Мошенники создают фейковые рабочие чаты для кражи данных 💬

Злоумышленники стали создавать поддельные корпоративные чаты в мессенджерах, имитируя рабочие переписки коллективов. Под видом предложений об «удаленной» работе жертв заманивают в эти группы, где мошенники играют роль коллег и HR-специалистов.

В чем состоит схема?
💬жертве предлагают «вакансию» в известной компании;
💬приглашают в чат, где «сотрудники» активно обсуждают работу;
💬все участники — фейковые аккаунты, создающие иллюзию реального коллектива.

Под предлогом оформления требуют: паспортные данные, СМС-коды подтверждения, доступы к личным кабинетам.
Полученные данные используют для: оформления кредитов на имя жертвы, продажи данных, взлома аккаунтов и электронных кошельков

Как защититься?
✅проверяйте вакансии через официальные сайты компаний;
✅не переходите в чаты по ссылкам от неизвестных отправителей;
✅никому не сообщайте коды из СМС и сканы документов;
✅обращайте внимание на «слишком идеальные» диалоги в чате.

Помните: если при трудоустройстве требуют перевести деньги или отправить личные данные до заключения договора — это мошенничество. В случае сомнений проверяйте информацию через официальные каналы компаний.

🔔Подпишись, здесь все о кибербезопасности
  • ❤ 5
  • 👍 4
  • 🔥 3
  • 🍾 1
Post #426 127
Мошенники используют образ капибар для фишинга ✉️

По всей России участились случаи фишинга, в котором злоумышленники привлекают жертв на фальшивые сайты с помощью изображений капибар — популярных интернет-мемов.

Как работает обман?
— в соцсетях распространяются привлекательные объявления о посещении кафе с капибарами, скидками и бесплатным входом;
— ссылки ведут на поддельные страницы или в мошеннические Telegram-каналы.;
— при переходе воруют персональные данные или заражают устройство вредоносным ПО.

Для придания достоверности мошенники используют фотографии единственного в России московского кафе с капибарами, хотя оно не имеет отношения к этим рассылкам.

Почему люди попадаются? Эксперты отмечают, что схема использует:
💬доверие к популярному образу;
💬желание получить бесплатную услугу;
💬эффект срочности («ограниченное предложение»).

Проверяйте официальные источники информации и не переходите по ссылкам из непроверенных сообщений!

🔔Подпишись, чтобы знать больше о кибербезопасности
  • 👍 5
  • ❤ 3
  • ⚡ 3
  • 🔥 1
  • 🍾 1
Post #416 139
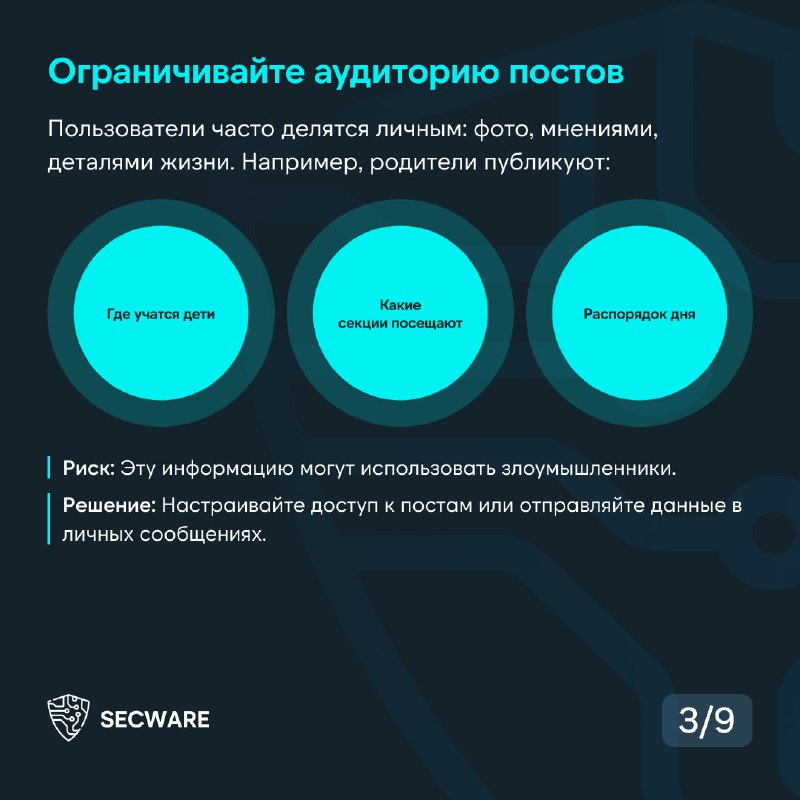
Настройки приватности в соцсетях: как защитить свои данные 🔐

Приватность в интернете — не роскошь, а необходимость. Каждый пост, каждое фото, каждая деталь профиля может стать уязвимостью, если не контролировать доступ.

В этой серии карточек — четкие инструкции, как:
✔️ограничить видимость личной информации
✔️защитить аккаунт от взлома и утечек
✔️отсечь нежелательный доступ к своим данным

Откройте настройки прямо сейчас — возможно, вы уже делитесь тем, что должно остаться закрытым.

🔔 Подпишись, если хочешь больше знать о кибербезопасности
  • 🔥 6
  • ❤ 3
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →