TGViewer
Channel Public Channel
SECURITM

SECURITM

@securitm

Сервис управления информационной безопасностью SECURITM
Community SGRC система для автоматизации процессов в службах ИБ
▶️ https://service.securitm.ru
💬 https://t.me/securitm_chat
👀 https://securitm.ru
📹 https://vkvideo.ru/@securitm
Subscribers
1.87K
Photos
592
Videos
36
Links
401

Showing posts older than #836 · Back to latest

Older Posts 19 shown
Post #835 653
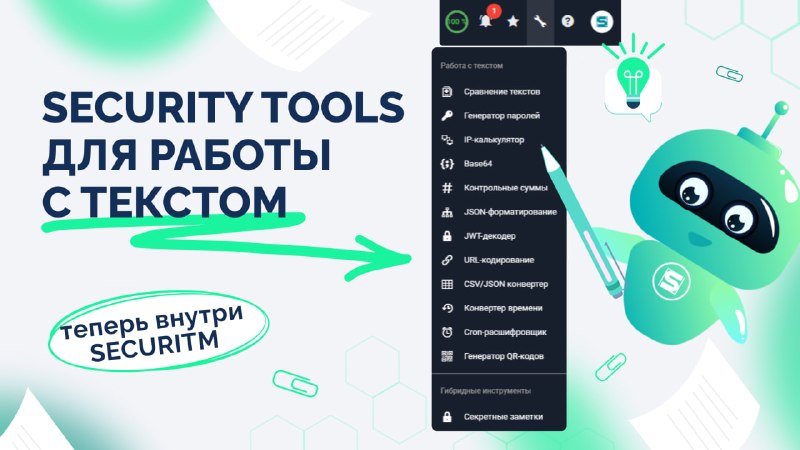
⚙️ Security tools для работы с текстом - теперь внутри SECURITM

У каждого ИБ-специалиста есть свой набор проверенных утилит: раскодировать заголовок, разобрать токен, сверить два конфига, посчитать хеш. Обычно они разбросаны по вкладкам и сторонним сервисам. Мы собрали их в один набор security tools прямо в системе - рядом с вашими активами, рисками и задачами, без установки и настройки.

Что уже доступно в разделе Работа с текстом:
🔴 Сравнение текстов - сравнение текстов и файлов с подсветкой различий.
🔴 Генератор паролей - генерация надёжных паролей с оценкой сложности.
🔴 IP-калькулятор - расчёт подсетей, масок и диапазонов IP-адресов.
🔴 Base64 - кодирование и декодирование Base64 с поддержкой UTF-8.
🔴 Контрольные суммы - вычисление хешей и контрольных сумм для текста и файлов.
🔴 JSON-форматирование - форматирование, валидация и трансформация JSON.
🔴 JWT-декодер - декодирование, анализ и проверка подписи JWT-токенов.
🔴 URL-кодирование - кодирование и декодирование URL-строк.
🔴 CSV/JSON конвертер - конвертация CSV в JSON и обратно.
🔴 Конвертер времени - перевод Unix timestamp в дату и обратно.
🔴 Cron-расшифровщик - расшифровка cron-выражений и расчёт следующих запусков.
🔴 Генератор QR-кодов - создание QR-кодов с настройкой параметров.

Итого 12 инструментов на каждый день. Открыл систему - и всё под рукой.


➡️ Загляните в раздел Инструменты и попробуйте на своей ближайшей задаче.
  • 🔥 14
  • 🤩 6
  • 💯 3
Post #834 674
📍📍📍
Вебинар: "Миссия выполнима: закрываем требования ГОСТ Р 57580 для микрофинансовых организаций (МФО) - от дистанционных займов до ЗОКИИ"

➡️ Ваша МФО готовится к оценке соответствия по ГОСТ Р 57580 и хочет пройти её без замечаний?
➡️ Дистанционная выдача займов, значимые объекты КИИ, операционная надёжность - и всё сразу?


Приходите на вебинар: разложим требования ГОСТ Р 57580 для МФО по полочкам и покажем, как закрывать их проще и быстрее.

🗓 27 августа, в 11:00 (МСК)
🎤 Спикер: Тимофей Викулин, руководитель отдела внедрения и поддержки SECURITM

Что разберём:
🔵 Требования ГОСТ Р 57580, которые уже действуют, и те, что вступят в силу.
🔵 Как закрыть требования ИБ по дистанционной выдаче займов автоматически, а не вручную.
🔵 Что делать, если ваша МФО стала ЗОКИИ: первые шаги и на что обратить внимание.
🔵 Операционная надёжность и самооценка по ГОСТ Р 57580.1-2017 без Excel-ада.

👆 Всё покажем на живом примере в SECURITM: как автоматизация превращает длинный список требований в понятный план действий.

Регистрируйся уже сейчас!

✌️ Не сможете быть онлайн - регистрируйтесь всё равно, пришлём вам запись.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 7
  • 👏 3
  • 👾 2
Post #833 622
▪️ 3 метрики ИБ, которые понимает генеральный директор

Главная беда разговора безопасника с руководством - разные языки. Ты про уязвимости и патчи, он про деньги и риски. В итоге бюджет режут, а тебя считают статьёй расходов. Говори тем, что важно на его этаже. Вот три метрики, которые заходят в любом кабинете.

▪️ Деньги под риском
Не "у нас 40 критичных уязвимостей", а "эти дыры угрожают процессам на N миллионов"
. Директору не нужно знать, что такое CVE, но он сразу понимает, сколько компания теряет, если ничего не делать. Считается просто: берёшь ключевые риски, связываешь их с активами, оцениваешь вероятность и ущерб, показываешь сумму, которую прикрываешь.
▪️ Уровень соответствия в процентах
Одна цифра, которая закрывает вопрос "у нас всё в порядке с законом?". Процент выполнения по применимым стандартам - понятный светофор. 60% сегодня, 85% через квартал: виден и прогресс, и риск штрафа там, где недотянули.
▪️ Скорость реакции
Время от появления проблемы до её закрытия. Директору не нужны детали инцидента - ему важно, что команда среагирует за часы, а не за недели. Это про устойчивость бизнеса. Измеряй среднее время от обнаружения до устранения: динамика важнее абсолютной цифры.


Секрет не в наличии метрик, а в том, что именно они отображают и как ты их используешь. Переведи свою работу на язык денег и рисков - и из тех, кому урезают бюджет, ты станешь тем, в кого вкладываются.

😀 Как раз для этого и нужен SECURITM. Он связывает риски, активы и требования и превращает их в понятные цифры на одном дашборде - те самые, что понимает руководство. Риски и процент соответствия собираются в Community-версии: минута на регистрацию, и ты идёшь на встречу с готовыми аргументами.

✌️ Регистрируйся в Community-версии и собери свой дашборд уже сегодня.
  • 🔥 5
  • ❤ 4
  • 🤩 3
Post #832 717
🔥 Из режима выживания к управляемой системе. История одного банка

Небольшой банк. Служба ИБ - семь человек. Требования те же, что у топ-10: ГОСТ 57580, методички 3/8/12, 72-я форма и десятки других НПА.

➡️ Как было. Под каждый процесс своя Excel-таблица, под каждый аудит - ещё одна. Данные разбросаны и живут своей жизнью. Любой запрос регулятора - стресс: собирать сведения по десятку файлов, выяснять, какой из них актуальный и кто за раздел отвечает. Подготовка к аудиту съедала недели ценой переработок. Штрафы стали нормой - процесс не был централизованным.

➡️ Что сделали. Собрали SECURITM из пяти модулей: активы, уязвимости, риски, меры и требования. Оцифровали активы, привязали к владельцам, связали с требованиями регуляторов из встроенной базы. Оценка соответствия считается автоматически, отчёт для аудитора выгружается вместе с архивом свидетельств.

➡️ Что стало. Данные, статусы и ответственные собрались в одном окне - к аудиту больше не готовятся с нуля каждый раз. Стало видно весь ландшафт: где риски, где несоответствия и кто за них отвечает. Предписаний стало заметно меньше, а подготовка к проверкам - из аврала превратилась в понятную рутину. И процессы больше не зависят от того, кто в отпуске.

Так служба ИБ из статьи расходов становится управляемой и предсказуемой для бизнеса функцией.


📫 Такой же порядок можно собрать и у вас. Напишите на info@securitm.ru - устроим демо на ваших требованиях.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 11
Post #831 668
🔗🔗🔗🔗
SECURITM и САКУРА: двухфакторная аутентификация внутри периметра

Мы интегрировали SECURITM с программным комплексом САКУРА - российским решением для контроля защищённости рабочих мест из реестра отечественного ПО. Теперь вход можно защитить вторым фактором: после логина и пароля пользователь подтверждает вход одним нажатием в мобильном приложении, без одноразовых кодов.

💚 В SECURITM уже были 2FA по одноразовым кодам (OTP) и SSO через Active Directory и Keycloak. С добавлением САКУРА корпоративные заказчики, использующие оба решения, могут строить единую инфраструктуру защиты.

Что это даёт бизнесу:
🟢 Импортозамещение: второй фактор на российском решении из реестра отечественного ПО.
🟢 Закрытый контур: доступно в On-Premise, серверы остаются внутри инфраструктуры.
🟢 Удобный вход: подтверждение push-ом, без OTP-кодов.
🟢 Управляемость: 2FA можно сделать обязательной для всей команды.
🟢 Аудит: включение и отключение фиксируются в журнале безопасности.
🟢 Вклад в Zero Trust: строгая проверка доступа к системе ИБ без выхода за периметр.

⚡️ В результате доступ к вашей системе ИБ закрыт надёжным российским вторым фактором - без внешних сервисов и лишних сложностей для пользователей.

💚 Сервис 💬 Max 💫 Сайт
  • 👏 3
  • 🤩 3
  • 🔥 1
Post #830 801
⚠️ Реестр активов, который врёт: 5 признаков, что вы управляете ИБ вслепую

На реестре активов держится всё: оценка рисков, комплаенс, разбор инцидентов. А он почти всегда не соответствует реальности.

5 признаков, что реестр вас подводит:
▪️ Живёт в Excel, последний раз его трогали полгода назад.
▪️ У половины активов не указан владелец - спросить не с кого.
▪️ Данные об одном сервере в трёх системах и везде разные.
▪️ Не видно, к какой системе и процессу относится актив.
▪️ Изменения в инфраструктуре не подтягиваются сами.

🔴Чем бьёт по карману. Инцидент или проверка - и вы часами выясняете, что у вас вообще есть и кто за это отвечает. А риски по кривым данным кривыми и остаются.

🔴Что делать. Собрать не таблицу, а живую цифровую модель компании. Ровно для этого сделан SECURITM: актив связан с владельцем, системой и процессом, данные подтягиваются сами через интеграции с ИТ и средствами защиты. А риски и соответствие требованиям считаются уже поверх него - на данных, которым можно верить.

📫 Покажем на вашем примере. Напишите на info@securitm.ru: разберём ваш реестр и подсветим слепые зоны.
  • 🔥 5
  • ❤ 1
Post #829 744
💚 SECURITM Community - наш город безопасников

Его нет на карте, но в нём уже 8000 жителей. Специалисты ИБ со всей страны: банки, заводы, госсектор, ритейл.

Мы построили для них город. С инфраструктурой под реальную работу, а не под красивые фасады:
🔴 Библиотека - каталоги стандартов и регуляторики. Более 200 стандартов, разобранных на требования и связанных между собой: приказ ФСТЭК России №117, ГОСТ Р 57580, 152-ФЗ, 187-ФЗ, требования Банка России. Оценил себя по одному - видно, где уже закрыл остальные.
🔴 Общий склад - риски и защитные меры с шаблонами документов, скриптов и плейбуков. Берёшь готовое, можешь поделиться своим.
🔴 Районы - модули под каждую задачу: стратегия, рутина, учёт активов, управление уязвимостями. Собираешь СУИБ под себя.

А оживляют этот город люди. Службы ИБ общаются здесь напрямую: без интеграторов, без платных подписок, без знаний под замком за деньги.
Уперся в проблему - скорее всего, сосед по улице уже прошёл через неё и оставил решение на виду. Тебе остаётся взять.

👥 И город растёт: год назад нас было 4000, сегодня в два раза больше. Новые жители заезжают каждый день.
Прописка бесплатная и бессрочная. Регистрация занимает минуту, каталоги и шаблоны открыты сразу. А пройдёшь обучающий мастер - получишь сертификат SECURITM Certified Expert и статус бывалого жителя.

Заходи, стройся, обживайся➡️SECURITM Community ❤️
  • 🤩 6
  • ❤ 4
Post #828 684
🔗🔗🔗🔗
Половина команды в отпусках - а DLP под контролем: интеграция с Solar Dozor ☀️

Лето, за столами через одного, а утечки на паузу не уходят. Сделали так, чтобы контроль за DLP не зависел от того, кто сейчас на месте: SECURITM сам подтягивает данные из Solar Dozor.

✅ Solar Dozor - это DLP-система: контроль информационных потоков и защита от утечек.
Что даёт связка:

🔴 Импорт в модуль "Активы": шаблон "DLP Dozor" создаёт и обновляет карточки активов - пользователей, рабочие станции, сессии.
🔴 Отдельная таблица данных "DLP Dozor" - все сведения из DLP в одном месте.
🔴 Активы и данные дальше живут как обычно: риски, требования, метрики, задачи, автоматизация.
🔴 Единое окно: покрытие DLP видно рядом с остальными СЗИ.

💚 Подключается за пару шагов: настройки команды ➡️ интеграции ➡️ карточка Solar Dozor.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 11
  • 🤩 4
Post #827 704
💚 Дайджест ИБ-регулирования | Июль 2026

Июль получился насыщенным: рамочный закон об ИИ, новые правила взаимодействия с НКЦКИ и ГосСОПКА, изменения в 152-ФЗ и 187-ФЗ, запуск регулируемого рынка цифровых валют и проект новых мер по защите ПДн. Собрали главное в одном разборе - что изменилось, кого касается и что делать до сроков.

Коротко о ключевом за месяц:
🔵 Приказ НКЦКИ № 2: новые форматы информирования о компьютерных атаках и инцидентах в ГосСОПКА.
🔵 243-ФЗ о поддержке технологий ИИ: суверенные и национальные модели, основные положения с 1 сентября.
🔵 265-ФЗ: правки в 152-ФЗ (перечень стран с адекватной защитой ПДн) и в 187-ФЗ (импортозамещение).
🔵 Проект приказа ФСТЭК России по защите ПДн: требования на все ИСПДн и обязательная оценка уровня зрелости.
🔵 Закон о цифровых валютах: регулируемая инфраструктура, реестры ЦБ, старт с 1 сентября.
🔵ПП № 796: отраслевые особенности категорирования КИИ в ОПК уже в силе.

В каждом блоке - основание, суть без юридического языка, кого затрагивает, сроки и конкретные шаги.

🖱 Читайте полный дайджест в нашем блоге.
  • 🔥 4
  • 💯 2
  • 👏 1
Post #826 859
⚔️ ФСТЭК России готовит новые правила защиты персональных данных

Важная новость для операторов ПДн:
ФСТЭК России вынесла на общественное обсуждение проект приказа, который заменит приказ №21 - тот, по которому больше десяти лет строили защиту ИСПДн. Планируемый срок вступления в силу - 1 сентября 2026 года. Мы следим за проектом.

Главная идея - уйти от разовой галочки к постоянному управлению защитой
. Проект меняет подход по нескольким направлениям:
⚪️ Контроль жизненного цикла персональных данных - от сбора до использования в аналитике и ИИ.
⚪️ Оценка уровня зрелости мер защиты.
⚪️ Усиление требований к подрядчикам, облачным сервисам и технологиям ИИ.
⚪️ Переход от разовых проектов к непрерывному процессу защиты.

💚 По сути защиту ПДн теперь нужно вести как живой процесс - именно для этого и создан SECURITM. Когда приказ примут, мы добавим его в нашу базу скоррелированной регуляторики. Формулировки проекта ещё могут измениться, будем держать вас в курсе.

💚 Сервис 💬 Max 💫 Сайт
  • ⚡ 8
  • 👀 6
  • 🤝 5
  • 👨‍💻 2
  • 😱 1
Post #825 828
❗️ Человек – причина 62% инцидентов информационной безопасности

Такую цифру приводит Verizon в отчёте 2026 Data Breach Investigations Report. И даже она не полная: люди не только кликают по фишингу, но и пишут код, настраивают системы, оставляют уязвимости и ошибки в конфигурациях. По сути, за большинством инцидентов так или иначе стоит человек. При этом в карте активов он обычно отсутствует – есть серверы и сервисы, а самого рискового звена не видно.

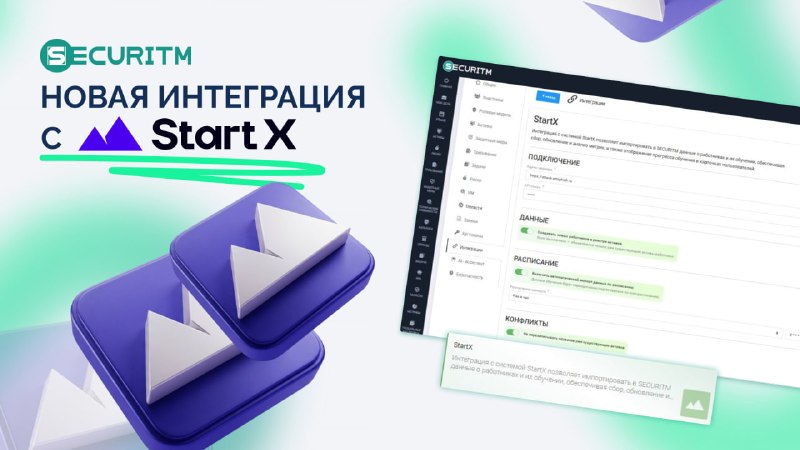
🤩 Мы решили это исправить. Наша новая интеграция SECURITM со StartX (Security Awareness) ☺️ – платформой, которая обучает сотрудников киберграмотности и проверяет их учебными фишинговыми атаками, – приводит данные о людях прямо в систему.

Что это даёт:
🔵 Каждый сотрудник становится активом типа "Работник" с обученностью и устойчивостью к фишингу.
🔵 Видно, кто прошёл курсы, а у кого они просрочены.
🔵 Видно, кто выдержал учебную атаку, а кто открыл письмо и попался.
🔵 Готовые метрики сразу показывают, кто в зоне риска.
🔵 Профиль работника виден в других процессах SECURITM - инцидентах, доступах, рисках, оценке соответствия.

😀 Если человек стоит за большинством инцидентов, странно оставлять его вне поля зрения. Теперь обученность персонала измерима и видна рядом с рисками и активами, а данные обновляются сами, по расписанию.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 11
  • 🤩 4
  • ⚡ 2
  • 🤝 1
Post #824 756
💚 SECURITM на конференции по безопасности ритейла!

Сегодня наша команда представляет сервис на конференции по безопасности ритейла.

🎤 В 10:40 в зале 6 наш консультант по информационной безопасности Максим Шаманаев выступит с докладом "Единый контур ИБ в ритейле: активы, риски, требования и уязвимости в одной модели". В ритейле данные об учётных записях, средствах защиты, уязвимостях и инцидентах живут в разных системах - в докладе о том, как собрать их в единую управляемую модель.

В программе:
🔵 Масштаб единого контура на примере федерального ритейлера: 44 000 активов и источники классов LDAP, антивирусная защита, ИТ-мониторинг и VM.
🔵 Какую роль в этой картине играют данные DLP и ASM, дополняя защиту и контроль внешнего периметра.
🔵 Как централизованно вести активы, риски, соответствие, уязвимости, ИСПДн и объекты КИИ - без раскрытия средств защиты и архитектуры заказчика.

🤝 А в зале 7 работает наш стенд – подходите в любое время, покажем платформу в работе и ответим на ваши вопросы.
  • 🔥 11
  • 🥰 5
  • 👏 2
  • 👌 1
Post #823 809
Разбор финала: не про гол, а про проход на стадион

🇪🇸 Испания 1:0 🇦🇷 Аргентина. Один точный удар решил судьбу кубка. Но мы обратили внимание на другое.


👥 82 500 человек зашли на "Метлайф Стэдиум", и никто не искал в карманах связку из десяти билетов. Один Fan ID, один проход – и ты на трибуне. Заблокировали билет, человек не пройдёт ни на один турникет. Аккуратная архитектура доступа, ничего лишнего.

А в компаниях наоборот: у сотрудника пароль от каждой системы отдельно, половина на стикере под клавиатурой. Уволили человека – и отключать надо руками в десяти консолях. Один пропустил, и бывший коллега всё ещё внутри.

⚡️ Мы сделали как на стадионе – через SSO (Single Sign-On, единый вход). Подключаете SECURITM к вашему провайдеру доступа, и команда заходит по одной учётной записи.

Что это даёт:
🔴 Один вход для всех – авторизация через Keycloak или Active Directory, отдельный пароль от SECURITM не нужен
🔴 Меньше слабых мест – нет россыпи паролей, которые утекают и стареют
🔴 Быстрый отзыв – заблокировали в одном месте, и человек больше никуда не пройдёт
🔴 Поддержка OpenID Connect и СУДИР – подойдёт и коммерции, и госсектору

Хочется усилить корпоративный SSO ещё больше?
Включите встроенную в SECURITM двухфакторную аутентификацию (2FA) и настройте белые списки IP – доступ будет открываться только своим и только с доверенных адресов.

⚽️ На поле выигрывает порядок, в системах – тоже. Один вход вместо десяти.
  • 🔥 12
  • 🏆 3
  • 🤔 1
Post #822 878
⚽️ Все VM-сканеры – в одном окне SECURITM. Ваша сборная готова к финалу

1️⃣9️⃣ июля мир смотрит финал. На поле выходят лучшие, но кубок берёт не набор звёзд, а команда, где каждый на своей позиции и все играют по одному плану. В управлении уязвимостями та же логика: сканеров на рынке много, а результат даёт не их количество, а то, что они работают вместе.

SECURITM тут как тренерский штаб. Он собирает игроков разных амплуа в единый состав и ставит им общую схему:
🔴 ScanFactory, Nessus, Qualys, MaxPatrol, OpenVAS, Nmap, XSpider, RedCheck, OWASP ZAP, AppScreener, Luntry и другие – каждый силён на своём участке поля, а отчёты вы видите вместе, на одном экране.
🔴 Все отчёты сходятся в одном месте – никакого ручного сведения таблиц по ночам.
🔴 Уязвимости обогащаются из CVE, БДУ ФСТЭК России и НКЦКИ – это как разбор соперника перед матчем.
🔴 Приоритет считается по методике ФСТЭК России (формулы 2022 и 2025 на выбор), вы сразу видите, кого закрывать первым.
🔴 Задача уходит ответственному с SLA и не теряется между ИБ и ИТ.

Одно
окно вместо десятка вкладок – и вся команда сканеров играет на ваш результат.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 14
  • 🎉 3
  • 👏 1
Post #821 813
🧾🧾
SECURITM получил подтверждение ОАЦ для работы в Беларуси

Белорусские стандарты в SECURITM уже давно собраны в единую регуляторную базу – пользователи из РБ ведут в системе контроль соответствия наравне с российскими и международными требованиями. Но один вопрос звучал регулярно: а можно ли легально использовать нас в своей работе? 🤔

💚 Теперь ответ есть. SECURITM получил официальное подтверждение Оперативно-аналитического центра при Президенте Республики Беларусь (ОАЦ) о возможности легальной реализации ПО на территории РБ. Именно на позицию ОАЦ смотрят при аттестации и проверке.

Регуляторная среда в Беларуси ужесточается, а состояние соответствия у многих по-прежнему живёт в Excel.

В новой статье разложили, что это значит на практике:
🔴 Почему подтверждение ОАЦ снижает правовые риски внедрения
🔴 Какие требования необходимо учитывать: Закон № 455-З от 10.11.2008, Указ Президента № 196 от 16.04.2013, Приказ ОАЦ № 259 от 10.12.2024 и Закон № 99-З от 07.05.2021
🔴 Как вести контроль соответствия требованиям России и Беларуси в одной системе вместо множества таблиц

👆 Подробности в статье.
  • 👏 12
  • 🔥 4
Post #820 876
🔗🔗🔗🔗
Сделали интеграцию с КАУЧ

⚡️ Ещё одна ручная задача стала автоматической.

КАУЧ проверяет конфигурации, SECURITM управляет уязвимостями. Раньше данные между ними переносили вручную, теперь они синхронизируются автоматически.

Интеграция с КАУЧ позволяет:
➡️ Добавлять хосты в КАУЧ и запускать проверки прямо из RPA-процессов SECURITM – например, в сценарии онбординга нового сервера или реагирования на инцидент.
➡️ Получать мисконфигурации из КАУЧ как технические уязвимости – с привязкой к активам по IP, фильтрацией по критичности и автозапуском по расписанию.
➡️ Закрывать уязвимости автоматически. Устранили несоответствие в КАУЧ, прошла проверка – в SECURITM оно закрывается само.

Конфигурации становятся частью работы с уязвимостями: приоритет, задача, контроль устранения – всё в SECURITM, переключаться между системами не нужно.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 10
  • ❤ 4
Post #819 902
⏰ Уже через час!

💚 Николай Казанцев, CEO SECURITM, проведёт вебинар "Как стать CISO: карта роста".

Если вы развиваетесь в сфере информационной безопасности или рассматриваете переход в управленческую роль, этот вебинар будет полезен как практический ориентир для профессионального роста.

В программе:
🔴 Роль CISO и ключевые ожидания рынка
🔴 Навыки, которые важно развивать в начале карьерного пути
🔴 Как получить практический опыт без лишних затрат
🔴 Как оформить сертификат эксперта по управлению процессами ИБ для резюме

👆 Успейте зарегистрироваться и присоединиться к эфиру – стартуем совсем скоро.
  • 🔥 4
  • 🤝 1
Post #818 765
🤔 Система установлена, доступ есть. Остаётся один вопрос: с чего начать?

Для этого в SECURITM 💚 есть раздел "Начало работы": он ведёт пользователя по шагам и отслеживает прогресс сам. Раздел полностью переработан: много новых кейсов, погружающих в особенности системы, и два новых инструмента.

▶️ Видеоинструкции к каждому кейсу. Ролик встроен прямо в инструкцию, занимает около трети экрана и не мешает читать шаги. Специалист компании разбирает тот же сценарий, что описан в тексте - смотришь и сразу повторяешь. Кнопка называется "Запись воркшопа". Работает в облаке и при локальной установке.

▶️ Бизнес-сценарии. Каждый ведёт от нуля до настроенного ИБ-процесса: по ходу в системе появляются реальные объекты - реестры, оценки, связи, задачи, дашборды. Не учебный стенд, а ваша система. Сценарии охватывают разные задачи службы ИБ и будут пополняться.

👆 9 июля в 11:00 - вебинар "Как стать CISO: карта роста". Николай Казанцев, CEO SECURITM, покажет мастер в деле и разберёт, как специалисту по ИБ вырасти до уровня руководителя. Зарегистрироваться можно по ссылке.

💚 Сервис 💬 Max 💫 Сайт
  • 🔥 12
  • 👏 5
Post #816 839
💚 Подтвердите экспертизу по Security GRC - бесплатный сертификат от вендора

Разбираетесь в управлении процессами ИБ и SGRC-системах? Подтвердите это именным сертификатом от SECURITM. Бесплатно, с публичной верификацией и сразу в резюме.

Пройдите обучающий мастер в Community версии - и получите сертификат уровня, который соответствует вашим знаниям:
🔴Certified Specialist: Security GRC – пройдите мастер на 50%
🔴Certified Professional: Security GRC – пройдите мастер на 75%
🔴Certified Expert: Security GRC – пройдите мастер полностью

⚡️ Сертификат сохраняется в PDF и имеет публичную страницу верификации с уникальным кодом. Готовый пункт для резюме или профиля.

Интересно, какой уровень получите вы? Проверьте в Community версии.

🎤 9 июля в 11:00 CEO SECURITM Николай Казанцев проведёт вебинар "Как стать CISO: карта роста". Покажет путь от специалиста до эксперта по управлению процессами ИБ – и как сертификат помогает растопить лед в душе работодателя.
  • 🔥 5
  • 🎉 4
  • 👏 2
  • 😍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →