TGViewer
Channel Public Channel
SECURITM

SECURITM

@securitm

Сервис управления информационной безопасностью SECURITM
Community SGRC система для автоматизации процессов в службах ИБ
▶️ https://service.securitm.ru
💬 https://t.me/securitm_chat
👀 https://securitm.ru
📹 https://vkvideo.ru/@securitm
Subscribers
1.87K
Photos
593
Videos
36
Links
402

Showing posts older than #685 · Back to latest

Older Posts 13 shown
Post #679 969
🍭Перед отпуском мозг нередко рисует тревожные картинки: «А вдруг забыл сменить тот критичный пароль?», «Подписал ли акт от вендора?», «Что я покажу в годовом отчёте?».

Чтобы закрыть год спокойно, мы подготовили чек-лист для ИБ-специалиста — 6 ключевых пунктов, которые помогут уйти на каникулы с уверенностью, что всё под контролем.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🎄 8
  • 🔥 7
  • ❤ 2
  • 🆒 1
Post #678 890
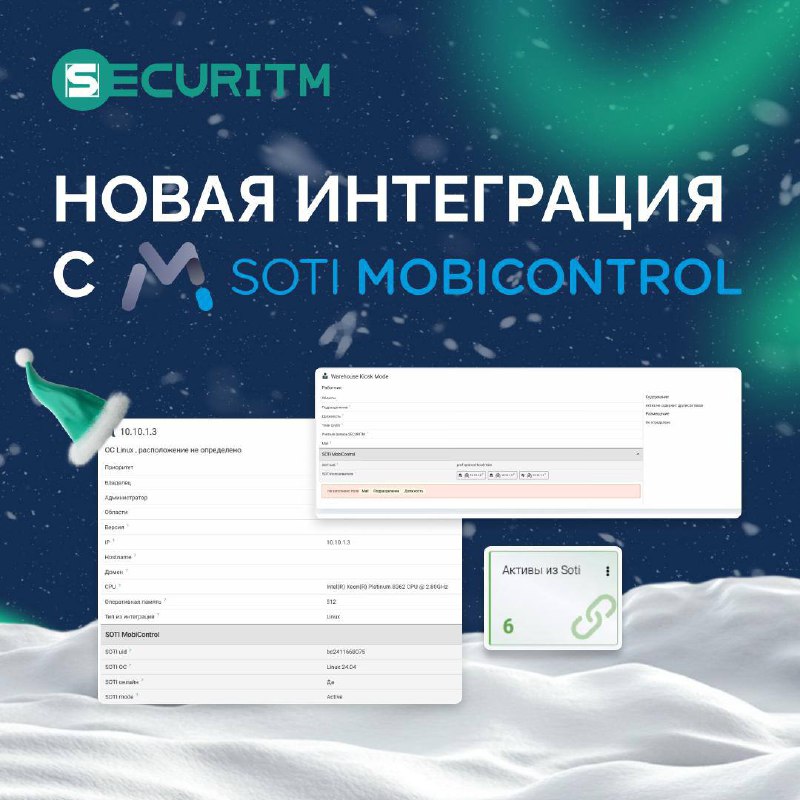
🆕 Сделали интеграцию с SOTI MobiControl

В современном мире почти любая инфраструктура содержит мобильные устройства. Одним из направлений в ИБ является управление корпоративной мобильностью (Enterprise Mobility Management, EMM).

Цель EMM — обеспечить взаимодействие мобильных устройств, влияющих на бизнес-процессы предприятия.

Решение SOTI MobiControl — один из представителей класса EMM, которое позволяет отслеживать и контроливать, где находятся критически важные для бизнеса мобильные устройства, что они делают, как работают и с какими рисками для безопасности или соответствия требованиям связаны. Кроме того, это решение обеспечивает защиту данных и безопасное использование устройств.

Интеграция с SOTI MobiControl позволяет: 
🔴Автоматически обогащать реестр активов SECURITM данными об устройствах, включая информацию об учетных записях, версиях ОС, установленном ПО и статусе защитных решений. 
🔴Создавать метрики для мониторинга количества активов, покрытия EDR и DLP, обеспечивая полный контроль над состоянием устройств.

#ФичиSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 6
  • ❤ 4
  • 💯 3
Post #677 780
✉️✉️✉️✉️
Мы внедрили SSO (Single Sign-On, или Сквозную авторизацию).

При технологии единого входа (SSO) пользователь использует одну учётную запись для авторизации во множестве сервисов. Подключение SSO снижает риск утечки данных для входа в систему, поскольку пользователям не нужно запоминать или создавать отдельный пароль для сервиса.

Сквозная авторизация (SSO) позволяет пользователям безопасно входить в систему через сторонние сервисы аутентификации.

В настройках предусмотрена опция для автоматического создания учётных записей новых пользователей, которых ещё нет в SECURITM. Если эта опция выключена, войти через SSO смогут только те, у кого email совпадает в нашем сервисе и в сторонней системе.

🔴Функционал SECURITM по блокировке пользователей также распространяется на вход через SSO.
🔴Настройки двухфакторной аутентификации (2FA) на вход по SSO не действуют.

#ФичиSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🎄 9
  • 🔥 7
  • 👍 5
  • ☃ 1
  • ❤ 1
Post #676 817
На этой неделе на anti-malware вышло интервью с нашим генеральным директором и идейным вдохновителем, Николаем Казанцевым.

В интервью — честный разговор о главной боли безопасников: когда 80% времени уходит не на защиту бизнеса, а на борьбу с рутинными процессами, Excel-таблицах и разрозненными инструментами.

В интервью разобрали:
🔴 Почему классического SGRC сегодня уже недостаточно для зрелой системы безопасности и что должно прийти ему на смену.
🔴В чём миссия SECURITM: мы не просто создаём систему. Мы меняем подход, давая безопаснику возможность сосредоточиться на сути — рисках и защите, а не на операционке.
🔴 Как выглядит «Super App для ИБ»: как в одной системе живут и работают вместе управление активами, рисками, уязвимостями, комплаенсом, метриками и автоматизация.
🔴 Что ждёт SECURITM в будущем: развитие AI-аналитики, расширение библиотеки готовых мер, углубление интеграций и многое другое.

Если вы хотите понять, куда эволюционирует рынок управления ИБ-процессами, и узнать, как мы строим продукт будущего, основанный на реальных задачах безопасников.

Читайте интервью прямо сейчас по ссылке.

#СМИSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 12
  • 💯 5
  • 🎄 3
  • 🎅 2
  • ☃ 1
Post #675 901
🆕 Нас включили в обновлённую «Карту российского рынка информационной безопасности 2025» от аналитического центра TAdviser.

Проект TAdviser — это авторитетный аналитический обзор, который служит ключевым ориентиром для отрасли. В этом году на карту были нанесены более 290 ведущих отечественных компаний — разработчиков продуктов и поставщиков услуг в сфере кибербезопасности.


Мы были отмечены в сегменте «Системы управления процессами ИБ (SGRC)». Это прямое свидетельство нашей экспертизы и востребованности предлагаемых решений и это демонстрирует, что стратегия полностью соответствует основным трендам рынка, отмеченным экспертами-партнёрами проекта.

➡️ Карту рынка смотрите по ссылке.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 16
  • 👍 11
  • ⚡ 4
  • 🎄 4
  • 🍾 1
Post #674 978
✉️✉️✉️✉️
Сделали конструктор для настройки параметров оценки рисков

Теперь вы можете адаптировать систему оценок под свои уникальные задачи.
Новый инструмент позволяет:
🔴Настраивать названия параметров и их уровней.
🔴Выбирать нужное число уровней — от 1 до 5 для каждого параметра.
🔴Задавать числовые значения для уровней (от 0 до 10).
🔴Определять цветовую схему для наглядного отображения уровней риска.
🔴Получать умные подсказки — система проверяет корректность настроек и предупреждает, если какие-то значения итогового риска станут недостижимыми.

Чем больше возможностей расчета, тем более точной является оценка риска. Совместно с возможностью выбирать формулу расчета и менять критерии оценки рисков это дает возможность реализовывать любые методики качественной оценки рисков с которыми мы сталкивались у заказчиков.

Важный момент:
После сохранения новых правил происходит автоматический пересчет уровня для всех существующих рисков. Если для какого-то риска не находится соответствия по новым параметрам, ему будет присвоено минимальное значение.

Конструктор находится в разделе «Риски» → «Методика».

#ФичиSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 12
  • 👏 5
  • 🎄 4
  • ☃ 3
Post #673 1.07K
Держим руку на пульсе!

ФСТЭК России опубликовал планы нормотворческой деятельности на 2026 год, и в них — ряд важнейших для рынка информационной безопасности документов, которые изменятся в следующем году.

🔴Новый перечень типовых отраслевых объектов КИИ — проект распоряжения Правительства, который уже упоминается в обновленном порядке категорировании объектов КИИ, вступившем в силу 17.11.2025.
🔴Изменения в порядке лицензировании деятельности по ТЗКИ и производству средств защиты конфиденциальной информации (проект постановления Правительства, вносящий изменения в существующие Постановления Правительства № 79 от 03.02.2012 и № 171 от 03.03.2012).
🔴Требования к защите информации для исполнителей госзаказа — новый проект постановления Правительства для подрядчиков государственных органов и учреждений.
🔴Актуализация Требований по безопасности значимых объектов КИИ (ожидаем изменения в существующий приказ ФСТЭК России №239).
🔴Изменения в Порядке контроля за выполнением требований по защите информации в государственных информационных системах (приказ ФСТЭК №117).

⚠️ Но мы советуем не ждать вступления в силу новых редакций, а провести оценку соответствия ваших систем уже сейчас. Это поможет выявить риски и подготовиться к будущим изменениям без авралов.

✍️ Как только проекты будут опубликованы и в них внесут ключевые изменения, мы сразу внесем их в систему и обязательно расскажем об этом. Поэтому вы первыми увидите, что именно поменялось и как это повлияет на вашу работу.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 10
  • ❤ 3
  • 🎄 3
  • 💯 2
  • ☃ 1
Post #672 770
За три года рынок информационной безопасности в России пережил больше, чем за предыдущее десятилетие. Уход глобальных вендоров, взрывной рост отечественных решений и всепроникающий ИИ — это не просто список трендов.

Это фундамент новой реальности, в которой правила игры пишутся заново.

❓ Но что скрывается за этим калейдоскопом событий? Глубокий кризис или исторический шанс для качественного скачка?

На основе данных SECURITM мы подготовили масштабный анализ, который отвечает на главные вопросы:

🔴Почему ИБ-директор сегодня — это С-level, а не «технарь в подвале»? И как изменилась его роль под давлением бизнеса, который требует больше эффективности?
🔴 Импортозамещение: провал или «ренессанс»? Разбираем, как модель РБПО меняет саму ДНК отечественных вендоров и почему «второе дыхание» рынка СЗИ — это не просто медийный термин.
🔴 ИИ: главный союзник или главная угроза? Как бизнес, внедряя нейросети в процессы, создал новый класс рисков, к которому ИБ-службы ещё не готовы. И что с этим делать.
🔴 Zero Trust: философия или набор обязательных практик? Почему российские компании только сейчас начинают его реально внедрять и что их ждёт на этом пути.
🔴Автоматизация ИБ: почему «цифровое производство» безопасности стало вопросом выживания? И как системы SGRC превращаются из «опционально» в «обязательно».

📈 Мы считаем, что в ближайшие 2-3 года: фокус рынка окончательно смещается от точечных закупок «волшебных таблеток» к строительству работающих систем. Выиграют те, кто сделает ставку на процессы, сквозную автоматизацию и единый контур управления.

▶️ В статье вы найдете не только ответы, но и узнаете, как превратить вызовы последних лет в преимущество вашей компании.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 👍 12
  • 🎅 4
  • 🔥 3
  • ☃ 2
  • ❤ 1
Post #671 827
🖥 Добавили в модуль «Активы» возможность импорта CER/CRT/P7B сертификатов.

Теперь можно легко загружать сертификаты электронной подписи для их централизованного учёта, контроля сроков действия и привязки к конкретным пользователям.

Как это работает?
🔴В разделе импорта активов нужно выбрать готовый шаблон «CER/CRT/P7B — Сертификат электронной подписи».
🔴Загрузить файлы с расширениями .cer или .crt.
🔴Система автоматически расшифрует данные из сертификата и создаст новый актив. В нём будут все ключевые параметры.

Этот функционал позволяет расшифровать содержимое файла сертификата и импортировать данные в сервис.

Вы можете использовать готовый встроенный шаблон для создания активов типа «Сертификаты» или создавать свой кастомный шаблон для гибкой настройки под ваши задачи. Например, импорта записей в Журнал СКЗИ.

#ФичиSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 12
  • 👍 6
  • ☃ 4
  • 🎅 3
Post #670 865
🧾🧾
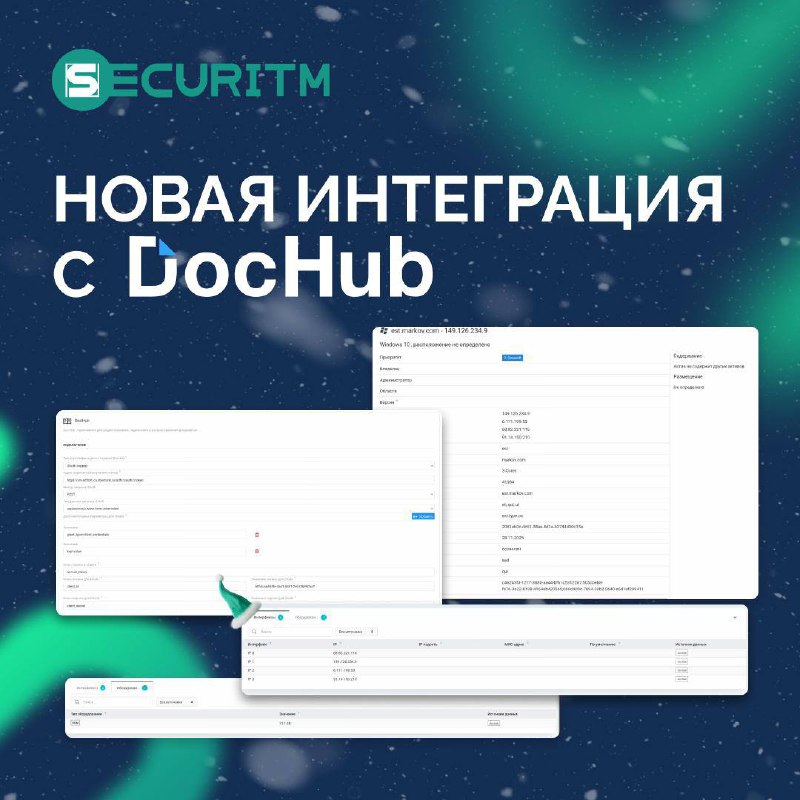
Сделали интеграцию с DocHub

DocHub — low-code платформа для цифровизации бизнес-процессов. Позволяет автоматизировать бизнес-процессы и создавать ИТ-решения корпоративного уровня.


В текущей реализации интеграция позволяет автоматически выгружать из DocHub данные по хостам (включая подтипы, такие как CentOS, Windows и др.) и Сетям (IP-адреса).

Интеграция поддерживает авторизацию в DocHub с использованием постоянного Bearer-токена или через OAuth-сервер (например, ADFS). Сопоставление данных происходит путем заполнения манифеста импорта из DocHub, определяющего сопоставление полей из источника.

Интеграция с DocHub — часть модуля интеграций. Напрямую работает с модулем активов, импортируя данные из внешнего источника по расписанию.

Многие компании используют подход "Архитектура как код" (Architecture as a code). DocHub является одним из инструментов, позволяющих реализовать такой подход. Один из ключевых принципов инструмента — "Архитектура как данные". Используя прямую интеграцию, SECURITM позволяет обогащать и консолидировать данные, получая ценные для службы ИБ сведения описания архитектуры.

#ФичиSECURITM

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 👍 6
  • 🔥 6
  • ☃ 4
  • 🎄 3
Post #669 869
⚠️Цифровой ландшафт становится все более опасным. Если раньше масштабные хакерские атаки были громкими новостями, то теперь они превращаются в ежегодную, все более суровую реальность для бизнеса.

И тенденция пугающая: по данным исследований, в 2025 году компании подвергались кибератакам на 38% чаще, чем годом ранее.

Почему это происходит? Ответ кроется не только в растущей изощренности хакеров, но и в устаревших подходах к управлению информационной безопасностью внутри компаний.

Давайте вспомним самые громкие инциденты последних двух лет, чтобы оценить масштаб угрозы и ущерба:

2025 год:
🔴«Аэрофлот» (июль): Коалиция хакерских группировок полностью вывела из строя IT-инфраструктуру перевозчика. Десятки отмененных рейсов, ущерб — около 275 млн руб.
🔴«ЛУКОЙЛ» (март): Масштабный инцидент нарушил работу офисов и систем оплаты на АЗС по всей стране.
🔴«Винлаб» (июль): Атака парализовала онлайн-продажи и розничные операции. Ущерб от простоя оценивается в 1 млрд руб.

2024 год:
🔴«Верный»: Многодневный сбой, из-за которого клиенты не могли оплатить покупки. Потери — 120-140 млн руб. в день.

Эти атаки — лишь верхушка айсберга. И с каждым годом они будут только усиливаться.
Корень проблемы: хаос в данных ИБ-служб

📈 Представьте типичную ситуацию: данные об уязвимостях — в одной Excel-таблице, логи с серверов — в другой системе, инциденты записаны в блокнот, а политики безопасности хранятся в сетевой папке. Данные разрознены, теряются, а картина угроз становится неполной и запоздалой. В такой среде инцидент может «просочиться» и превратиться в катастрофу за считанные минуты, пока специалисты пытаются собрать пазл из десятков источников.

Решение: единая и динамичная система

Именно поэтому, когда мы говорим о единой системе для управления информационной безопасностью, мы говорим о снижении рисков в разы. Ведь это не просто «еще одна система для ИБ». Это — централизованное «командное табло», где все данные, активы, уязвимости и инциденты связаны воедино.

✍️Вы вносите новую запись об уязвимости — SECURITM мгновенно показывает, на какие критически важные активы она влияет, какие инциденты могут последовать и усилило ли это вашу общую позицию в области ИБ. Это динамичная, живая модель вашей безопасности, которая реагирует на изменения в реальном времени.

В мире, где атаки учащаются на десятки процентов в год, надеяться на старые методы — значит гарантированно проиграть. Единство данных — это единственная эффективная защита в эпоху цифрового хаоса.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 🔥 7
  • 👍 5
  • 🎄 5
  • ❤ 1
Post #668 826
❓ Знаете, что объединяет ИБ-специалистов из любых отраслей? Не только хакерские атаки.

Есть враг куда более настойчивый и рутинный — бесконечный поток документов. Приказы, акты, регламенты, которые требуют времени, сверок и вечной подгонки под меняющиеся требования регуляторов.

Но что, если эту часть работы можно было бы просто… автоматизировать?

✅ Это возможно. Потому что в системе уже есть Конструктор документов — инструмент, который превращает документы из головной боли в часть вашего отлаженного рабочего процесса.

Вот что он делает:
🔴Автоматизирует разработку организационно-распорядительной и технической документации по требованиям ИБ для объектов ПДн, КИИ, ГИС, банковских систем и других направлений.
🔴Даёт гибкость: используйте готовые шаблоны от экспертов или создавайте собственные уникальные формы документов.
🔴Гарантирует соответствие требованиям регуляторов и адаптирует оформление под стандарты делопроизводства вашей компании.
🔴Исключает ошибки. Данные вносятся один раз — вручную или через интеграции с ИТ и ИБ-системами — и затем используются во всех документах. Человеческий фактор сведён к нулю.
🔴Сокращает время на создание документов, их согласование и подписание.

▶️ Этой осенью мы проводили воркшоп, где показывали конструктор в действии.

Смотрите запись и создавайте сложные приказы и регламенты за минуты.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • 👍 13
  • ⚡ 4
  • 🔥 4
Post #662 854
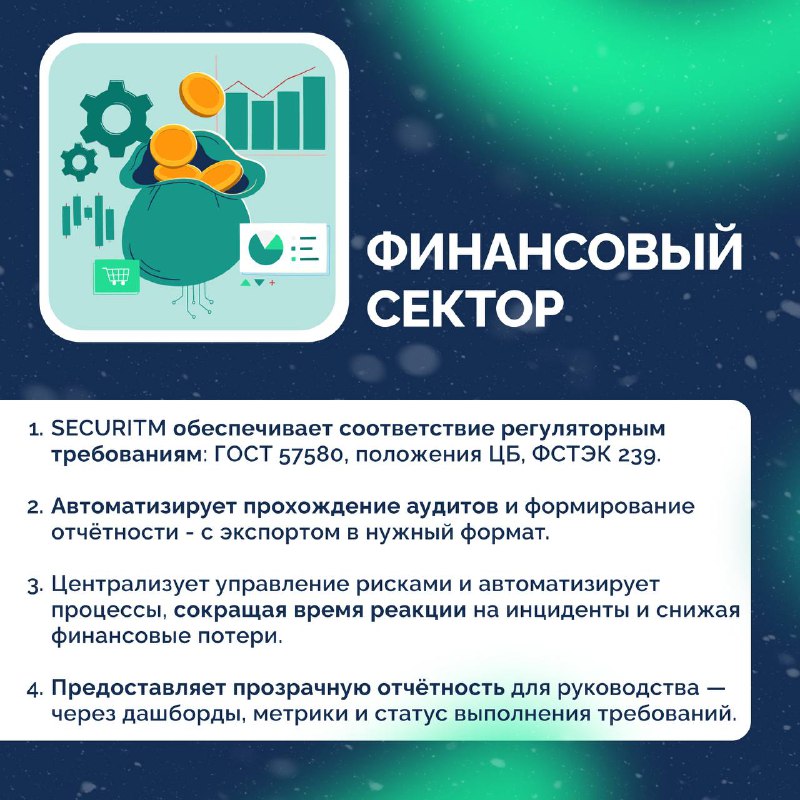
✨ Информационная безопасность — это универсальный язык, на котором говорит каждая отрасль. Но у каждой из них — свой диалект, свои уникальные вызовы и потребности.

Финансы боятся мошенничества, здравоохранение защищает истории болезней, ритейл борется с утечками баз клиентов, а промышленность охраняет критическую инфраструктуру. Невозможно создать «одну таблетку от всего» в кибербезопасности.

💚 В SECURITM мы это понимаем. Поэтому мы создали не просто набор инструментов, а гибкую систему, функционал которой мы максимально адаптировали под специфику разной деятельности бизнеса.

На карточках — лишь несколько примеров того, как наша система решает конкретные задачи в каждой отрасли.

💙VK 😀Сервис 📝Хабр 📺Рутуб
  • ❤ 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →