
🧨 Microsoft решили, что AI-агентам больше нельзя доверять права пользователя
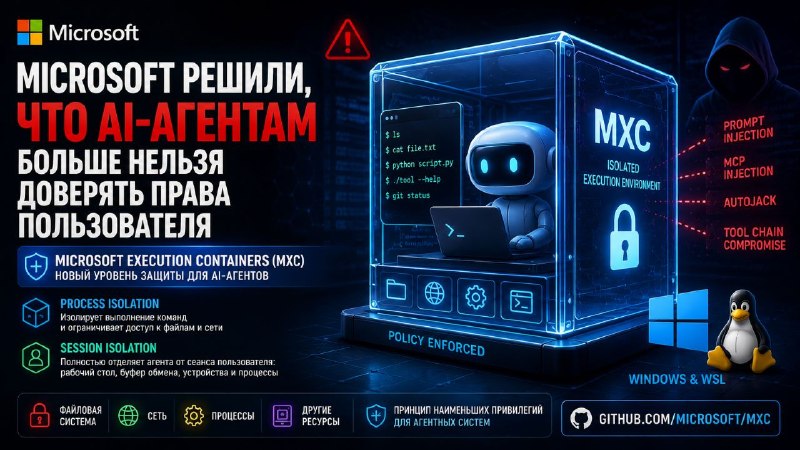
Компания MS представила Microsoft Execution Containers (MXC), новый слой исполнения для AI-агентов в Windows и WSL. Даже если агент получил shell, написал код или решил вызвать инструмент, он не должен автоматически наследовать все права пользователя.
⚙️ Изоляция с помощью MXC
MXC запускает действия агента в изолированной среде, где политики определяют, к чему разрешён доступ. Можно ограничить файловую систему, сеть, процессы и другие ресурсы ещё до выполнения сгенерированного кода.
В первой версии доступны два режима. Process Isolation изолирует выполнение отдельных команд и ограничивает их доступ к файлам и сети. Session Isolation полностью отделяет агента от рабочего сеанса пользователя: рабочего стола, буфера обмена, устройств ввода и других пользовательских процессов. Каждая сессия работает от собственной учётной записи с отдельными политиками безопасности.
🧠 Повышаем уровень защиты
Последние месяцы мы регулярно пишем про атаки на AI-агентов: prompt injection, MCP injection, AutoJack, компрометацию tool chain...
Практически во всех случаях проблема одна и та же, агент получает слишком широкие полномочия. Microsoft фактически предлагают перенести принцип наименьших привилегий в мир агентных систем. Модель может ошибиться, но последствия этой ошибки должны оставаться внутри контейнера.
🔗 GitHub: https://github.com/microsoft/mxc
Stay secure and read SecureTechTalks 📚
#кибербезопасность #AI #LLM #AgenticAI #Microsoft #RuntimeSecurity #Sandbox #AppSec #CyberSecurity #SecureTechTalks
Post #805
195
- 👍 3