
🦊 Mozilla подключили Claude к поиску уязвимостей в Firefox.
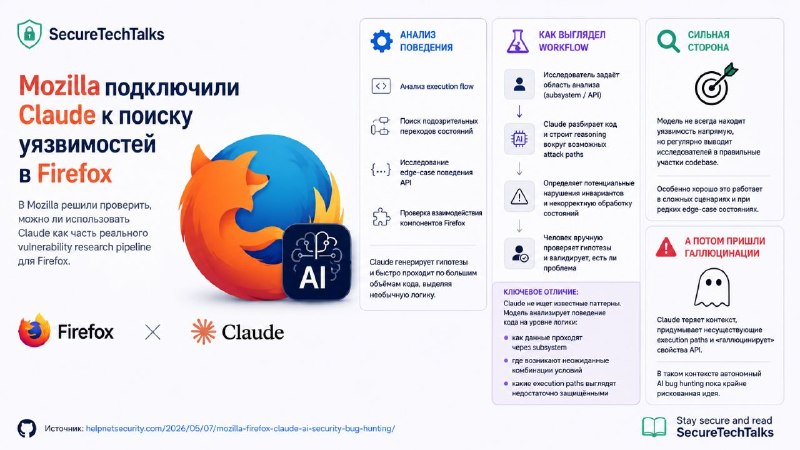
В Mozilla решили проверить, можно ли использовать Claude как часть реального vulnerability research pipeline для Firefox.
⚙️ Анализ поведения
Firefox активно включились в тестирование Claude Mythos по программе Preview.
Разработчики давали модели широкие задачи: анализировать execution flow, искать подозрительные переходы состояний, изучать edge-case поведение API и проверять, как разные компоненты Firefox взаимодействуют между собой.
Claude использовали как систему генерации гипотез, способную быстро проходить по большим объёмам кода и выделять места, где логика выглядит необычной.
🧪 Как выглядел workflow
Технически процесс оказался довольно занудным. Исследователь задавал область анализа, например, конкретный subsystem или API. Дальше модель разбирала код, строила reasoning вокруг возможных attack paths и пыталась определить, где нарушение инвариантов или некорректная обработка состояния может привести к security issue.
После этого человек вручную проверял гипотезы и валидировал, существует ли проблема в реальности.
Ключевое отличие от обычного static analysis здесь в том, что Claude не искал заранее известные паттерны уязвимостей.
Модель пыталась анализировать поведение кода на уровне логики:
🔹 как данные проходят через subsystem
🔹 где возникают неожиданные комбинации условий
🔹 какие execution paths выглядят недостаточно защищёнными
🔍 Сильная сторона
Модель не всегда находила уязвимость напрямую, но регулярно выводила исследователей в правильные участки codebase. Особенно хорошо это работало в сценариях, где проблема возникала не из-за одной ошибки, а из-за сложного взаимодействия нескольких компонентов или редких edge-case состояний.
🧨 А потом пришли галлюцинации
Ограничения проявились почти сразу. Claude довольно легко терял архитектурный контекст в больших subsystem’ах Firefox, иногда придумывал execution paths, которых не существовало, и регулярно «галлюцинировал» свойства API.
В некоторых случаях модель строила убедительное reasoning вокруг сценариев, которые технически были невозможны из-за ограничений runtime или внутренней логики браузера.
В таком контексте автономный AI bug hunting пока крайне рискованная идея.
Stay secure and read SecureTechTalks 📚
#кибербезопасность #AI #LLM #Firefox #Claude #BugBounty #AppSec #VulnerabilityResearch #Infosec #SecureTechTalks
Post #764
194
- 👍 3