💥 Hetty: сканер для поиска уязвимостей в веб-приложениях 💥
🧠 Что такое Hetty?
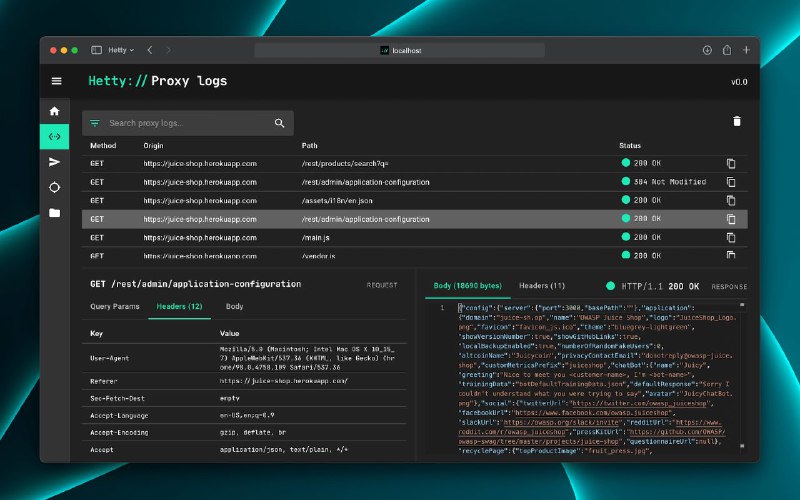
Hetty — инструмент с открытым исходным кодом, предназначенный для тестирования безопасности веб-приложений. Построенный на языке Go, он предлагает удобный веб-интерфейс и возможности для перехвата, анализа и модификации HTTP-запросов. Hetty позиционируется как быстрая и лёгкая альтернатива Burp Suite и ZAP, идеально подходящая для пентестеров и исследователей безопасности.
🚀 Возможности Hetty
🔍 Перехват HTTP-запросов и ответов:
Hetty позволяет перехватывать и анализировать трафик, как это делает Burp Suite. Вы можете в реальном времени просматривать запросы, вносить изменения и отслеживать поведение веб-приложения.
🛠️ Фаззинг и поиск уязвимостей:
Инструмент поддерживает автоматизированный фаззинг, что помогает находить SQL-инъекции, XSS и другие уязвимости в веб-приложениях.
📂 История запросов:
Все перехваченные запросы сохраняются, что позволяет быстро вернуться к ним, повторить их или изменить параметры для экспериментов с безопасностью.
🌐 Поддержка HTTPS:
Hetty работает через прокси, что даёт возможность декодировать HTTPS-трафик, анализировать его и вносить необходимые изменения.
⚡ Лёгкость и скорость:
Так как Hetty написан на Go, он быстро запускается и не нагружает систему, в отличие от тяжеловесных инструментов вроде Burp Suite.
🧑💻 Кому будет полезен Hetty?
🔐 Пентестерам и баг-хантерам:
Hetty — это легковесный, но мощный инструмент, который идеально подходит для быстрого анализа и поиска уязвимостей в веб-приложениях.
🛡️ Разработчикам:
Проверяйте безопасность API и веб-сервисов, отслеживайте ошибки конфигурации и уязвимости, ещё на этапе разработки.
🔎 Исследователям безопасности:
Анализируйте поведение HTTP-запросов, находите нестандартные ответы сервера и разбирайтесь в тонкостях протоколов.
⚠️ Важные моменты
❗ Используйте Hetty только в легальных целях: тестируйте свои веб-приложения или ресурсы, для которых у вас есть разрешение.
🔒 Следите за безопасностью: Hetty предоставляет мощные инструменты, которые при неправильном использовании могут нанести вред.
📖 Полезные ссылки:
🔗 GitHub Hetty: https://github.com/dstotijn/hetty
📝 Документация: https://github.com/dstotijn/hetty#readme
Stay secure and read SecureTechTalks 📚
#Hetty #Pentest #WebSecurity #CyberSecurity #BugBounty #InfoSec #GoLang #WebApplication #HTTPProxy #SecureTechTalks
Post #474
197