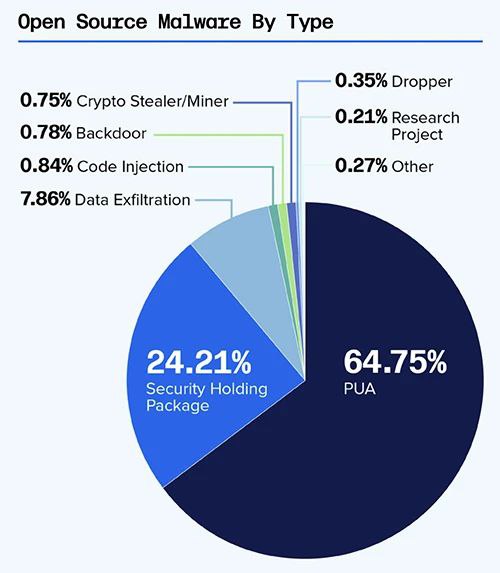
📊 Статстика: рост количества open-source малварей
📈 Рост атак на open-source экосистему
Согласно отчёту Sonatype, количество вредоносных пакетов в open-source выросло на 200% в 2024 году по сравнению с 2023 годом. Всего зафиксировано более 778,500 случаев использования вредоносных компонентов. Злоумышленники всё чаще нацелены на популярные платформы, такие как npm и PyPI, используя низкий порог входа и отсутствие обязательной верификации.
🔍 Основные факты:
1️⃣ 98.5% атак приходится на npm — JavaScript остаётся основной целью злоумышленников.
2️⃣64.75% угроз — PUAs (потенциально нежелательные приложения), включая шпионское ПО и рекламные модули.
3️⃣Shadow downloads: увеличение загрузок вредоносных библиотек на 32.8% напрямую на машины разработчиков, минуя проверки репозиториев.
🛡 Какие выводы?
Разработчики стали ключевой мишенью, так как вредоносные пакеты проникают в цепочки поставок через CI/CD процессы. Компании должны внедрять проактивные меры защиты, включая анализ новых зависимостей перед их использованием.
Stay secure and read SecureTechTalks 📚
#кибербезопасность #malware #риск #развботчик
#opensource #SecureTechTalks
Post #407
194