TGViewer
Channel Public Channel
کانال بایت امن

کانال بایت امن

@securebyte

برگزاری دوره های آموزش برنامه نویسی و امنیت نرم افزار.

https://dword.ir
@YMahmoudnia
Subscribers
4.95K
Photos
486
Videos
55
Links
687

Showing posts older than #891 · Back to latest

Older Posts 20 shown
Post #883 1.51K
#Article #MalwareReport

📗Ramnit – in-depth analysis
➖By: cert
➖Pub Date: 2017

آنالیز عمیق بدافزار Ramnit از وب سایت Cert

در این مقاله به بررسی کامل بدافزار Ramnit پرداخته شده، بد افزاری که با فایل های اجرایی و HTML سیستم شما را آلوده میکند که در یک سال اخیر نسخه های خطرناکی از این بدافزار انتشار پیدا کرده و در کدهای این بدافزار از سورس کد های لو رفته بدافزار Zeus هم استفاده شده است.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #880 1.94K
دوستان عزیز و اعضاء محترم همانطور که مستحضرید کانال بایت امن در حیطه آموزش، معرفی و دانلود رفرنس ها در زمینه برنامه نویسی و امنیت نرم افزار فعالیت دارد و از این رو لازم دانستم که چند نکته را در این رابطه متذکر شوم :

❌به هیچ وجه به درخواست ها و سئوالات در زمینه کرک و ... پاسخ داده نخواهد شد.
❌سئوالات مربوط به هک، معرفی کانال هک، معرفی اشخاص برای انجام این امور و از این دست سئوال ها پاسخ داده نخواهد شد.
❌به درخواست های مبنی بر ارائه نرم افزار در زمینه هک و کرک پاسخ داده نخواهد شد.

✅به دلیل درخواست شما دوستان و اعضاء محترم دوره های آموزشی SANS و یا سایر شرکت های دیگر در زمینه هایی که در حوزه فعالیت تیم بایت امن نیستند، به صورت موقت در کانال با هشتگ #Temporary قرار خواهند گرفت و بعد از مدت زمان 10 روز از کانال حذف خواهند شد.

با تشکر از شما که تا کنون با ما همراه بودید.

#Info @securebyte
Post #872 1.67K
🔖مقاله ای در مورد ساخت و بررسی فایل های PDF مخرب از وب سایت gbhackers

در این مقاله با استفاده از ابزار PDF-Parser در لینوکس به نحوه ساخت و بررسی فایل های PDF آلوده پرداخته خواهد شد

لینک مقاله : https://goo.gl/f5cxbk

#Article #Malware @securebyte
Post #871 1.54K
📗Creating and Analyzing a Malicious PDF
➖By: gbhackers
➖Pub Date: 2017

#Article #Malware @securebyte
Post #862 1.6K
#Article #Exploiting

📗New Reliable Android Kernel Root
Exploitation Techniques
➖By: powerofcommunity
➖Pub Date: 2016

مقاله تکنیک های اکسپلویت کردن کرنل اندروید از وب سایت PowerofCommunity

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #840 1.41K
#TrainingCourse #Programming #CPP

📗C++ API Programming References

رفرنس اول : theForger's Win32 API Programming Tutorial

در زبان ++C درس داده شده و دارای چندین نسخه ترجمه شده از جمله زبان انگلیسی .

🌐 Website

رفرنس دوم : وب سایت ZetCode

در زبان ++C که نسخه تجاری به صورت PDF از همین سرفصل ها قابل ارائه توسط وب سایت است که اگر نسخه رایگان برای شما جالب و کاربردی بود امکان خرید eBook را هم خواهید داشت.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
  • 👍 1
Post #835 1.5K
#Article #Security

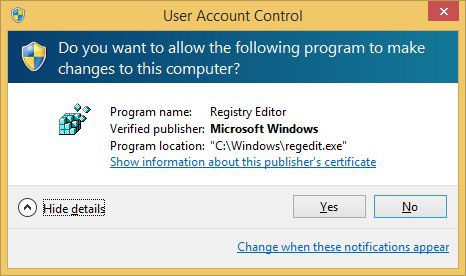
📗UAC bypass via elevated .NET applications
➖By: clavoillotte
➖Pub Date: 2017

در فرم ورک دات نت این امکان وجود دارد که با لود کردن Profiling DLL یا یک COM component DLL با استفاده از Environment Variables و مقادیر CLSID در رجیستری ویندوز یک DLL را اجرا کنید. در این مقاله با استفاده از این روش توضیح داده خواهد شد که چگونه میتوانید UAC ویندوز رو دور بزنید تا دسترسی سطح ادمین به کامند پرامپت داشته باشید.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #818 1.31K
#Article #MalwareAnalysis

Virus guides how to remove

وب سایت virusguides در بخش How to remove راهنماهایی در مورد حذف بعضی از ویروس ها را در اختیار شما قرار میدهد که هم به زبان ساده این موارد گفته شده و هم اینکه شاید به عنوان بحث آموزشی برای کاربران مبتدی مفید خواهد بود.
🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #814 1.61K
#Article #ReverseEngineering #Assembly

📗ARM Assembly Reverse Engineering
➖By: Kevin M. Thomas
➖Pub Date: 2017

دوره مهندسی معکوس ARM که توسط Kevin M. Thomas در لینکداین شروع شده و تا به امروز سه مقاله در صفحه شخصی Kevin قرار گرفته . دوستانی که علاقه به یادگیری مهندسی معکوس ARM Assembly دارند صفحه ایشون را از لینک زیر میتوانید فالو کنید.

سری مقالاتی که تا به امروز از Kevin در لینکداین قرار گرفته شده عبارت اند از :

🔸Assembly Language - Basic Malware Reverse Engineering ( 40 Part )
🔸ARM Assembly ( 25 Part )
🔸ARM Reverse Engineering ( 3 Part Currently )

تمامی آموزش ها با اجازه Kevin عزیز به صورت PDF جمع آوری شده اند و در فرصت مناسب در اختیار دوستان و اعضاء محترم قرار خواهد گرفت.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #771 1.17K
#Article #ReverseEngineering #Firmware

📗Reverse Engineering Samsung S6 SBOOT - Part I -II
➖By: quarkslab
➖Pub Date: 2017

بوت لودر اختصاصی گوشی های سامسونگ SBOOT نامیده میشوند و در مدل هایی مثل Samsung Galaxy S7, Galaxy S6 ,Galaxy A3 وجود دارند. به گفته نویسنده این مقاله که بیان کرده باگ هایی را برای Trusted Execution Environment به اندازه کافی دسترسی دارد و در این دو مقاله قصد دارد به بررسی آنها بپردازد.

🌐 Part-1 - Part-2

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #769 1.26K
#Article #ReverseEngineering

📗Introduction to few anti forensics and unpacking techniques
➖By: Alexandre Borges
➖Pub Date: 2017
➖Pages: 153

📗معرفی برخی از تکنیک های آنپکینگ
➖نویسنده : Alexandre Borges
➖سال انتشار : 2017
➖تعداد صفحات : 153

🌐 Website

Telegram
Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #755 1.33K
در ادامه آموزش های وب سایت Secrary اینبار آنالیز بدافزار CoinMiner قرار داده شده. این بدافزار از تکنیک های آنتی دیباگ و همینطور تزریق DLL 64bit در سیستم عامل 32 بیت استفاده میکنه و به همین خاطر این کنجکاوی به وجود آمده تا نویسنده این بدافزار را تحلیل کنه.

لینک مقاله : https://goo.gl/n12w9T

#Article #MalwareReport @securebyte
Post #750 1.14K
#Article #MalwareReport

📗Sandbox Evasion Techniques - Part 1- 4
➖By: vmray
➖Pub Date: 2016

مجموعه مقالات تکنیک های فرار از Sandbox از وب سایت VMRAY که در 4 بخش تهیه شده و مروری خواهد داشت به تکنیک هایی که امروزه بدافزار ها جهت شناسایی و فرار از Sandbox ها استفاده میکنند.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #740 1.35K
#Article #MalwareReport

📗SyncCrypt Ransomware Hides Inside JPG Files, Appends .KK Extension
➖By: Bleepingcomputer
➖Pub Date: 2017

باج افزاری که فایل های مورد نیاز جهت آلوده کردن سیستم را از آرشیو مخفی در یک تصویر استفاده میکند.

باج افزار SyncCrypt با استفاده از Windows Script File یک تصویر ، که فایل ZIP در اون گنجانده شده را دانلود کرده و سیستم شما را آلوده میکند. این روش برای بیشتر آنتی ویروس ها غیرقابل شناسایی است.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #736 1.31K
#Article #ReverseEngineering #Frida

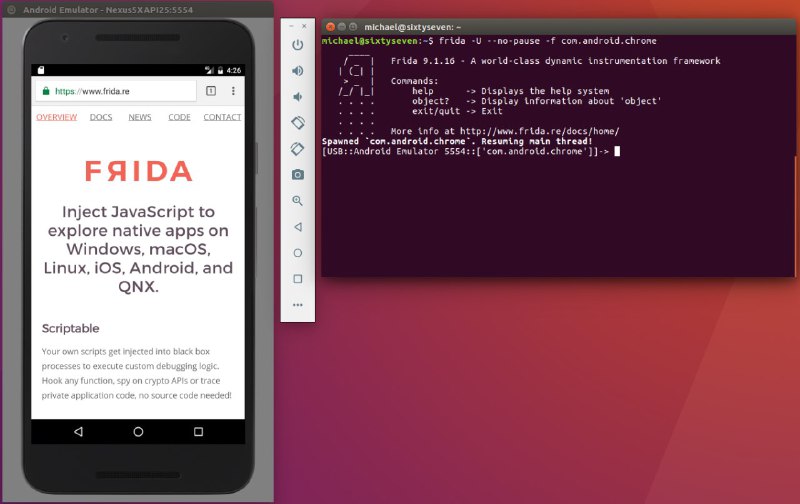
📗Instrumenting Native Android Functions using Frida
➖By: Notsosecure
➖Pub Date: 2017

در مقاله قبلی با استفاده از Frida یاد گرفتیم که چگونه رفتار یک برنامه اندروید را در زمان اجرا تغییر دهیم. Frida میتواند به صورت داینامیک فانکشن ها را تغییر دهد.

به عنوان مثال :

دور زدن فانکشنی از برنامه که شناسایی میکند آیا اندروید روت شده است یا خیر. اینکار خیلی راحت به واسطه هوک کردن فانکشن در Android Runtime با استفاده از جاوا انجام خواهد شد.

در این مقاله قصد داریم Frida را بر روی برنامه های Native ( بومی ) اندروید که با زبان ++C نوشته شده اند را آزمایش کنیم.

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #734 1.23K
#Article #Frida #ReverseEngineering

📗Pentesting Android Apps Using Frida
➖By: Notsosecure
➖Pub Date: 2017

تست نفوذ برنامه های اندروید با استفاده از Frida .

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #728 1.16K
📗Writing Exploits for Win32 Systems from Scratch
Introduction
➖By: nccgroup
➖Pub Date: 2016

آموزش Exploit در سیستم های 32 بیتی از ابتدا، عنوان مقاله ای است که برای شما در نظر گرفتم از وب سایت nccgroup .

در این مقاله چندین متد با استفاده از برنامه های زیر بررسی میشوند.

🔸Immunity Debugger
🔸Mona.py
🔸Notepad++
🔸Metasploit Framework

🌐 Website

Telegram Channel : @securebyte

Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →