TGViewer
Channel Public Channel
کانال بایت امن

کانال بایت امن

@securebyte

برگزاری دوره های آموزش برنامه نویسی و امنیت نرم افزار.

https://dword.ir
@YMahmoudnia
Subscribers
4.94K
Photos
486
Videos
55
Links
687

Showing posts older than #1985 · Back to latest

Older Posts 20 shown
Post #1982 9.53K
ویدیو ی دموی جلسه 75 از "دوره برنامه نویسی تهاجمی مختص به تیم قرمز"

در این ویدیو، به صورت قدم به قدم وارد دنیای ساختار های داخلی ویندوز شدیم و بررسی کردیم که چگونه می‌توان بدون وابستگی به API های معمول، به لیست ماژول‌ های لود شده در یک پروسه دسترسی پیدا کرد. این تکنیک نه‌ تنها در توسعه ابزارهای سطح پایین یا امنیتی بسیار کاربردی است، بلکه در موقعیت‌هایی که نیاز به پنهان‌ کاری، تحلیل عمیق، یا بای‌پس کردن ابزار های امنیتی داریم، اهمیت ویژه‌ ای پیدا می‌کند.

⬅️ بررسی گام‌ به‌ گام دسترسی به لیست ماژول‌ ها از طریق ساختار PEB
⬅️ آشنایی دقیق با ساختارهای PEB_LDR_DATA، LDR_DATA_TABLE_ENTRY و LIST_ENTRY
⬅️ درک دقیق از مفهوم لیست پیوندی دو طرفه (Doubly-Linked List) و اهمیت آن در لیست‌ کردن ماژول‌ ها
⬅️ نکات مهم و حساس هنگام پیمایش لیست ماژول‌ها از طریق PEB، بدون استفاده از API های کلاسیک مثل EnumProcessModules - GetModuleHandle - LoadLibrary و GetProcAddress

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 19
  • ❤ 5
  • 👍 1
Post #1981 2.3K

Forwarded from OS Internals (Abolfazl Kazemi)

ساعتی با حافظه‌ی مجازی در لینوکس

یکی از کارهایی که سیستم‌های عامل از جمله لینوکس انجام می‌دهند مدیریت حافظه و ایجاد یک لایه‌ی Abstraction برای پروسه‌هاست که به کمک آن هر پروسه‌ای تصور می‌کند کل حافظه‌ی موجود در سیستم، معمولا ۳ گیگ در مدل ۳۲بیتی و ۱۲۸ترابایت در مدل ۶۴بیتی، را در اختیار داشته و از اینکه واقعا چه مقداری حافظه در سیستم موجود بوده و داده بر روی RAM یا Disk ذخیره می‌شود اطلاعی نخواهد داشت.

دریافت حافظه از سیستم‌عامل و نگاشت آن در فضای آدرس دهی پروسه‌ها نیز در واحدهایی به اسم Page و به کمک فراخوانی سیستمی mmap انجام می‌شود که پیش‌فرض مقدار 4KB داشته و از یک Page Table برای مشخص کردن اینکه چه فضایی از پروسه در کجای RAM/Disk قرار گرفته است استفاده می‌شود.

در این ویدئو مفاهیم مربوط به آدرس‌دهی مجازی Virtual Addressing در لینوکس و بخش‌هایی که در آن دخیل بوده شرح داده شده و به کمک چند نمونه کد مفاهیم تست می‌شوند.

برخی از مواردی که در مورد آن‌ها صحبت می‌کنم به شرح زیر است:
• مقدمه‌ای بر حافظه مجازی و دلیل استفاده از Virtual Addressing
• نحوه نگاشت Page و Frame
• مفهوم Page Table و نقش آن در نگاشت آدرس‌ها
• بررسی فایل proc/iomem/ و نحوه نگاشت حافظه در RAM
• تفاوت Page Fault‌های Major و Minor و نحوه مدیریت آن‌ها
• آشنایی با Zone‌های حافظه در لینوکس
• معرفی Slab Allocator و مفهوم کش‌های حافظه
• مقایسه روش‌های تخصیص حافظه در کرنل kmalloc vs vmalloc
• بررسی اطلاعات در حافظه‌ مجازی و RAM به کمک Qemu

لینک ویدئو در یوتیوب:
https://youtu.be/2bjuqRLFaHc
لینک ویدئو در آپارات:
https://aparat.com/v/xqj64rn

#ShortLinuxInternals #linux #internals #VirtualMemory #MemoryManagement #KernelProgramming #PageTable #PageFault #SlabAllocator #kmalloc #vmalloc #SystemProgramming #EmbeddedLinux
YouTube Virtual Memory in Linux یکی از کارهایی که سیستم‌های عامل از جمله لینوکس انجام می‌دهند مدیریت حافظه و ایجاد یک لایه‌ی Abstraction برای پروسه‌هاست که به کمک آن هر پروسه‌ای تصور می‌کند کل حافظه‌ی موجود در سیستم، معمولا ۳ گیگ در مدل ۳۲بیتی و ۱۲۸ترابایت در مدل ۶۴بیتی، را در اختیار داشته…
  • ❤ 16
  • 👍 5
Post #1980 8.39K
#DEMO #OFEN

در این ویدیو، که دموی درس ۶۸ از فصل دوم "دوره‌ی برنامه‌نویسی تهاجمی است"، در بخش اول به کدنویسی روش‌های مختلف شناسایی نمونه‌ی جدید (Instance) از یک برنامه پرداختیم. سپس در بخش دوم، با مهندسی معکوس نرم‌افزار OBS Studio بررسی کردیم که این برنامه از چه مکانیزمی برای شناسایی اجرای نمونه‌های (Instance) جدید استفاده می‌کند و در ادامه، همان روش را در پروژه‌ی خودمان پیاده‌سازی کردیم.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 16
  • ❤ 4
  • 👍 2
  • 🎉 1
Post #1978 2.91K
فرصت ثبت‌نام در دوره های آکادمی DWORD با قیمت‌های قبلی

شهریه‌ دوره‌ها در وبسایت به‌روزرسانی شده و افزایش قیمت اعمال شده،
اما تا ۱۵ اردیبهشت ( روز شیراز ) این امکان وجود داره که با نرخ‌های قبلی ثبت‌نام خودتون رو نهایی کنید.

این فرصت محدوده، پس اگه قصد شرکت در دوره‌ها رو دارید، پیشنهاد می‌کنیم همین حالا اقدام کنید.

🖥دوره برنامه نویسی تهاجمی مختص به تیم های قرمز
⚜️سطح متوسط و پیشرفته
📊شهریه دوره | 15.000.000

🖥دوره زبان برنامه نویسی C در ویندوز و لینوکس
⚜️سطح مقدماتی و متوسط
📊شهریه دوره | 6.000.000 - 4.000.000

🖥دوره مهندسی معکوس نرم افزار
⚜️سطح : مقدماتی و متوسط
📊شهریه دوره | 7.000.000 - 5.000.000

🖥دوره زبان برنامه نویسی اسمبلی ویندوز و لینوکس
⚜️سطح مقدماتی و متوسط
📊شهریه دوره | 5.000.000 - 4.000.000

🔗 امکان پرداخت شهریه در دو قسط
🔗 به همراه پشتیبانی تخصصی و گروه‌های پرسش و پاسخ

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 18
  • 🤩 3
  • 🔥 1
Post #1977 3.35K
با شروع سال نو، فرصتی تازه برای رشد، پیشرفت و دستیابی به رویاهایمان فراهم شده است.

از طرف خودم و تیم بایت امن، آغاز سال ۱۴۰۴ را به شما تبریک می‌گوییم.

امیدواریم این سال برای شما سرشار از موفقیت، سلامتی و شادی باشد. به امید روزهایی که امنیت، آرامش و پیشرفت همراه همیشگی‌تان باشد.

❤️ سال نو مبارک! ❤️
  • ❤ 34
  • 👍 3
  • 🔥 1
Post #1968 3.6K
#Article #Exploiting #Kernel

⚜️Introduction to Windows Kernel Exploitation

مجموعه مقالات آموزشی Windows Kernel Exploitation تا این لحظه در ۹ قسمت آماده شده است. در این پست‌ها، نویسنده ابتدا روی Windows 7 (x86) و Windows 10 (x64) تمرکز خواهد داشت و در نهایت به Windows 11 (x64) خواهد رسید.

0x00 - Introduction to Windows Kernel Exploitation
0x01 - Killing Windows Kernel Mitigations
0x02 - Introduction to Windows Kernel Use After Frees (UaFs)
0x03 - Approaching the Modern Windows Kernel Heap
0x04 - Introduction to Windows Kernel Write What Where Vulnerabilities
0x05 - Introduction to Windows Kernel Type Confusion Vulnerabilities
0x06 - Approaching Modern Windows Kernel Type Confusions
0x07 - Introduction to Windows Kernel Race Conditions
0x08 - Race Conditions Moderno Del Windows Kernel
0x09 - Return of the Windows Kernel Stack Overflow

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 21
  • ❤ 5
  • 👍 4
  • 🤩 1
Post #1967 2.56K

Forwarded from OS Internals (Abolfazl Kazemi)

مروری بر پروسه‌های کرنلی لینوکس

در لینوکس برخی از پروسه‌ها بخش user space‌ نداشته و کامل در دل کرنل اجرا می‌شوند. این پروسه‌ها در اجرای کارهای مختلف به سیستم‌عامل کمک کرده و به صورت background کارهایی که نیاز است انجام شوند که لینوکس بتواند سرویس‌دهی موارد مختلف را انجام دهد مدیریت می‌کنند. در این پست و ویدئو برخی از این پروسه‌ها معرفی شده و کاربردهای مختلف آن‌ها شرح داده می‌شود.

اولین پروسه (نخ) کرنلی لینوکس kthreadd است که وظیفه‌ی ایجاد یک interface برای ایجاد و مدیریت پروسه‌های کرنلی در لینوکس را داشته و همیشه با PID‌ برابر ۲ اجرا می‌شود. در کد این نخ یک حلقه‌ی بی‌نهایت وجود دارد که از لیستی به اسم kthread_create_list اطلاعات پروسه‌ی کرنلی که قرار است ایجاد شود را برداشته و آنرا ایجاد می‌کند. تمامی پروسه‌های کرنلی لینوکس از اینجا به بعد فرزندان kthreadd خواهند بود.

پروسه‌ی بعدی که معرفی می‌کنیم migration است. از پروسه‌ی کرنلی migration به تعداد coreهای cpu خواهیم داشت و وظیفه‌ی آن مدیریت پروسه‌هایی است که بر روی یک core اجرا می‌شوند و در صورت زیاد بودن بار بر روی یک core یک پروسه را از روی run_queue یک core بر داشته و بر روی run_queue یک core دیگر قرار می‌دهد.

پروسه‌ی دیگری که در ویدئو در مورد آن صحبت شده است kcompactd است که وظیفه‌ی آن جلوگیری از ایجاد fragmentation‌ در حافظه و کمک به کنارهم قرار گرفتن pageهای مرتبط در حافظه است.

یک پروسه‌ی جالب دیگر oom_reaper است که در صورتیکه سیستم‌عامل با کمبود حافظه مواجه شود دست به کار شده و با kill کردن یک پروسه فضای لازم را برای کار مابقی پروسه‌ها فراهم می‌کند.

در ویدئو در مورد پروسه‌های بیشتری صحبت شده است که می‌توانید با مشاهده‌ی آن از این پروسه‌ها اطلاع پیدا کنید.

لینک ویدئو در یوتیوب:
https://youtu.be/PsZ5GZhzvqE
لینک ویدئو در آپارات:
https://aparat.com/v/obt29c7

پ.ن ۱:‌ برای اطلاع از جزئیات پروسه‌های ابتدایی لینوکس پست زیر را مشاهده کنید:
https://t.me/OxAA55/133

پ.ن ۲: برای اطلاع از جزئیات پروسه و نخ در لینوکس پست زیر را مشاهده کنید:
https://t.me/OxAA55/124

#ShortLinuxInternals #linux #internals #programming #kernel #memory #threads #processes #kernel_threads
آپارات - سرویس اشتراک ویدیو Going over Linux Kernel Threads در لینوکس برخی از پروسه‌ها بخش user space‌ نداشته و کامل در دل کرنل اجرا می‌شوند. این پروسه‌ها در اجرای کارهای مختلف به سیستم‌عامل کمک کرده و به صورت background کارهایی که نیاز است انجام شوند که لینوکس بتواند سرویس‌دهی موارد مختلف را انجام دهد مدیریت می‌کنند.…
  • 🔥 16
  • ❤ 3
Post #1966 3.67K
#Article #ReverseEngineering

⚜️Introducing TSforge: The Ultimate Activation Exploit

بررسی تکنیکال اکسپلویت TSforge

حدود 20 سال از معرفی سیستم حفاظت از کپی ویندوز (Software Protection Platform - SPP) می‌گذرد. این سیستم از زمان ویندوز ویستا به‌عنوان مکانیزم اصلی فعال‌سازی استفاده شده است.

در طی این مدت روش های متعددی برای دور زدن SSP معرفی شد مثل :
▪️ریست تایمر دوره آزمایشی
▪️شبیه‌سازی سرورهای KMS
▪️هک کردن Bootloader

بیشتر این روش ها به صورت مستقیم SPP را تحت تاثیر قرار نمیداد اما برای اولین بار، اکسپلویتی به نام TSforge معرفی شده که مستقیماً به SPP حمله می‌کند.

از مهمترین ویژگی های TSforge می توان به موارد زیر اشاره کرد :

▪️ فعال‌سازی تمام نسخه‌های ویندوز از ویندوز 7 به بعد
▪️ فعال‌سازی تمام افزونه‌های ویندوز و نسخه‌های آفیس از 2013 به بعد
▪️ پیچیده‌ترین و گسترده‌ترین اکسپلویت ساخته‌شده توسط تیم MAS

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 21
  • 👍 7
  • 🤩 1
Post #1962 10.5K
#DWORD #Offensive

⚜️تو دوره برنامه‌ نویسی تهاجمی، هر جلسه ممکنه یه پروژه داشته باشه که دانشجوها باید انجام بدن، اما انتهای هر فصل یه سری پروژه فاینال داریم که چالشی تر و سخت‌ تر هستند. این پروژه‌ها نیاز به تحقیق و جستجو دارن و قطعاً سوالاتی پیش میاد که دانشجو باید از مدرس بپرسه تا مرحله‌ به‌ مرحله جلو بره.

🖥ویدیویی که می‌بینید یه بخش از نحوه تعریف پروژه‌ها و مشخص کردن وظایف دانشجوها برای انجامشونه و فقط همین یه بار پابلیک میشه.

❕هدف این دوره اینه که یاد بگیرید ابزارهای خودتون رو بنویسید. برای این کار، وارد دنیای برنامه‌نویسی سیستمی، کرنل، مفاهیم اینترنالز و رد تیم می‌شید. در کنارش، کلی موضوع کاربردی مطرح می‌کنیم که در نهایت باعث میشه تسلط پیدا کنید روی مباحث رد تیم و ابزار نویسی.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 18
  • 👍 4
  • ❤ 3
  • 😁 2
  • 🎉 1
Post #1960 3.15K
#Article #Security

⚜️Process Hollowing on Windows 11 24H2

بررسی مشکلات تکنیک Process Hollowing در ویندوز 11 (نسخه 24H2)

تکنیک Process Hollowing که با نام RunPE نیز شناخته می‌شود، یکی از قدیمی‌ترین و پر کاربردترین روش‌های جعل پروسس است. این تکنیک به شما این امکان را می‌دهد که یک فایل اجرایی مخرب را در پوشش یک پروسس سالم اجرا کنید.

مشکلی که باعث اختلال در اجرای تکنیک Process Hollowing (RunPE) روی ویندوز 11 (نسخه 24H2) شده است، از تغییراتی ناشی می‌شود که در Windows Loader اعمال شده است.

با این حال، برخلاف تصورات برخی از افراد، این مشکل به دلیل فعال شدن Control Flow Guard (CFG) نیست. در واقع، دلیل این مسئله بسیار ساده‌تر از آن چیزی است که تصور می‌شود.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 17
  • 👍 3
  • 🔥 2
  • 😁 1
Post #1959 10.2K
#Article #Hardware #ReverseEngineering

⚜️Mouse Adventures Series

اگر به هک سخت‌افزار علاقه دارید، این مجموعه مقالات که در 8 بخش ارائه شده، دید بسیار خوبی به شما می‌دهد.

در این مقالات، نویسنده با مهندسی معکوس موس گیمینگ Tecknet Hypertrak، تلاش می‌کند ابزار اختصاصی ویندوزی آن را کنار بگذارد و یک ابزار کراس‌ پلتفرم برای تنظیمات ماوس ایجاد کند.

در این مسیر، نکاتی درباره نحوه‌ی ارتباط نرم‌افزار با سخت‌افزار و حتی اطلاعات کمیابی درباره ایجاد ماژول پردازشگر در IDA آموزش داده می‌شود.

Introduction
Extracting the Firmware
Writing a Disassembler
Writing a custom tool
Dumping and Parsing the USB Descriptors
Enabling the Bootloader
Writing an IDA Processor Module
Dissecting the USB Code and Unbricking the Mouse


🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 18
  • ❤ 3
  • 👍 1
Post #1958 2.52K
#Article #Programming

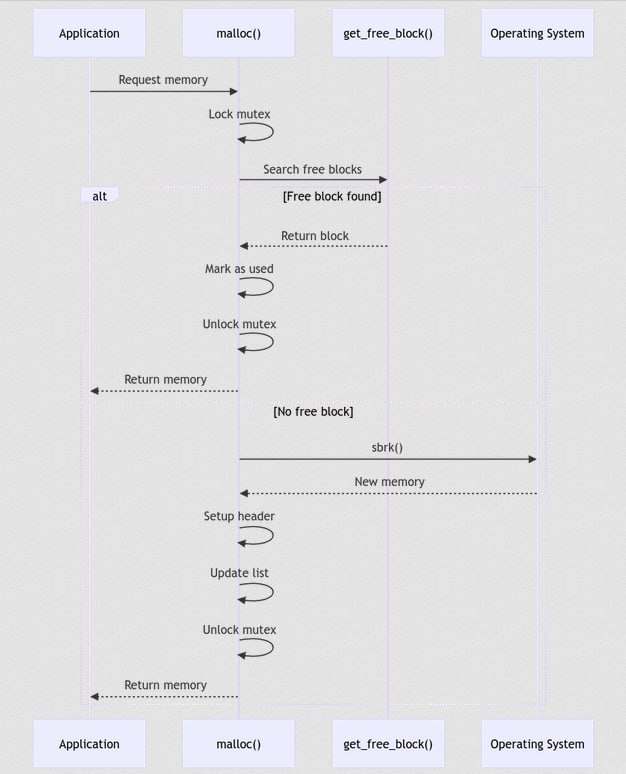
⚜️Everything About Memory Allocators: Write A Simple Memory Allocator

اختصاص حافظه یکی از مفاهیم اساسی در برنامه‌نویسی سیستم است که هر توسعه‌ دهنده‌ای باید با آن آشنا باشد. این مقاله به بررسی دقیق پیاده‌سازی یک تخصیص‌ دهنده حافظه ساده در زبان C و در سیستم عامل لینوکس می‌پردازد و توابعی مانند malloc()، free()، calloc() و realloc() را توضیح می‌دهد.

اگر چه این پیاده‌سازی به پیچیدگی تخصیص‌ دهنده‌های حرفه‌ای مانند ptmalloc یا jemalloc نخواهد بود، اما مفاهیم اصلی را به شما آموزش خواهد داد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 22
  • 👍 3
  • 🎉 1
Post #1957 2.43K
#Article #GameHacking

⚜️Reverse Engineering Call Of Duty Anti-Cheat

در این مقاله، با دیدی تخصصی به بررسی سیستم ضد تقلب Treyarch (TAC) در بازی Black Ops Cold War پرداخته شده است. برخلاف نسخه‌های جدیدتری مثل Modern Warfare (2019)، این بازی فاقد بخش kernel-mode از Ricochet است و عمده عملیات ضد تقلب آن در سطح کاربری (User-Mode) انجام می‌شود. نویسنده در کنار تحلیل TAC، به ارائه توضیحاتی از نحوه محافظت بازی و کد آن نیز می‌پردازد.

یکی از ابزارهای کلیدی مورد بررسی در این مقاله، Arxan که یک ابزار قدرتمند مبهم‌سازی و محافظت از کد که از نسخه‌های بعد از Black Ops 3 در سری Call of Duty استفاده شده است. این ابزار با ارائه قابلیت‌هایی پیچیده، فرآیند مهندسی معکوس و دور زدن سیستم را به شدت دشوار می‌سازد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 21
  • 👍 4
  • 🔥 1
Post #1956 2.45K
#Tools #PE

⚜️A robust Windows Process Executable Packer and Launcher implementation written in Rust for Windows x64 systems.

در این ریپازیتوری، نمونه‌ای از یک پکر ویندوزی به زبان برنامه‌نویسی Rust ارائه شده است. اگر به مباحث مرتبط با ساختار PE (Portable Executable) و همچنین طراحی و پیاده‌سازی پکر یا پروتکتور علاقه‌مند هستید، می‌توانید این سورس را بررسی کرده و از آن به‌عنوان مرجع یا الگو استفاده کنید.

از ویژگی‌های این پکر می‌توان به پشتیبانی از x64، تکنیک‌های ضد دیباگ، الگوریتم‌های رمزنگاری پیشرفته، سوءاستفاده از VEH جهت دستکاری PageGuard، بهره‌گیری از تکنیک ROP برای دستکاری RIP و ... اشاره کرد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 23
  • 👍 3
  • 🔥 3
Post #1955 2.49K
#Source #Security

⚜️Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM Detect package.

اگر برنامه‌نویس زبان برنامه‌نویسی Go هستید، در این ریپازیتوری تکنیک های مرتبط با شناسایی و دفاع در برابر انواع ابزارهای دیباگ و محیط‌های مجازی‌ سازی برای شما قرار داده شده است.

برای راه اندازی کافی هست فایل install.bat را در ویندوز اجرا کنید.

11 متد جهت شناسایی محیط های مجازی
9 متد جهت شناسایی محیط های دیباگر


🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 21
  • 👍 3
  • 🔥 3
Post #1954 3.75K
#Website #ReverseEngineering

اگر به چالش‌های مهندسی معکوس علاقه‌مند هستید، وب‌سایت CrackMy.App که در سال 2024 راه‌اندازی شده است، پلتفرمی ایمن برای تمرین این مهارت‌ها و به اشتراک‌گذاری دانش در اختیار شما قرار می‌دهد. در این وب‌سایت، چالش‌هایی همراه با روش حل آنها از درجه سختی آسان تا حرفه‌ای ارائه شده است.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 33
  • 👍 5
  • 🔥 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →