TGViewer
کانال بایت امن کانال بایت امن @securebyte · 4.95K subscribers
Post #2041 6.82K
#Tools #EDR

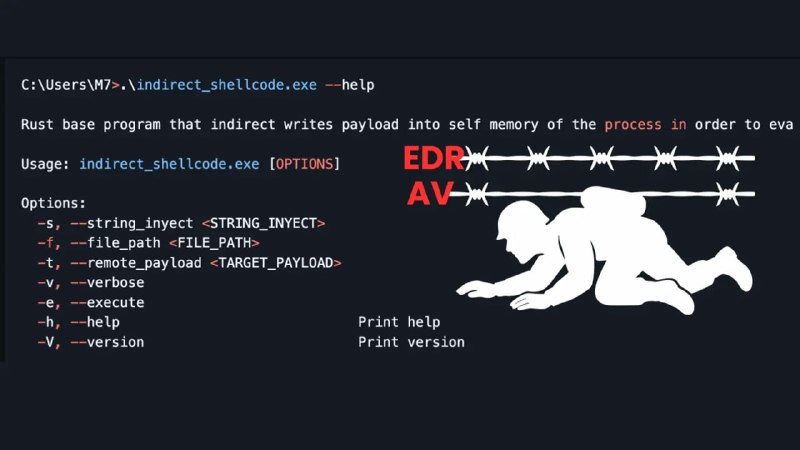
اخیرا ابزاری جدید که با زبان Rust توسعه داده شده، توجه زیادی جلب کرده چون یک رفتار کمتر‌ شناخته‌شده در Windows API را هدف قرار می‌دهد و نشان می‌دهد که چطور بعضی مکانیزم‌های EDR ممکن است از زاویه‌هایی دور زده شوند که کمتر به آن‌ها پرداخته شده است.

این ابزار که با نام Indirect-Shellcode-Executor معرفی شده، به جای استفاده از توابع رایج و قابل‌ردیابی، از قابلیت‌های ReadProcessMemory بهره می‌گیرد. تابعی که در ظاهر تنها برای خواندن حافظه یک پردازش طراحی شده، اما پارامترهای آن از جمله خروجی lpNumberOfBytesRead می‌تواند در سناریوهای پژوهشی مورد توجه قرار بگیرد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 20
  • 👍 3
  • 🔥 2
More from @securebyte
  1. Oct 4, 2026کانال بایت امن pinned a photo
  2. Oct 4, 2026🏷 بعد از دو سال، دوره‌های آنلاین آکادمی DWORD برمی‌گردند! بالاخره تصمیم گرفتم بعد از حدود…
  3. Oct 1, 2026#DWORD تو سایت آکادمی، ما دو تا دوره رایگان هم داریم 🖥 اولین دوره: بازنویسی کد با رویکرد…
  4. Oct 1, 2026خبر خوب برای دانشجویان آکادمی DWORD بنا به درخواست شما، امکان خرید اقساطی دوره‌های آفلاین…
  5. Sep 30, 2026#Exploiting #Linux 🔹 مجموعه آموزش Binary Exploitation از پایه تا پیشرفته یک مجموعه آموزشی…
  6. Sep 30, 2026#Malware #EDR 🔹 آشنایی با P/Invoke و NTAPI در ویندوز برنامه‌های ویندوز معمولا از APIهای س…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →