
#Article #ReverseEngineering #Hooking
Windows API Hooking and DLL Injection
This article is devoted to an approach for setting up local Windows hooks in C/C++ using native API calls.
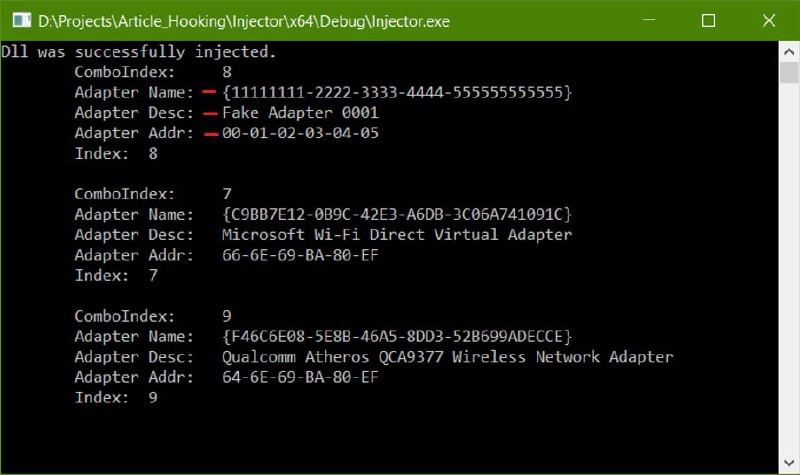
در این مقاله با استفاده از NtHookEngine به پیاده سازی یک Local Hook پرداخته می شود که از ابتدا با نوشتن DLL و Injector نام و مک آدرس کارت شبکه را به صورت جعلی تغییر میدهد.
🌐 Article Link
Telegram Channel : @securebyte
Our Public Group : https://t.me/joinchat/8IAKs9HaoGU2NmE0
_
Post #1563
1.53K
- 👍 6