TGViewer
Channel Public Channel
Security Analysis

Security Analysis

@securation

- Offensive Security (Red Teaming / PenTesting)
-AI Security
- BlueTeam (OperationSec, TreatHunting, DFIR)
- Reverse Engineering / Malware Analysis
- Web Security
- Cryptography
- Steganography
- Forensics
@DrPwner
Subscribers
12.6K
Photos
369
Videos
54
Links
931

Showing posts older than #1106 · Back to latest

Older Posts 19 shown
Post #1100 2.45K
⭕️ SysWhispers Shellcode Loader

- Compiles raw shellcode and compile a C++ stub
that has been integrated with SysWhispers in order to bypass AV/EDR.
The included python builder will work on any Linux system that has Mingw-w64 installed.
- 5 different ways to execute your shellcode

https://github.com/icyguider/Shhhloader
#loader #bypass #av #edr #windows #shellcode
@securation
GitHub GitHub - icyguider/Shhhloader: Syscall Shellcode Loader (Work in Progress) Syscall Shellcode Loader (Work in Progress). Contribute to icyguider/Shhhloader development by creating an account on GitHub.
Post #1092 2.41K
⭕️ NTLMRelay2Self

Escalate privileges locally by forcing the system you landed initial access on to reflectively authenticate over HTTP to itself and forward the received connection to an HTTP listener (ntlmrelayx) configured to relay to DC servers over LDAP/LDAPs for either setting shadow credentials or configuring RBCD.

https://github.com/med0x2e/NTLMRelay2Self
#privesc #relay #webdav #lpe
@securation
GitHub GitHub - med0x2e/NTLMRelay2Self: An other No-Fix LPE, NTLMRelay2Self over HTTP (Webdav). An other No-Fix LPE, NTLMRelay2Self over HTTP (Webdav). - med0x2e/NTLMRelay2Self
Post #1091 3.95K
⭕️ آنالیز فایل APK ساخته شده با ابزار MSFVenom (از فریم‌ورک Metasploit)
- راه‌اندازی آزمایشگاه و ساخت Payload
- تحلیل ایستا با استفاده از Jadx
- تحلیل داینامیک با استفاده از Frida و آنالیز مموری
https://kousha1999.github.io/posts/2022/msfvenom-android-malware-analysis
#malware #android
@securation
Kousha Zanjani (INVOXES) Blog Analyzing MSFVenom Android Payload (Malware) MSFVenom is a versatile and widely used tool for generating payloads and shellcodes as part of the Metasploit Framework. It allows users to create customized payloads for various platforms, including Android, for penetration testing purposes. I want to analyze…
Post #1087 2.97K
⭕️منبع خوبیه برای مبتدی هایی که میخوان روی لینوکس کار کنند .

از معماری های مختلف تسک های مختلفی آورده که میتونید اکسپلویت نویسی رو از اینجا شروع کنید.

https://github.com/xairy/easy-linux-pwn
#linux #pwn
@securation
GitHub GitHub - xairy/easy-linux-pwn: A set of Linux binary exploitation tasks for beginners on various architectures A set of Linux binary exploitation tasks for beginners on various architectures - xairy/easy-linux-pwn
Post #1086 2.35K
⭕️ فروش هروئین در فروشگاه آلفا بی در ایران !
+ فقط ساعت سفارش رو :))
#blackmarket #heroine
@securation
Post #1078 5.13K
⭕️ هر روزه شاهد رشد تعداد بدافزارهای اندرویدی زیادی هستیم. با توجه به همه‌گیر شدن سیستم‌عامل اندروید، هکرها توجه خودشون رو به این تکنولوژی معطوف کرده‌اند. در این بلاگ پست ،کوشا یک بدافزار خیلی ساده اندرویدی که هدفش سرقت حساب والت Trust (بایننس) هست رو آنالیز کرده. در این بدافزار، توسعه‌دهنده از یک تکنیک فیشینگ (Clock and Dagger) برای فعال‌سازی سرویس Accessibility استفاده نموده، و سپس در بکگراند اقدام به ارتباط با اپلیکیشن والت Trust می‌کند و به صورت مخفیانه در بکگراند بر روی دکمه‌ها کلیک می‌کند و اقدام به سرقت اطلاعات می‌کند. همچنین بدافزار از تلگرام به عنوان C2 استفاده می‌کند.

https://kousha1999.github.io/posts/2022/Android-Trust-Wallet-Stealer-Malware-Analysis
#malware #android #wallet
@securation
Post #1073 3.05K
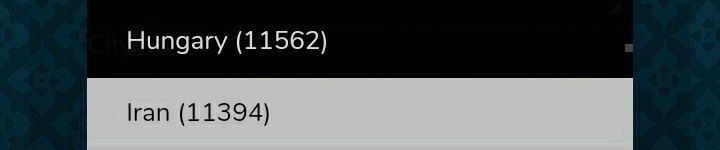
⭕️ ایران بهشت هکرهای زیرزمینی!
براساس بررسی ها از بازار زیرزمینی genesis نشون میده تعداد دیوایس های آلوده به بات نت در ایران وفروش اعتبار نامه های اون ها در بازار genesis خیلی بیشتر از کشور های دیگه هست.

--+ وضعیت دیوایس های آلوده به استیلر به خصوص رد لاین در RussianMarket رو مشاهده میکنید.

⭕️عدم آشنایی و سواد سایبری باعث شده تعداد دستگاهای آلوده به بات نت در ایران بیشتر از کشور های دیگه باشه.

تهدیدات : این اطلاعات توسط باج افزارها خریداری و استفاده میشه و خسارت بدی برای کشور در پی دارد.

#BOTNET #russianmarket
@securation
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →