TGViewer
Channel Public Channel
Security Analysis

Security Analysis

@securation

- Offensive Security (Red Teaming / PenTesting)
-AI Security
- BlueTeam (OperationSec, TreatHunting, DFIR)
- Reverse Engineering / Malware Analysis
- Web Security
- Cryptography
- Steganography
- Forensics
@DrPwner
Subscribers
12.6K
Photos
369
Videos
54
Links
932

Showing posts older than #1039 · Back to latest

Older Posts 20 shown
Post #1031 2.72K
⭕️ بایپس فانکشن های escapeshellarg و escapeshellcmd تو PHP که برای امن سازی ورودی پاس داده شده به شل استفاده میشن با استفاده از تکنیک Argument Injection

++این تکنیک تو RCE pfsense هم استفاده شده بود لینک مطلب اگر نخوندید
https://github.com/kacperszurek/exploits/blob/master/GitList/exploit-bypass-php-escapeshellarg-escapeshellcmd.md
#web #bugbounty #escapshell
@securation
Telegram Security Analysis تحلیل آسیب پذیری جدید RCE که روی PFsense کشف شده https://www.shielder.it/advisories/pfsense-remote-command-execution/ #pfsense #rce @securation
Post #1029 2.36K
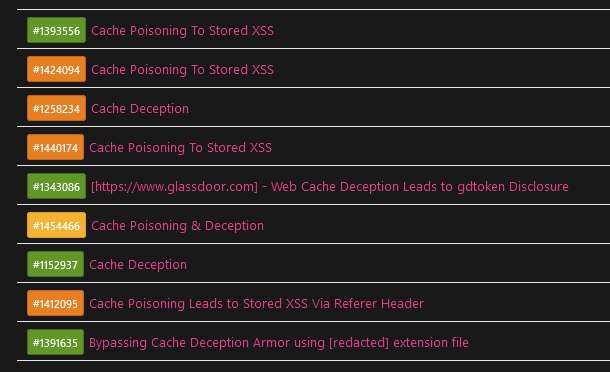
⭕️ کش کردن یه URL از طریق اضافه کردن extension هایی که کش میشن ( فایل های استاتیک ) مثل js و css و ..

https://infosecwriteups.com/how-i-made-16-500-hacking-cdn-caching-servers-part-2-4995ece4c6e6

-- اجرای DOS از طریق Web Cache Poisoning با استفاده از X-Forwarded-Scheme

https://infosecwriteups.com/how-i-made-16-500-hacking-cdn-caching-servers-part-3-91f9d836e046
#web #bugbounty
@securation
Medium How I Made $16,500 Hacking CDN Caching Servers — Part 2 @bxmbn
Post #1022 2.19K
⭕️ ویدیو آسیب پذیری جدید لینوکس که سروصدای زیادی کرد و گفتن شبیه آسیب پذیری معروف dirtycow بود که سال ۲۰۱۶ اومده بود :


https://github.com/0xIronGoat/dirty-pipe

https://youtu.be/XGnqP9ulyHE
#linux #LPE
@Securation
GitHub GitHub - 0xIronGoat/dirty-pipe: Implementation of Max Kellermann's exploit for CVE-2022-0847 Implementation of Max Kellermann's exploit for CVE-2022-0847 - 0xIronGoat/dirty-pipe
Post #1020 1.87K
⭕️کاربران اوکراینی از Cloudflare درخواست کردن که سرویس دهی رو به روسیه متوقف کنه تا مانع حملات اونها به خصوص حملات DDOS روی سرویس های روسی نشه.
شرکت Cloudflare هم درخواست رو رد کرده و گفته نه .

https://www.forbes.com/sites/thomasbrewster/2022/03/07/cloudflare-rejects-ukraines-call-to-stop-protecting-russians-from-cyberattacks/?sh=3bf476474adc#ukraine #russia #war #cloudflare #DDOS
@securation
Forbes Ukraine Demanded Cloudflare Stop Protecting Russians From Cyberattacks. Cloudflare Said No Despite calls from Ukrainian government officials, Cloudflare says it’s better that Russians have internet access to get a better idea of what’s really happening in the conflict.
Post #1019 3.25K
⭕️ علاقه مندان به مهندسی معکوس و تحلیل بد افزار میتونند در لینک زیر منابع بروز از کتاب ها و کورس رایگان و همچنین رایت اپ چلنج های مختلفی در حوزه مهندسی معکوس و تحلیل بدافزار در معماری های مختلف x86, x64, 32-bit ARM & 64-bit ARM برای یادگیری استفاده کنند.

https://github.com/mytechnotalent/Reverse-Engineering
#reverse #malware #tools #course #book
@securation
GitHub GitHub - mytechnotalent/Reverse-Engineering: A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit… A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures. - mytechnotalent/Reverse-Engineering
Post #1018 2.01K
⭕️ سامسونگ تایید کرد که هکرها تونستند منابع سورس کد گوشی های سری گلکسی و چند بخش دیگه از این شرکت هک و در اینترنت منتشر شده است.
گروهی هکری LAPSUS چند وقتی هست که به جان سازمان و جاهای مختلفی افتاده و منابع سورس کد اونها رو منتشر کرده. از تهدید به منتشر کردن سورس کد انویدیا بابت اپن سورس کردن این پروژه تا دیتای مهمی از سولوشن های امنیتی و بخشی های مختلف از سامسونگ..


https://www.hackread.com/samsung-data-breach-lapsus-hackers-leak-source-code/
#leak #hacking #sourcecode #samsung
@securation
Hackread Samsung confirms data breach as Lapsus$ hackers leak its source code In total, Lapsus$ hackers have leaked 189 GB worth of sensitive data, while Samsung has confirmed the incident; it claimed that the leak does not involve customers’ or employees’ data.
Post #1016 2.84K
⭕️ پلتفرم و تیم DarkTracer که در زمینه رصد جرائم سایبری در دارک وب فعالیت میکنه اخیرا لیستی رو منتشر کرده که مجرمان در حدود 1,753,658 credential از 49,880 سایت دولتی کشورهای مختلف از طریق بدافزارهای سرقت اطلاعات یا همون Stealer بدست آورده اند.

این اکانت ها می تونند اکانت افراد معمولی یا اکانت کاربران سازمانی باشند.
از این تعداد 10000 تا که بیشترین لیک رو داشتن رو قرار دادند.
در لیست 30 سایت دولتی ایرانی با 2,162 لیک قرار گرفتن.
این سازمانها عبارتند از :
سازمان مالیات ، وزارت کار ، وزارت صنعت و معدن ، سازمان بیمه سلامت ،وزارت بهداشت،وزارت امور خارجه ، گمرک ، سازمان غذا و دارو.

لیست کامل را در لینک زیر میتونید ببینید.

https://docs.google.com/spreadsheets/d/1KC615oNu1GJN4hymAR1Hxe1M46WG_FW4UMmHWbD3y3s/edit#gid=0
#malware #hacking #goverment
@securation
Post #1010 1.82K
Post #1008 1.68K
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →