SMB signing required by default
SMB Sign اکنون بهصورت پیشفرض برای تمام اتصالات ورودی و خروجی SMB در Windows 11 24H2 و تمام اتصالات خروجی در Windows Server 2025 الزامی شده است. قبلاً، Signing فقط در موارد خاصی مانند Share های SYSVOL و NETLOGON الزامی بود.
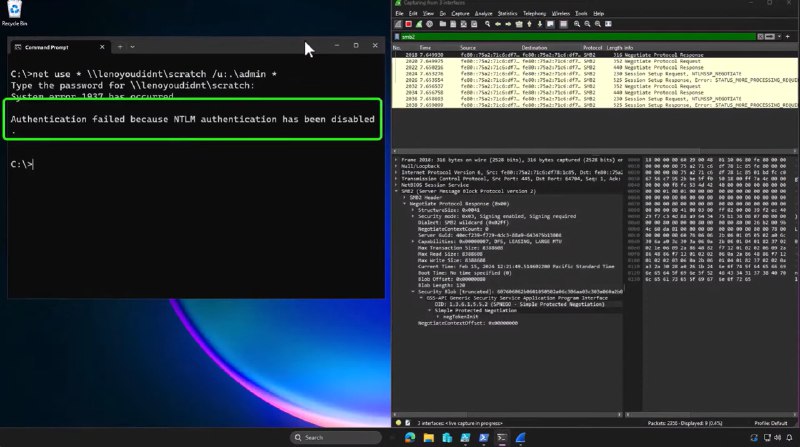
SMB NTLM blocking
اکنون، SMB Client از مسدودسازی احراز هویت NTLM برای اتصالات خروجی از راه دور پشتیبانی میکند. این ویژگی یک بهبود مهم است زیرا خطرات مرتبط با NTLM مانند حملات Brute force، Relay و Pass-the-hash را کاهش میدهد و تضمین میکند که فقط احراز هویت Kerberos، که امنتر است، استفاده شود.
SMB authentication rate limiter
برای مقابله با حملات Brute force، سرویس SMB Server اکنون Rate Limit های ناموفق برای احراز هویت را محدود میکند. با یک تاخیر 2 ثانیهای پیشفرض بین هر تلاش ناموفق، این ویژگی سرعت مهاجمان را به طور قابل توجهی کاهش میدهد و احتمال اینکه از تلاش خود منصرف شوند را افزایش میدهد.
SMB insecure guest auth
در Windows 11 Pro، اتصالات Guest و بازگشت به احراز هویت Guest در SMB بهصورت پیشفرض غیرفعال شده است، که این نسخه را با نسخههای دیگر مانند Enterprise و Education هماهنگ میکند.
SMB over QUIC in Windows Server all editions
SMB بر روی QUIC که قبلاً فقط در نسخه Azure Edition در دسترس بود، اکنون در تمام نسخههای Windows Server 2025 گنجانده شده است. این ویژگی امکان ارتباط امن SMB بر روی شبکههای غیرمطمئن با استفاده از TLS 1.3 را فراهم میکند، که آن را برای کاربران موبایل و راه دور ایدهآل میسازد، بدون نیاز به VPN.
SMB dialect management
SMB client encryption mandate now supported
Remote Mailslots deprecated and disabled
SMB over QUIC client access control
SMB alternative ports
SMB Firewall default port changes
SMB auditing improvments
با ترکیب این ویژگی ها تا حد ممکنه پروتکل SMB امن خواهد شد.
#Hardening #SMB
@securation