
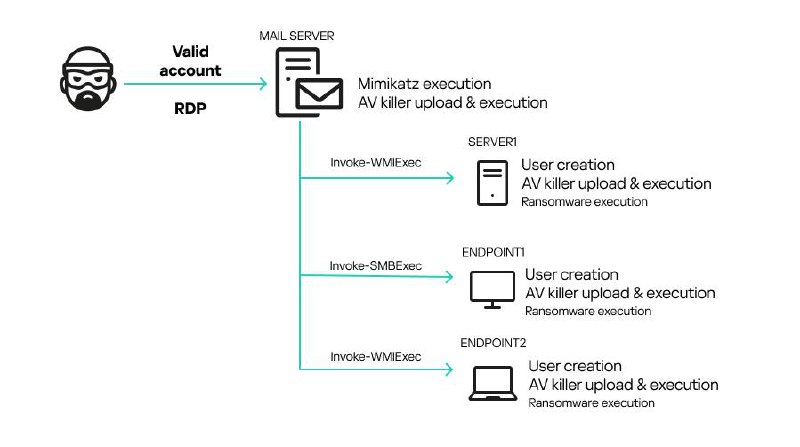


В бразильском IR-кейсе Kaspersky зафиксировал новый AV-киллер, работающий по схеме BYOVD (Bring Your Own Vulnerable Driver).
Атакующие принесли с собой легитимный драйвер ThrottleStop.sys (TechPowerUp, сертификат DigiCert, 2020), чтобы выключить защиту на уровне ядра и спокойно запустить MedusaLocker.
🔅 Цепочка атаки
Первичный доступ — валидные RDP-учётки (SMTP-сервер, подключение из Бельгии).
PrivEsc + Lateral Movement — Mimikatz → Pass-the-Hash (
Invoke-WMIExec.ps1, Invoke-SMBExec.ps1), массовое создание локальных админов (User1, User2...).Деплой артефактов —
ThrottleBlood.sys (уязвимый драйвер) и All.exe (киллер AV) → сначала C:\Users\Administrator\Music, потом на другие хосты в C:\Users\UserN\Pictures.Выключение защиты — через уязвимые IOCTL-коды драйвера (
MmMapIoSpace) малварь модифицирует NtAddAtom и вызывает PsLookupProcessById + PsTerminateProcess для убийства AV.Финал — загрузка и запуск MedusaLocker (
haz8.exe) на уже «раздетых» системах.🐱 Внутренности AV-киллера (All.exe)
Hardcode: список процессов всех топ-вендоров (𝗛𝗮𝗿𝗱𝗰𝗼𝗱𝗲𝗱 𝘃𝗲𝗻𝗱𝗼𝗿 𝗹𝗶𝘀𝘁:
— 𝗠𝗶𝗰𝗿𝗼𝘀𝗼𝗳𝘁 𝗗𝗲𝗳𝗲𝗻𝗱𝗲𝗿 (
MsMpEng.exe, SecurityHealthService.exe, etc.)— 𝗞𝗮𝘀𝗽𝗲𝗿𝘀𝗸𝘆 (
avp.exe, klnagent.exe, etc.)— 𝗕𝗶𝘁𝗗𝗲𝗳𝗲𝗻𝗱𝗲𝗿 (
bdservicehost.exe, BDAvScanner.exe, etc.)— 𝗖𝗿𝗼𝘄𝗱𝗦𝘁𝗿𝗶𝗸𝗲 (
CSFalconService.exe, CSFalconUI.exe)— 𝗘𝗦𝗘𝗧 (
ekrn.exe, egui.exe, etc.)— 𝗦𝘆𝗺𝗮𝗻𝘁𝗲𝗰 / 𝗕𝗿𝗼𝗮𝗱𝗰𝗼𝗺 (
ccSvcHst.exe, SepMasterService.exe, etc.)— 𝗠𝗰𝗔𝗳𝗲𝗲 / 𝗧𝗿𝗲𝗹𝗹𝗶𝘅 (
mfevtps.exe)— 𝗦𝗼𝗽𝗵𝗼𝘀 (
SEDService.exe, SophosHealth.exe, etc.)— 𝗦𝗲𝗻𝘁𝗶𝗻𝗲𝗹𝗢𝗻𝗲 (
SentinelAgent.exe, SentinelServiceHost.exe)— 𝗔𝘃𝗮𝘀𝘁 / 𝗔𝗩𝗚 (
AvastSvc.exe, AVGSvc.exe, etc.)— 𝗤𝘂𝗶𝗰𝗸 𝗛𝗲𝗮𝗹 (
QHPISVR.EXE, SAPISSVC.EXE)— 𝗣𝗮𝗻𝗱𝗮 𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆 (
PSUAService.exe, PSUAMain.exe)).Kernel R/W: получение base address ядра (
NtQuerySystemInformation → SystemModuleInformation), перевод виртуальных адресов в физические (Superfetch technique).Hook: патч
NtAddAtom → shellcode → вызов целевой функции ядра → восстановление оригинального кода.Persistence loop: при перезапуске службы AV — мгновенное повторное убийство.
🌍 География
Атака активна с октября 2024, жертвы: 🇧🇷 Бразилия, 🇷🇺 Россия, 🇧🇾 Беларусь, 🇰🇿 Казахстан, 🇺🇦 Украина.
Уязвимость получила CVE-2025-7771.
📌 Рекомендации
Blocklist уязвимых драйверов (ThrottleStop.sys / ThrottleBlood.sys).
MFA и ограничение RDP-доступа, отключение публикации в интернет.
EDR с самозащитой и контролем загрузки драйверов.
Сегментация сети и whitelisting приложений.
Мониторинг аномалий DeviceIoControl и NtAddAtom.
🔗 https://securelist.com/av-killer-exploiting-throttlestop-sys/117026/
🦔THF