TGViewer
Channel Public Channel
secinfosex

secinfosex

@secinfosex

Это канал об информационной безопасности и инженерии, связанный с чатом @secinfosec
Subscribers
1.1K
Photos
37
Videos
0
Links
36
Recent Posts 20 shown
Post #61 1.9K
🤡 Мероприятие по непониманию Copy.Fail продолжается

Лаборатория Касперского изучает уязвимость, пишет рекомендации.

Смотрим.

-a always,exit -F arch=b64 -S splice -F auid>=1000 -F auid!=4294967295
-a always,exit -F arch=b32 -S splice -F auid>=1000 -F auid!=4294967295

-a always,exit -F arch=b64 -S socket -F a0=38 -F auid>=1000 -F auid!=4294967295
-a always,exit -F arch=b32 -S socket -F a0=38 -F auid>=1000 -F auid!=4294967295

Самое смешное, что это не работает😆.
auid>=1000 -F auid!=4294967295 все ломают!

На типичном повышении привелегий от апача или без логин сессии,
auid>=1000
пропустит www-data (uid=33), пропустит nginx (uid=101), да и auid!=4294967295 пропустит все, запущенное из под systemd, хоть php-fpm. Любой сервис, так как фиксирует только залогиненные сессии.

Разработчики EDR, пишут правила детекта, которые работают только на PoC, запущенном из под логин сессии.

Такой у нас мир ИБ.

🤦🏻https://securelist.ru/tr/copyfail-root-linux/115439/
Post #60 1.72K
🧨 Copy.Fail — больше чем LPE, это рабочий способ скрытого инжекта в процесс в Linux на уязвимых системах.

Свежая CVE-2026-31431 только набирает обороты, не все еще поняли масштаб трагедии.
Тут я хочу показать, почему это не просто LPE, это весьма проблемная история с безопасностью в Линуксе, и нам придется с этим что-то делать.

Исследуя дополнительные свойства этого примитива я обнаружил несколько эффектов, не описанных в оригинальном disclosure:

❗️Copy Fail позволяет модифицировать код уже запущенного процесса — без ptrace и без взаимодействия с процессом. И без execve.

❗️Модификация невидима для inotify, не обновляет mtime файла, невидима для auditd.

Max Kellerman ещё в 2022, раскрывая Dirty Pipe, отметил что page cache write позволяет «inject code into arbitrary processes».
На Copy.Fail это сработало на практике, и заодно обнаружилось, что стандартный Linux detection stack полностью слеп к этому.

PoC в коментах.

Читаем подробнее
👉 https://telegra.ph/CopyFail--bolshe-chem-LPE-05-01
Post #59 2.92K
📝 Случайный фикс CVE-2026-31431 в Debian 6.1 за 6 месяцев до CVE

В сентябре 2025 в 6.1 stable бэкпортировали батч для мелкого бага. Как stable-dep затянулись два коммита David Howells по работе sendpage API:

73d7409cfdad — оборачивает цикл в if (1) { ... } (затычка к следующему патчу)
fb800fa4c1f5sendpage становится wrapper над sendmsg

Третий коммит серии c662b043cdca добавляет zero-copy path в sendmsg для MSG_SPLICE_PAGES. Он не был нужен и не попал в бэкпорт.

Почему это фикс
Без c662b043cdca sendmsg не знает про MSG_SPLICE_PAGES. Временная заглушка if (1 /* TODO check MSG_SPLICE_PAGES */) стала постоянной — sendmsg безусловно аллоцирует новые pages и копирует данные. Page cache pages никогда не попадают в SGL по ссылке. Exploit закрыт.

В mainline if (1) прожил ровно один коммит — следующий сразу заменил его на реальную проверку. Промежуточное же состояние не существовало в рабочем ядре.

В 6.1 stable оно стало постоянным. И именно это незаконченное TODO оказалось рабочей защитой от 9-летней LPE.
Post #57 1.74K
⭕️ CVE-2026-31431. LPE во многих дистрах линукса, с окном в десятилетие, назвали Copy Fail.

С этими вашими ЛЛМ нашли LPE, в интересном месте: в кеше страниц файла в ядре, который можно перезаписать через сокет от непривилегированного клиента.

Эксплуатация тривиальная, стабильная - не нарушается память, нет гонок и прочих сложных условий - перезаписали кеш, выполнили пропатченный в кеше su, получили рута.
Эпоха эксплуатации при обработке примитивов продолжается, не одним pwn2own единым, как говорится.

Эпично.
Хостинги, клауды, контейнеры, да и все, кто строит модель на изоляции пользователя, ловят лютый импакт.

Эксплоит уже на гитхабе.

Подробно:
👉 https://copy.fail/
👉 https://xint.io/blog/copy-fail-linux-distributions
👉 https://github.com/dmitriy-myz/copy-fail-CVE-2026-31431/
Post #54 3.4K
Недавно в чате у нас зашел разговор о Google Rapid Response.
Увы, считаю что GRR можно считать мертвым, это практически заброшенный проект.

Но не расстраиваемся, не все потеряно - разраб GRR Майк Коэн ушел из гугла, нашел фатальный недостаток в GRR, и основал свой проект Velociraptor с палеозоем и цифровыми палеонтологами.

И тут у них действительно получилось!

Это очень рабочая штука, интересно спроектированная и гибкая, местами весьма продуманная (web gui полноценно поддерживает клаву, и это в 2025 году!).

Ребята пилят монолитное приложение на golang, которое может быть и сервером, и клиентом, и умеет многое - и Hunt по агентам, и оффлайн коллектор (да, собрал агента, он тебе проанализировал клиента и сохранил/отправил данные), и EXECVE на клиентах (ссыкотно, но там есть хорошая система ACL и нужно дать пермишн, кстати если кто юзает, то обновитесь до 0.73.4, там CVE-2025-0914, ну бывает🤨).

Остальное читаем в комментах, сюда все не вместилось.
Post #53 2.83K
🚀 Telegram Desktop in Docker + Frida MTProto Logger

Всем привет.
Накидал небольшой проект для запуска Telegram Desktop в Docker-контейнере, и перехвата криптографических буферов с помощью Frida.
Перехватываются функции aesIgeDecryptRaw и CRYPTO_ctr128_encrypt (даны адреса функций для Telegram Desktop версии 5.9.0), что позволяет анализировать бинарные данные до шифрования при отправке и после дешифрования при получении сообщений.
Это поможет вам в анализе взаимодействия, а возможно и в поиске уязвимостей в Telegram

https://github.com/kvakirsanov/docker-telegram-desktop-frida-mtproto-logger
Post #52 5.12K
⭕️ CVE-2024-3094: Бекдор в поставке xz 5.6.0-5.6.1.

Случилось неприятное - с конца февраля в репозитарий разработчика xz - The Tukaani Project - добавили неплохо обфусцированный бекдор, который немного протек в пакеты основных дистрибутивов Linux.

Бекдор нашел Andres Freund, обратив внимание на странное поведение ssh в своем Debian sid дистре, и ошибки в тестах, за что ему большое спасибо.

Сам бекдор затейливый, составной - засунули в git сборку макрос, который при определенных условиях модифицирует $builddir/src/liblzma/Makefile, далее вытаскивает пейлоад частями из нескольких бинарных блобов, подсунутых заранее как архивы для тестов, внедряется в сборку, и в итоге обеспечивает себе старт на скомпрометированной системе.

Бекдора и реверса пока нет, но по предварительным данным он как-то влияет на ssh, позволяя атакующему зайти на ваш хост в обход аутентификации.

Пока подтверждено попадание кода в Debian sid, Fedora 41/Fedora rawhide, Kali, OpenSUSE.

Подробно:
👉 https://www.openwall.com/lists/oss-security/2024/03/29/4
👉 https://boehs.org/node/everything-i-know-about-the-xz-backdoor
Post #50 4.69K
Post #49 4.7K
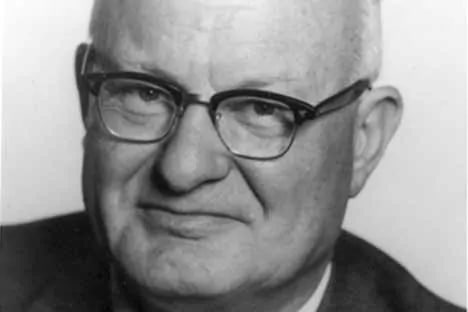
Не про ИБ, но про электрику, инженеров, вклад в историю, и наши ценности.

Недавний разговор со знакомым подтолкнул покопать вопрос - кто придумал УЗО (устройство защитного отключения - защищает вас от удара током практически в каждой современной квартире) и почему безопасным током утечки взяли порог в 30 мА?

Нарыл статью на вики - https://en.wikipedia.org/wiki/Charles_Dalziel

Чарльз Дэлзил изобрел УЗО в 1961 году, проводил эксперименты с током и людьми в Беркли, будучи профессором электротехники и компьютерных наук, был пионером в исследовании воздействия тока на людей и животных, написал книгу, десятки научных работ, по сути спас десятки тысяч жизней своим изобретением, и уже практически забыт - статья в вики почти пустая, не переведена на другие языки, упоминания есть только в специфической литературе.

В такое время живем, моргенштейна помним, инстасамку знаем, а инженеров и профессоров за полвека забываем.
Wikipedia Charles Dalziel American electrical engineer
Post #48 7.72K
⭕️ CVE-2022-26134: Confluence Server and Data Center - Critical severity unauthenticated remote code execution vulnerability 🤦‍♂️

Внезапно подвезли RCE, во всех версиях, без аутентификации и "лишних" торчащих портов в сеть.
Чисто веб, эксплоит уже in the wild, ну как вы любите.

Прячьте свои конфлюенсы.

Подробно:
👉 https://www.volexity.com/blog/2022/06/02/zero-day-exploitation-of-atlassian-confluence/

👉 https://www.rapid7.com/blog/post/2022/06/02/active-exploitation-of-confluence-cve-2022-26134/

👉 https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html
Post #47 6.1K
Тут ребята сделали сканер обфусцированных JavaScript файлов с определением использованных NPM пакетов (с точностью до конкретной версии) с целью поиска известных уязвимостей для известных версий пакетов.

Бета-версию можно здесь:
https://gradejs.com/ (пароль: gradejs)

Бетка сейчас работает только для вебпака. В дальнейшем обещают поддерживать и другие системы сборки.

Проект бесплатный и в опенсорсе: https://github.com/fingerprintjs/gradejs
Post #45 10.2K
Мир продаж превратил тебя в удобную услугу, быстро покупаемую руководителями и ответственными, легким мановением руки переносящим миллионы денег на счета компаний, превративших тебя в это. Оттуда хорошо показывали, где, у кого и сколько покупать, чтоб было хорошо. Так точно!
И всем было хорошо. Вот только тебя там не было.

И тут пришла она. Та, которую нам нельзя называть по имени, но мы понимаем, мы давно привыкли.

И началась правда.

Все существующие меры и софты в 99 % не работают и сработают, так как годами делались не ради безопасности, а ради соответствия бумажкам с формулировками, написанными людьми из дотехнологической эпохи.

Делались ради откатов и покупки предметов роскоши людьми, задействованными в цепочках поставок и требований. Годами.

Устраивались званные мероприятия по продвижению ПО, вывозили тех. директоров и ИБшников на отдых за счет компаний, дарили дорогие подарки за лояльность бренду. Годами.

Техническое качество решений не проходило экспертной оценки, не думало даже прийти в опенсорс и встать лицом к аудиту, достаточно было соответствовать требованию тех, кто требует, и набиванию пуза тех, то платит, но не своими. А что там и как внутри, оно им виднее, головастикам, написали же Полная Безопасность.

Теперь этот карточный домик начнет сыпаться.

Имитация безопасности еще никогда не была так близка к провалу.
Post #44 7.9K
Мир слайдов и презентаций воевал с угрозами там, где-то в нейтральных водах, тут изредко цепляло кого-то где то, но это сам дурак, кто ж в ядре системы с домен-контроллера в интернете в танки шпилит. Идиоты. Кто? Я тоже? Ну у меня же... Но у нас же там надо было... Ну ты откуда знаешь?... Эээх...

Все все понимали.
Понимали что ты есть, где-то, но конкретно у нас тебя давно не видели. Остались где-то фотки, записи со встреч, но настоящую тебя уже никто особо не помнил, вроде была, вроде не была, кто как скажет. Запах был, но вперемешку с колбасой.

Зато у нас теперь программки. Приложения. Сперва неудобные такие, некоторые даже хрюкали, но не долго, а потом научились молчать и похрустывать дисками, а с приходом ссд хруст ушел, и пришло успокоение.
На каждую проблемку нам дали программку. Стало удобно, сидишь себе, работаешь на благо. Штук 5 программок надежным куполом прикрывают тылы, вирусов особо не стало, добрые дяди с голубыми глазами дали нам умиротворение и понимание того, что любую нашу проблему решают они, сами, молча, главное - покупай.
И так у всех.

Продолжение - https://t.me/secinfosex/45
Post #43 7.87K
С последними событиями мы вступили в новую эпоху.

Пришло время говорить. И безопасность, бессердечная ты, мне есть что тебе сказать.

Годами ты была другой.

Одну тебя, продажную, рисовали нам на слайдах шустрые прикольные ребята из богатых компаний, придумывающие страшные цифры для острастки публики прям за 5 минут до выступления. Все громко охали, ахали, пили шампанское, в коридорах - улыбались.

Другую тебя, запретную, показывали нам суровые люди с прописными буквами и бумажными лицами, в требованиях которых было много такого непонятного и даже непонятного в непонятном, в соответствии с нормами и положениями которого читать бы-ы-ы-ы-ы-стро сервера лучше было не включать, а если и включать, то не включать и в соответствии с этим. Так точно!
Непонятно.
Все ахали, охали, в коридорах - мялись. Пили водку, молча. Думали, но на утро отпускало.

Продолжение - https://t.me/secinfosex/44
Post #42 9.62K
⭕️ CVE-2021-4034: pwnkit: Local Privilege Escalation in polkit's pkexec

Внезапно подъехала действительно серьезная проблема повышения привилегий (LPE) до рута практически во всех линукс дистрибутивах, за счет наличия по-умолчанию утилиты pkexec с суидным битом.

Бага с первого коммита аж в мае 2009 года, и ресерчеры Qalys заявляют, что хоть это и повреждение памяти, но эксплуатация уязвимости быстра, надежна, и независима от архитектуры.

Обнаружилось, что при обработке переменной PATH специального вида существуют условия перезаписи за пределы границ envp[0], что дает возможность внедрить какбэ свою особенную LD_PRELOAD прям в суидник.
Просто до жути.

Это и делает CVE-2021-4034 весьма реальной угрозой, связанной с повышением привилегий в Linux.

🧟‍ Эксплоит уже в комментариях.

Быстрый фикс:
🔥chmod 0755 /usr/bin/pkexec

Исправление:
https://gitlab.freedesktop.org/polkit/polkit/-/commit/a2bf5c9c83b6ae46cbd5c779d3055bff81ded683

Подробно:
👉 https://www.openwall.com/lists/oss-security/2022/01/25/11
Post #41 11.5K

Forwarded from Anton Kirsanov

CVE-2021-41773: Apache 2.4.49 Path Traversal

Уязвимость позволяет выйти за пределы директории вебсайта и без проблем считать, ну например, /etc/passwd

К уязвимости привел обычный рефакторинг - разработчики в версии 2.4.49 решили унифицировать простыню с нормализацией пути, и вынесли обработку в отдельную функцию ap_normalize_path.

В реализации с проверкой обработки символа '.' в пути и закрался баг в 571 строке - программист не учел, что в контексте еще не произошел url decode.

В итоге возникла ситуация, когда все проверки на обход каталога через %2e%2e попали в условие, которое не обрабатывалось, и доверенная функция по нормализации пути ap_normalize_path, которая и должна срезать ситуации вроде ../, стала возвращать ненормализованный путь.
Post #40 5.22K
Однорукий пентест - тип атаки, построенной на принципах удачи и максимизации избыточных действий по эксплуатации, без какого-либо учета специфики технологии, с упором на "авось сработает".

Эффективностьматожидание - 1%.
Post #38 11.6K
⭕️ CVE-2020-10713 GRUB2 - BootHole

В GNU GRUB2 обнаружили эпичную уязвимость.

Затрагивает системы с Secure Boot и стандартным CA UEFI CA, все подписанные версии GRUB2.

Уязвимы почти все дистры Linux, куча других embedded операционок и решений вроде Xen, большинство современных операционных систем, сервера и рабочие станции, немало IoT`ов.

Уязвимость как из учебника, переполнение кучи при чтении слишком длинного параметра из grub.cfg.

Проверку на длину конечно же добавили, и на такой случай вызвали макрос fatal_error, и как оказалось fatal_error громко ругается, но не останавливает исполнение кода (а все надеялись), отсюда контроль над памятью.

И это всё за пределами контекста операционной системы, никаких ASLR, DEP и nx mitigation нет, зато есть полный контроль над загрузкой оси. Идеально для буткитов.

Репорт подтолкнул поаудитить код GRUB, и оказалось, что там еще ряд неприятных багов.

👉 https://eclypsium.com/2020/07/29/theres-a-hole-in-the-boot/
Post #37 5.02K
Актуальный сборник различных трюков и техник по пентесту без лишней воды.

☝️https://book.hacktricks.xyz/
Older posts →

About this channel

How can I read @secinfosex without a Telegram account?
TGViewer shows the public web preview Telegram publishes for secinfosex: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does secinfosex have?
secinfosex (@secinfosex) has 1.1K subscribers on Telegram, refreshed roughly every 30 minutes.
Does secinfosex know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →