TGViewer
Channel Public Channel
SecPost

SecPost

@sec_post

Официальный Telegram-канал российского независимого СМИ о кибербезопасности SecPost.ru
Главред @Tim_Root
Редакция editor@secpost.ru
Реклама @annix_ko
Subscribers
2.79K
Photos
692
Videos
11
Links
1.5K

Showing posts older than #884 · Back to latest

Older Posts 20 shown
Post #883 966
🤩🤩🤩🤩: 44% утечек данных в России обходятся без штрафов, но мировые суды могут изменить ситуацию.

🧑‍⚖️ Почти половина утечек персональных данных в России (44% за 2023–2025 годы) не повлекла штрафов для компаний — чаще всего суды ограничивались предупреждениями. Однако с декабря 2025 года дела о нарушениях ПДн перешли от арбитражей к мировым судьям, которые относятся к бизнесу жестче.

❗️Юристы прогнозируют ужесточение практики — особенно после того, как в одном из первых дел штраф был вынесен вопреки статусу СМП, подробнее в материале SecPost😍

—
Подписаться на SecPost в MAX
  • 🔥 6
  • ⚡ 2
Post #881 910
🔗Sorry ransomware атакует веб-серверы через cPanel.

💻 Хакеры научились обходить аутентификацию в cPanel & WHM с помощью CVE-2026-41940. Ошибка обработки сессий позволяет атакующему войти в панель без пароля — и сразу развернуть Linux-шифровальщика Sorry ransomware.

⚠️ Под угрозой около 1,5 млн серверов, в том числе и зарегистрированные в России, подробнее в материале SecPost😍
—
Подписаться на SecPost в MAX
  • ⚡ 6
  • 🤯 4
Post #880 912
☄️ Участник группы Sector16 россиянин Артём Ревенский признал вину во взломе нефтегазовой инфраструктуры пяти стран.

🔒 Ему грозит до 27 лет тюрьмы. Следствие также вменяет обсуждение взрыва в Полтаве за $75 000 и планы по отключению энергосистемы Украины. Подробнее — в материале SecPost 😍

📸: magnific.com | freepik

—
Подписаться на SecPost в MAX
  • 🤯 5
  • 👀 4
  • ⚡ 3
Post #879 985
🤩🤩🤩🤩 «Взять банк»: к каким кибервызовам готовятся финансовые организации в России

🛡В 2025 году «Т-Технологии» спасли от мошенников более 36 млрд рублей клиентских средств, а точность предотвращения телефонного мошенничества превысила 99%. Однако главная угроза будущего — автоатаки с применением AI-агентов. LLM-кодинг-агенты уже способны находить уязвимости в зрелом коде, а время от публикации уязвимости до её эксплуатации сократилось до десяти часов.

💸Банки переходят к парадигме cyber resilience («выдержать удар и восстановиться») и Assume Breach (исходить из того, что соседняя система уже скомпрометирована). В фокусе — zero trust, сегментация, изолированные «ковчеги» для восстановления после ransomware. Полностью предотвращать крупные кражи банки смогут не раньше чем через 5–7 лет, но уже учатся блокировать цепочки переводов в первые минуты после атаки.

Подробнее — в материале SecPost 😍

📸: magnific.com | freepik

—
Подписаться на SecPost в MAX
  • 🔥 7
  • ⚡ 3
Post #878 6.04K
⚡️ Сооснователь Positive Technologies Юрий Максимов выходит из совета директоров компании.

ℹ️ Ранее, в 2021 году он оставил пост гендиректора, а к 2023 году вышел из числа контролирующих акционеров, подробнее — в материале SecPost 😍

📸: ru.wikipedia.org

—
Подписаться на SecPost в MAX
  • 🤔 13
  • 🔥 4
  • ⚡ 3
  • 👍 1
Post #877 1.31K
🤩🤩🤩🤩: В России всплеск DDoS-атак на телеком — есть риск ухудшения связи.

🔤В первом квартале 2026 года количество DDoS-атак на российских операторов связи увеличилось на 25–40%, рассказали SecPost участники рынка.

🔤Однако у некоторых операторов из «большой четвёрки» показатель вырос более чем в два раза — основная причина роста атак — геополитический контекст, а цель — дестабилизация работы сервисов.

🔤Эксперты предупреждают: без дополнительных инвестиций есть риск ухудшения связи, подробнее в материале SecPost😍
—
Подписаться на SecPost в MAX
  • 🔥 8
  • ⚡ 3
  • 🤔 3
Post #876 1.12K
☄️ Cloudflare классифицировал мессенджер Max как шпионское ПО.

🎙 В пресс-службе мессенджера связали это с неверной интерпретацией провайдером заголовков запросов к сервисам веб-аналитики сайта, а не с фактическим анализом кода. Подробнее — в материале SecPost 😍

—
Подписаться на SecPost в MAX
  • ⚡ 9
  • 🤔 5
  • 🤡 3
  • 🤷 3
Post #875 1.05K
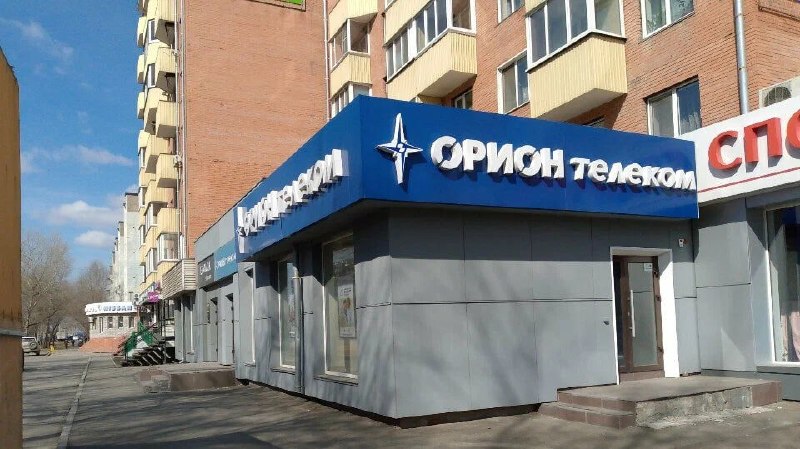
⚖️ «Комлайн» (дочка «Орион Телекома») избежала штрафа за утечку данных 4,2 тыс. абонентов — суд избрал предупреждение в качестве наказания

🛡Во время DDoS-атаки в День России 2025 года в открытый доступ попали паспортные данные, адреса и даты рождения клиентов. В судебных документах указано, что в компании не деактивировали учётные записи уволенных сотрудников, не обновляли пароли и использовали ПО с критическими уязвимостями — это «создавало угрозу утечки большого количества пользователей».

Компании грозил штраф до 5 млн рублей, но суд не нашёл вреда для жизни и здоровья людей, учёл статус малого предприятия и решил вынести «Комлайну» предупреждение. При этом официальная позиция «Ориона» о «существенных мерах по защите инфраструктуры» разошлась с выводами суда.

Подробнее — в материале SecPost 😍

📸: Яндекс. Карты

—
Подписаться на SecPost в MAX
  • 🔥 4
  • 🤮 3
  • ⚡ 2
  • 😁 1
Post #874 898
❗️Одна команда git push открывает доступ к миллионам репозиториев GitHub.

🔤Исследователи обнаружили критическую уязвимость (CVE-2026-3854) в GitHub, которая позволяла выполнить код на сервере одной командой.

🔤GitHub закрыл проблему в облачной версии за несколько часов, однако, по оценке экспертов, до 88% корпоративных установок GitHub Enterprise Server остаются не обновленными, подробнее в материале SecPost😍
  • ⚡ 6
  • 🤔 3
Post #873 1.09K
⚡️ В АНО «Цифровая экономика» выступили с инициативой вернуться к доработке норм об ответственности «белых хакеров», принимая во внимание потребности бизнеса — в том числе в контексте «антифрод-пакетов» мер по борьбе с кибермошенничеством.

🖥 Вместо законопроекта о легализации «белых хакеров», который отклонили в июле 2025 года, в октябре было объявлено о подготовке нового пакета нормативных актов в этой сфере. Подробнее — в материале SecPost 😍

📸: Сайт Правительства России // government.ru

—
Подписаться на SecPost в MAX
  • 🔥 3
  • ⚡ 2
Post #872 995
🤩🤩🤩🤩: 99% бесплатных общедоступных мобильных приложений на рынке имеют уязвимости. Участники рынка высказывают более оптимистичные оценки, но все равно достаточно высокие — на уровне 75%.

🔤За первые 4 месяца 2026 года «Кросс Технолоджис» выявила на 36% больше уязвимостей в приложениях, чем за аналогичный период 2025-го. Это в том числе связано с ростом числа проводимых пентестов, подробнее в эксклюзивном материале SecPost😍

📸 magnific.com | freepik

—
Подписаться на SecPost в MAX
  • ❤ 5
  • 🔥 5
  • ⚡ 3
  • 🤔 2
Post #871 1.07K
💙 VK получила статус наблюдателя в техническом комитете по стандартизации при ФСТЭК

⚖️Компания «ВК Цифровые технологии» вошла в ТК 362 («Защита информации») с правом совещательного голоса. Комитет занимается разработкой и доработкой стандартов по защите информации.

Вместе с VK статус наблюдателей также получили «Цифровые решения», «СекьюрИТ» и НПК «Криптонит». Всего в комитете 72 постоянных участника (включая «Лабораторию Касперского», «Сбербанк») и 36 наблюдателей (Московская биржа, «Яндекс.Облако» и др.). В VK от комментариев отказались.

Подробнее — в материале SecPost 😍

📸: fstec.ru

—
Подписаться на SecPost в MAX
  • 🤣 15
  • 🤯 3
  • ⚡ 2
  • 🤮 1
  • 🤡 1
Post #870 1.01K
📱 Еще одна утечка через Anodot: теперь скомпрометированы данные Vimeo

💻 Злоумышленники получили доступ к базам видеоплатформы — утекли названия видео, метаданные и адреса электронной почты клиентов. Ответственность взяла на себя группировка ShinyHunters, которая уже угрожает публикацией данных.

Vimeo связывает инцидент с атакой на Anodot — это не первый случай: ранее через этого же подрядчика пострадала Rockstar Games. Среди клиентов компании также Wix, Amazon, HP. В Google Threat Intelligence отмечают, что взлом стал результатом не уязвимостей, а эффективной социальной инженерии.

Подробнее — в материале SecPost 😍

📸: vimeo.com

—
Подписаться на SecPost в MAX
  • 🔥 5
  • ⚡ 4
  • 😐 4
Post #869 1.3K
⚡️Ozon приступил к разработке собственного межсетевого экрана уровня веб-приложений и активно расширяет команду под этот проект.

🛡В компании объяснили, что отказ от готовых решений в пользу собственной разработки необходим для углубления внутренних компетенций и более точного обнаружения нестандартных атак, подробнее — в материале SecPost 😍

📸: Сайт компании Ozon | corp.ozon.ru/media

—
Подписаться на SecPost в MAX
  • 🤯 13
  • 😁 7
  • 🔥 5
Post #868 1.08K
🤩🤩🤩🤩. Применение NGFW в виртуальных средах увеличилось с 12% до 22%, а доля решений с сертификацией ФСТЭК — с 35% до 41%.

❗️Свыше половины организаций отметили необходимость в типовых шаблонах политик для соблюдения требований регуляторов. Подробнее — в материале SecPost 😍

📸: www.magnific.com | freepik

—
Подписаться на SecPost в MAX
  • 🔥 5
  • ❤ 1
  • 👍 1
Post #867 2.84K
⚡️Крупнейшие ИБ-компании России. Рейтинг SecPost и оценки динамики рынка

SecPost😍 подготовил рейтинг крупнейших ИБ-компаний России, а также оценил объем и динамику рынка кибербезопасности, которая оказалась в 2 раза ниже прогнозов. В 2025 году рынок вырос на 12%, динамика 2026 года сохранится на том же уровне.

—
Подписаться на SecPost в MAX
  • 🔥 9
  • ⚡ 5
  • 👍 4
  • ❤ 1
  • 👌 1
Post #866 1.02K
📱Вредоносный пакет в PyPI под видом обновления крал ключи доступа и данные криптокошельков

💻 Злоумышленники опубликовали изменённую версию популярного пакета elementary-data — при установке она собирала ключи доступа, токены, файлы настроек и данные криптокошельков. В зоне риска — проекты, где обновления библиотек устанавливаются автоматически.

Эксперты предупреждают: российские разработчики, использующие открытый код и CI/CD, находятся в той же зоне риска. Атаки через цепочки поставок ПО остаются недооценённой угрозой.

Подробнее — в материале SecPost 😍

—
Подписаться на SecPost в MAX
  • ⚡ 4
  • 🔥 3
Post #865 1.22K
📌 Positive Technologies отказалась от продуктов Check Point в офисной инфраструктуре в первом квартале 2026 года. Компания перешла на собственные решения PT NGFW, PT Mail Security и PT AF PRO.

💸За этот период расходы компании на кибербезопасность составили 32,8 млн рублей, а по программе Bug Bounty было выплачено 433 тыс. рублей за 42 подтвержденные уязвимости, подробнее в материале SecPost 😍

—
Подписаться на SecPost в MAX
  • ❤ 5
  • ⚡ 4
Post #864 961
🚨 7 ошибок в кибербезопасности, из-за которых компании теряют данные и деньги. Отчет SonicWall

🛡85% критических инцидентов начинаются с компрометации учетных данных, а 61% атак с использованием эксплойтов происходит в первые 48 часов после раскрытия уязвимости. При этом установка патчей занимает в среднем более трех месяцев, а злоумышленники могут находиться в инфраструктуре до 181 дня.

Главные ошибки — игнорирование MFA, избыточные доступы, реактивная модель безопасности и ложное ощущение защищенности. Средняя стоимость утечки достигает $4,44 млн. Автоматизация и ИИ ускоряют атаки, но большинство инцидентов по-прежнему связано с базовыми уязвимостями.

Подробный разбор отчета — в материале SecPost 😍

📸: ru.freepic

—
Подписаться на SecPost в MAX
  • 🔥 4
  • ⚡ 3
Post #863 875
☄️Группа ShinyHunters заявила о взломе Medtronic, краже 9 млн записей с личными данными и терабайтов внутренних файлов.

📣 В компании подтвердили несанкционированный доступ, но заверили, что пациенты и производство не пострадали, подробнее — в материале SecPost 😍

📸: Сайт компании / news.medtronic.com

—
Подписаться на SecPost в MAX
  • ⚡ 1
  • 🔥 1
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →