
💻 Мошенники воруют аккаунты Microsoft, перехватывая одноразовый код
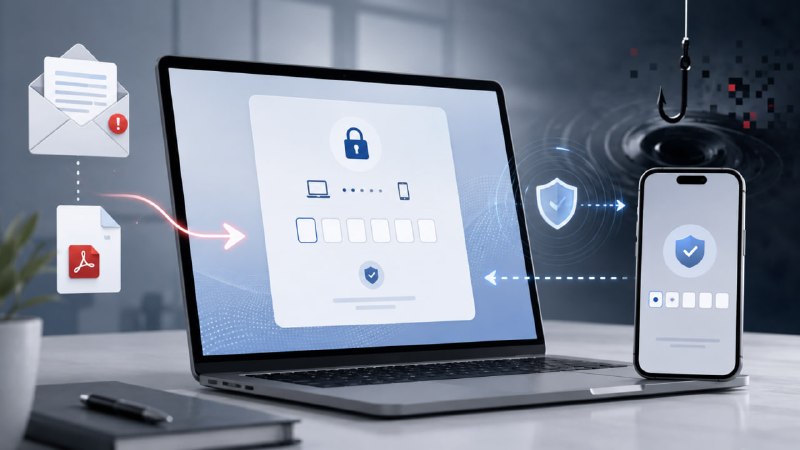
Эксперты обнаружили фишинговую кампанию, в которой злоумышленники используют механизм Device Authorization Grant для захвата учётных записей Microsoft. Кампания наблюдалась с апреля по середину мая 2026 года.
Пользователь получает письмо от имени юрфирмы с PDF-файлом, переходит по ссылке, проходит CAPTCHA и вводит одноразовый код на официальной странице Microsoft — тем самым подтверждая доступ злоумышленников к своей учётной записи. В результате атакующие получают токены текущей сессии и доступ к переписке, файлам в OneDrive и чатам в Teams.
Подробнее — в материале SecPost😍
—
Подписаться на SecPost в MAX
Post #1173
954
- 🔥 6
- ⚡ 3
- 🤯 3