TGViewer
Channel Public Channel
Security Wine (бывший - DevSecOps Wine)

Security Wine (бывший - DevSecOps Wine)

@sec_devops

https://radcop.online/

"Security everywhere!"

🐛🦋Канал, в котором публикуются материалы о "выращивании" безопасности в организации (а начиналось все с безопасного DevOps и shift security left!)

По всем вопросам: @surmatmg
Subscribers
7.09K
Photos
282
Videos
1
Links
495

Showing posts older than #250 · Back to latest

Older Posts 20 shown
Post #249 1.89K
Using SAFe to align cyber security and executive goals in an agile setting

Scaled Agile Framework® (SAFe®) - фреймворк, предназначенный для поддержания Agile-методологии внутри организации. В конце того года вышла 5-ая версия, в рамках которой безопасность считается non-functional requirment, то есть то, что относится к качеству.

В статье от F-Secure раскрывается то, как определить уровень безопасности на основе рисков, применимо к Agile, как оценить эти риски и как подтвердить проделанную работу для демонстрации соответствия нормативным требованиям. Основной упор в статье идет на встраивание моделирования угроз в SAFe.

https://www.f-secure.com/en/consulting/our-thinking/using-safe-to-align-cyber-security-and-executive-goals

#compliance #dev #ops
Post #248 1.9K
DevSecOps: Фаззинг исходного кода — Борис Рютин и Павел Князев

Если не учитывать постоянное напрягающее ощущение от того, что докладчики считывают текст с экрана (тут кому как), доклад весьма интересен.

"С чем придется столкнуться разработчикам при подготовке своего продукта на С/С++ к фаззингу, какие подводные камни ожидают DevOps-инженеров, и как это в результате поможет сократить количество уязвимостей в вашем продукте еще на этапе разработки"

Доклад - https://www.youtube.com/watch?v=PbC63weJsDM

Презентация - https://bit.ly/2Nfb3Ep

#tools #fuzzing #dev
Post #247 3.45K
FSecureLABS - Leonidas framework

Leonidas - фреймворк для эмуляции действий злоумышленника в облаке. Фреймворк предоставляет YAML-формат для определения действий злоумышленника и связанных с ними свойств обнаружения. Правила для обнаружения можно задавать с помощью Sigma rules.

#tools #aws #ops #attack
Post #246 2.12K
Reducing Our Attack Surface with AppSec Platform

Статья про то, как можно построить AppSec платформу на базе open-source и недорогих сервисов AWS, которая автоматически обнаруживает имеющиеся активы, делает легковесное сканирование для выявления рисков, после чего полученные данные поступают на центральную платформу для фильтрации ложных срабатываний и формирования алертов в Slack.

- Amass / Subfinder для поиска активов и отображения поверхности атаки
- Aquatone , Wappalyzer и nmap для захвата скриншота, снятия стека и сканирования портов. Данные собираются в MongoDB.

https://medium.com/ww-tech-blog/reducing-our-attack-surface-with-appsec-platform-4b6717a16709

#tools #aws #ops
Post #243 1.68K
#literature #web #ops
Post #242 4.26K
OWASP Software Component Verification Standard (SCVS)

SCVS - новый стандарт OWASP, направленый на определение и снижение рисков, связанных с цепочками поставок ПО. Риском, связанным с цепочкой поставок, является использование уязвимого open-source компонента в процессе разработки, нарушение целостности имеющихся пакетов в репозитории, нарушение лицензионных соглашений. Среди лучших практик SCVS - использование Software Composition Analysis, пакетных менеджеров, усиленных настроек к пайплайну сборки и другое.

#compliance #sca #dev
Post #241 1.86K
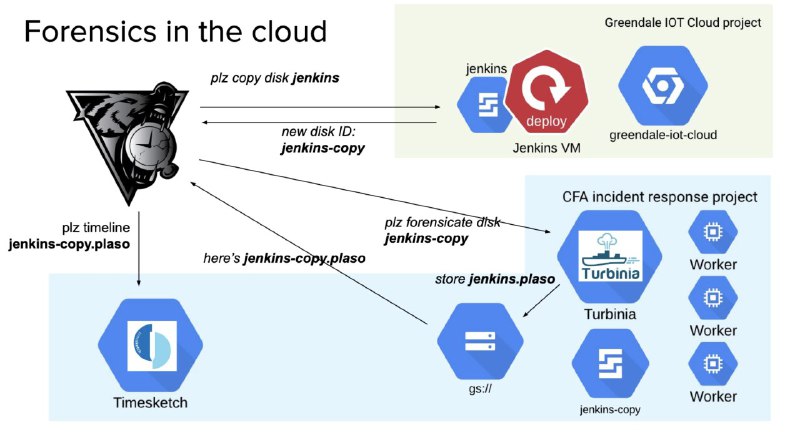
Tools for Cloud Examination

Thomas Chopitea, Incident responder в Google, рассказывает про опыт расследования инцидентов и реагирования на них в облаке, а также делится некоторыми полезными инструментами от Google (и не только). Среди них Turbnia, Timesketch, GiftStick.

Видео: Tools for Cloud Examination - Thomas Chopitea

Слайды: RandoriSec-Friends-Tools_for_Cloud_Examination_Thomas_Chopitea.pdf

#tools #gcp #ops
Post #240 3.1K
What Modern CI/CD Should Look Like

В середине июня John Kinsella написал статью "Insecure by Default: Kubernetes CICD Reference Diagrams". В ней он расписал несколько пунктов, касающихся проверки безопасности, которых нет на картинках в гугле по запросу "kuberntes cicd". Отдельный кирпич был брошен в облачных провайдеров, которые не упоминают о безопасности, в том время как клиенты обращаются к их статьям за рекомендациями. Получив огромное количество запросов "ну тогда покажи как надо", John выпустил статью "What Modern CI/CD Should Look Like", в которой постарался изложить свое видение безопасного пайплайна для AWS, Azure и GCP ( John, кстати, вице-президент по Container Security в Qualys и выступает на конференциях Infosec World)

#aws #azure #gcp #k8s #dev #ops
Post #239 3.07K
DAST operator

DAST operator - open-source инструмент, цель которого упростить запуск OWASP ZAP, запуская ZAP в качестве оператора Kubernetes. Сам OWASP ZAP деплоится в виде custom resources. Недавно разработчики анонсировали, что теперь dast-operator может принимать определения OpenAPI для сканирования. Согласно roadmap инструмент должен будет поддерживать также SQLmap, тестирование API и фаззинг.

https://banzaicloud.com/blog/auto-dast-openapi/

#tools #dast #k8s #dev
Post #237 2K
OPA Image Scanner admission controller

OPA Image Scanner совмещает Sysdig Secure image scanner c языком Open Policy Agent, что позволяет задавать более сложные политики для приема образов в кластер, чем просто использование сканирования образов на базе информации о реестре, имени образа и тега. Например, всегда допускать развертывание образов в определенных пространствах имен ("Dev").

Про Sysdig OPA Image Scanner в блоге Sysdig

#tools #k8s #docker #ops #opa
Post #235 398

Forwarded from k8s (in)security (D1g1)

Kubernetes опубликовал "Pod Security Standards", где подробно объясняет какие настройки, когда, где и как использовать в Pod Security Policy. Для этого они все политики разделили на 3 типа:
- Privileged - неограниченная политика, предоставляющая большую свободу, позволяет проводить хорошо известные поднятия привилегий.
- Baseline/Default - минимально закручиваем гайки чтобы предотвратить хорошо известные поднятия привилегий.
- Restricted - максимально закручиваем гайки.
Post #234 2.44K
Introducing Piranha: An Open Source Tool to Automatically Delete Stale Code

Piranha - open-source инструмент от Uber для автоматического рефакторинга кода. Рефакторинг происходит за счет меток, проставляемых разработчиками в коде. Удаление кода, окруженного специальной меткой, позволяет избавиться от устаревшего, неиспользуемого и временного участка кода. Кроме повышения эффективности разработчиков, сокращения времени сборки и размера бинаря, инструмент позволяет увеличить безопасность кода приложения. На текущий момент поддерживается Java, Objective C, Swift.

О том, как Uber применил Piranha для своих мобильных приложений

Исследования и академические выводы об инструменте

6-и минутный ролик

#tools #mobile #dev
Post #233 1.81K
Backend United #6: Табаско — разработчики о безопасности

Идет с 18:00. Круто видеть такое в русскоговорящем комьюнити, подключаемся :)

[18:00–18:40] — Как мы (и нас) сами себя взламываем: безопасность глазами разработчика, Денис Юрьев, Skyeng
[18:45–19:10] — Single quote injection to find them all, Александр Трифанов, Авито
[19:15–19:50] — Security Training & Awareness в Тинькофф, Елена Клочкова, Тинькофф
[19:55–20:30] — DevSecOps для облачного провайдера: опыт Яндекс.Облака, Антон Жаболенко, Яндекс.Облако

https://youtu.be/dsJN9J1rV6o

#talks #dev #ops
YouTube Backend United #6: Табаско | Разработчики о безопасности На митапе Backend United #6 мы говорили об обнаружении и предотвращении ошибок при написании и эксплуатации кода, которые ведут к проблемам с секьюрностью: 7:00 — 44:55 | Как мы (и нас) сами себя взламываем: безопасность глазами разработчика — Денис Юрьев…
Post #232 1.75K
Introduction to GKE Kubelet TLS Bootstrap Privilege Escalation

До этого мы говорили про фреймворк MITRE ATT & CK для описания поведения злоумышленника на разных стадиях атаки на облачные среды и k8s. Сегодня мы посмотрим, как на эту матрицу ложится атака по повышению привилегий в GCP через GKE Kubelet и TLS Bootstrap.

Вывод статьи - соблюдайте принцип наименьших привилегий.

https://rhinosecuritylabs.com/cloud-security/kubelet-tls-bootstrap-privilege-escalation/

#gcp #k8s #ops #attack
Post #231 4.53K
Security_Automation_with_Ansible_2_Leverage_Ansible_2_to_automate.pdf17.2 MB
Securing Automation with Ansible 2

Книга включает:
- Введение в Ansible плейбуки и роли
- Развертывание hardened WordPress с зашифрованными бекапами
- Мониторинг логов и работа с ELK AWS
- Автоматизация тестирования через OWASP ZAP
- Работа с Nessus
- Харденинг для приложений
- Непрерывное сканирование Docker-контейнеров
- Развертывание лаб для анализа малвари и форензики
- Написание Ansible модуля для тестирования безопасности
- Лучшие практики Ansible

Сопутствующие к книге плейбуки

#literature #ops
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →