
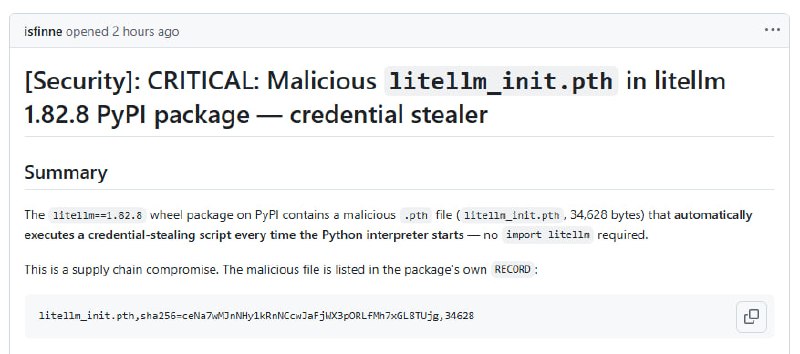
Неприятная история в мире LLMOps-опенсорса: cерьёзно скомпрометирована популярная библиотека litellm 1.82.7+
The litellm==1.82.8 wheel package on PyPI contains a malicious .pth file (litellm_init.pth, 34,628 bytes) that automatically executes a credential-stealing script every time the Python interpreter starts — no import litellm required.
Судя по тому, что мейнтенеры закрывают issue по этой уязвимости - их тоже взломали.
Подробнее: описание атаки, обсуждение. Из pypi пакет уже убрали.
Кто использует - проверьте, что вы не затронуты.
Post #192
1.74K
- 🔥 5
- 😱 4
- ❤ 1
- 🤣 1