TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #667 · Back to latest

Older Posts 20 shown
Post #666 4.54K
👋 Привет, сетевые друзья! Сегодня расскажем как работает модель OSI на практике.

⏺ Чтобы информация могла быть передана по сети от устройства к устройству, данные должны пройти семь кругов, а точнее уровней по модели OSI. Информация передается с уровня 7 вниз на уровень 1 от отправителя, а затем передается с уровня 1 на уровень 7 на устройстве получателя.

⏺ Примером передачи данных по модели OSI является приложение электронной почты. Когда пользователь отправляет письмо, оно приходит на уровень представления с использованием определенного протокола (SMTP для исходящей электронной почты). Уровень представления сжимает информацию и отправляет сообщение на сеансовый, который открывает сессию для связи между устройством отправителя и исходящим сервером.

⏺ Далее вступает в силу транспортный уровень, где сегментируются полученные данные. Затем сетевой уровень разбивает сегменты на пакеты и отправляет их на канальный уровень, где они разбиваются на фреймы. Фреймы переходят на физический уровень, где информация преобразуется в биты и передается через физическую среду, ​​беспроводные соединения или кабели.

⏺ Когда сообщение доходит до получателя, происходит обратный процесс, где информация переходит из битовых единиц и нулей в сообщение на почте получателя. Как-то так.

Network Academy | #osi
  • 👍 25
  • ❤ 1
Post #663 4.45K
👋 Привет, сетевые друзья! Знаете ли вы зачем скручивают витую пару?

⏺ С витой парой мы сталкиваемся каждый день, ведь такой кабель применяется для прокладки локальных сетей, подключения к сети интернет, в слаботочных системах, видеонаблюдении и т.д. Как правило, он состоит из 2, 4 или более пар токопроводящих жил небольшого диаметра.

⏺ Скручивание помогает решить некоторые физические проблемы передачи сигнала. Когда электрический ток течет по любому проводу, он создает электромагнитные помехи, накладывающиеся на электрические сигналы в соседних проводах.

⏺ Скручивание пар проводников позволяет компенсировать большую часть электромагнитных шумов, поэтому большинство сетевых кабелей, использующих медные провода, содержат витые пары.

Network Academy | #витая_пара
  • 👍 25
  • ❤ 1
Post #662 4.55K
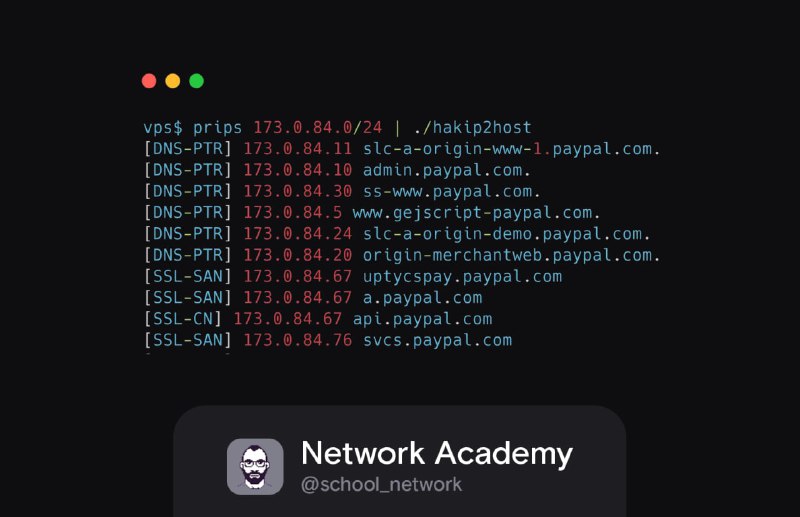
Hakip2host — это инструмент для сбора поддоменов из списка IP-адресов

Hakip2host получает на входе список IP-адресов, а затем выполняет ряд проверок, чтобы найти связанные имена хостов, а именно поиск по PTR, CN и SAN из SSL сертификатов.

↪️ GitHub

Network Academy | #инструмент
  • 👍 17
Post #660 4.18K
👋 Привет, сетевые друзья! Сегодня подведем выводы по VDI

⏺ Технология VDI выгодна для бизнеса, но подходит не всем. Если системы безопасности и удаленного доступа уже настроены, переходить на аналогичный продукт особого смысла нет. Тем более придется заново приобретать лицензии на используемое программы. То же относится к ситуациям, когда IT-отдел справляется даже с периодически возрастающей нагрузкой. Решение интересно крупным сетевым компаниям для следующих задач:

⬜️ Масштабирование филиалов, представительств.
⬜️ Организация работы новых подразделений.
⬜️ Открытие удаленных офисов, включая домашних.

⏺ Крупному бизнесу VDI выгоден из-за снижения капитальных затрат на ИТ-инфраструктуру. Малый и средний бизнес получает преимущества, когда ему на время необходимы большие мощности. И их выгоднее арендовать, чем покупать производительные компьютеры.

Network Academy | #vdi
  • 👍 11
  • ❤ 2
  • 🔥 2
Post #658 3.86K
👋 Привет, сетевые друзья! Сегодня продолжим про VDI и обсудим его варианты и альтернативы

⬜️ Ограниченный вариант
Востребован, когда, например, не требуется вычислительная мощность. Его внедряют в гибридную схему IT-инфраструктуры, когда VDI использует ряд подразделений (техподдержка, менеджеры), а остальные работают локально.

⬜️ Упрощенный вариант
В качестве сервера локально устанавливают мощную машину. На ней разворачивают необходимый софт, лицензии и настраивают сеть, к которой и подключают рабочие места. Система способна функционировать без интернета, в пределах одного офиса.

⬜️ DaaS
Предполагает выделение мощных машин «по подписке». Вариант интересен отсутствием крупных разовых затрат на приобретение дорогостоящего оборудования. Его выбирают крупные предприятия, которым предстоит создать множество одновременно работающих виртуальных ПК.

⬜️ Терминальный доступ, или RDS
Подходит для малого и среднего бизнеса. Решение предполагает подключение нескольких пользователей к одной операционной системе, одному набору ПО.

Network Academy | #vdi
  • 👍 17
  • ❤ 3
  • 🔥 1
Post #657 4.3K
👋 Привет, сетевые друзья! Сегодня продолжим про VDI и обсудим его преимущества и недостатки

⏺ Привлекательность решений VDI заключается в том, что сотрудники не замечают разницы между «обычным» компьютером и оснащенным тонким клиентом. Зато бизнес получает экономию на оснащении рабочих мест, повышенный уровень корпоративной безопасности и централизованное управление удаленными филиалами. Также предприятие экономит на IT-отделе – достаточно одной группы специалистов, поддерживающей весь парк техники.

⏺ Однако, если офис расположен в условиях, где нет стабильной связи и высокой скорости, тонкий клиент будет тормозить, а сотрудники регулярно простаивать, жаловаться и переделывать одни и те же операции. К тому же требуется организовать высокий уровень безопасности сети.

Network Academy | #vdi
  • 👍 14
  • ❤ 3
  • 🔥 1
Post #655 4.36K
👋 Привет, сетевые друзья! Сегодня расскажем, что такое VDI

⏺ Рассмотрим, что такое VDI, или Virtual Desktop Infrastructure. Если вкратце, то это система для виртуализации рабочих мест. Все данные, с которыми взаимодействует персонал, располагаются на центральном сервере, и каждый работник получает доступ к ним через виртуальный рабочий стол. На локальном носителе нет ничего, внешние носители не подключить.

⏺ Особенности технологии VDI:

⬜️ Перечень открытых пользователю ресурсов определяет системный администратор
⬜️ Подключение и функционирование программ происходит по тонкому клиенту
⬜️ Вычисления выполняет сервер, поэтому в офисе можно ставить слабые ПК
⬜️ Возможно использование специализированных клиентов без накопителей
⬜️ Система поддерживает Windows, macOS и Linux любой сборки

⏺ Единственное требование к аппаратному обеспечению – поддержка работы в локальной сети, это необходимо для подключения тонкого клиента.

Network Academy | #vdi
  • 👍 19
  • 🔥 4
  • ❤ 2
Post #654 4.36K
👋 Привет, сетевые друзья! Сегодня расскажем про виды DDoS-атак

⏺ Методы DDoS-атак можно классифицировать по уровню атакуемого элемента системы:

⬜️ Атаки инфраструктурного уровня

К атакам инфраструктурного уровня относятся атаки на уровнях 3 и 4 сетевой модели OSI — сетевом и транспортном. Их суть сводится к перегрузке либо пропускной способности сетей либо серверов приложений. Эти атаки распространены и их проще обнаружить из-за наличия определенных признаков. Типичная атака инфраструктурного уровня — это флуд запросами на сайт.

⬜️ Атаки уровня приложений

Это DDoS-атаки на уровнях 6 и 7 сетевой модели OSI — уровень представления и прикладной. Эти атаки нацелены на определенные сегменты системы, которые под нагрузкой становятся недоступны пользователям. Например, если на сайте есть «дорогие» операции, такие как сложные запросы к большой базе данных без кеширования и индексирования, то злоумышленники могут воспользоваться этим и перегрузить этот узел в системе.


Network Academy | #ddos #безопасность
  • 👍 20
  • ❤ 4
  • 🔥 3
Post #652 4.25K
👋 Привет, сетевые друзья! Сегодня расскажем, что такое «программа Cisco»

⏺ Под «программой Cisco» обычно понимают образовательную программу, либо протоколы аутентификации.

⬜️ Первое — это образовательная программа Сетевой Академии Cisco (Network Professional Program, CNPP) для подготовки к профессиональной сертификации в Ассоциации (Certified Network Associate, CCNA), которая помогает построить карьеру в коммутационном звене ИТ-отрасли.

⬜️ Второе, о чём многие пользователи часто спрашивают, это программа Cisco Module — она обнаруживается в операционной системе под протоколами EAP-FAST module, LEAP module или PEAP module. Остановимся на таких «модулях» подробнее в следующем посте.

Network Academy | #cisco
  • ❤ 13
  • 👍 5
  • 🔥 1
Post #650 4.24K
👋 Привет, сетевые друзья! Сегодня расскажем про Cisco — что это и много ли значит для ИТ?

⏺ Cisco — это широко известный бренд ИТ-корпорации Cisco Systems из США (в 1984-м году название образовано от сокращения Сан-Франциско), под которым во всём мире выпускаются сетевые маршрутизаторы, коммутаторы, беспроводные устройства, системы видеонаблюдения.

⏺ Много ли значит Cisco для мира информационных технологий?
Да, это общепризнанный король сетевого оборудования.

⏺ Cisco предлагает системы безопасности, телефонию на базе Интернета, облачные системы и многие другие решения для совместной работы и корпоративных сетей. Участвует в развитии Интернета вещей (IoT), проводит образовательные программы и предлагает одну из самых востребованных многоуровневых и тщательных систем сертификации инженеров коммуникационных технологий.

Network Academy | #cisco
  • 👍 22
  • ❤ 3
Post #649 4.32K
👋 Привет, сетевые друзья! Сегодня расскажем, что такое проприетарный протокол

⏺ Проприетарный протокол — это коммуникационный протокол, принадлежащий одной организации или отдельному лицу, и не требует одобрения всемирной организации по стандартизации.

⏺ Основная особенность, что эти протоколы, как правило, работают в рамках одного вендора. Это удобно, когда сетевая инфраструктура построена на одном производителе, например Cisco.

⏺ А когда в организациях сеть построена на сетевом оборудование от разных вендоров, то использование проприетарных протоколов становится весьма затруднительно, или вовсе невозможно.

Network Academy | #протокол
  • 👍 24
  • ❤ 1
  • 🔥 1
Post #647 4.43K
👋 Привет, сетевые друзья! Сегодня продолжим рассказывать вам про полезные команды Linux (ч. 6)

⬜️ Nslookup
Инструмент nslookup используется для получения сведений о назначении IP-адресов сетевым ресурсам. Его можно использовать и для получения сведений с DNS-серверов, например таких, как все DNS-записи для некоего веб-сайта.

🟢 Следующая команда выводит IP-адреса вашего DNS-сервера в поле Server, и, ниже, выдаёт IP-адрес искомого сайта:
$ nslookup
<website-name.com>

⬜️ Ifup/ifdown
На ваших серверах есть сетевые интерфейсы. Вы можете административно включить или отключить эти интерфейсы. Ключевые слова для этих заданий — «ifup» и «ifdown».

$ ifup eth3
$ ifdown eth4

Network Academy | #linux
  • 👍 17
  • ❤ 4
  • 🔥 4
Post #646 4.78K
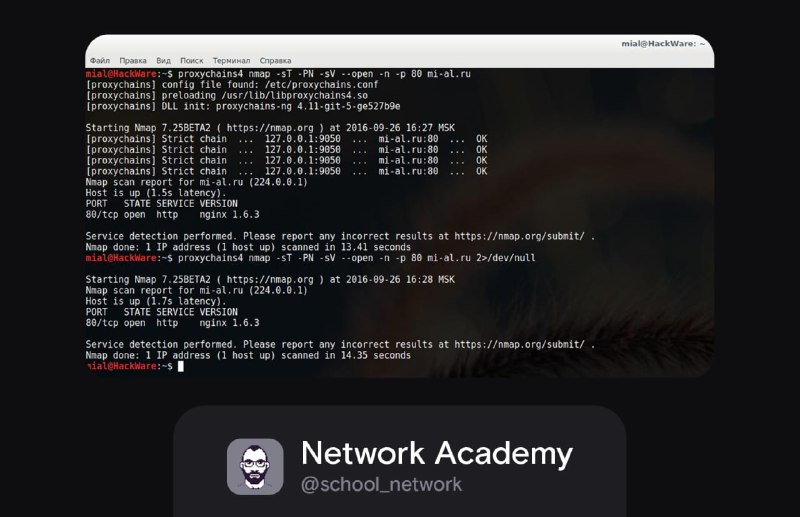
Nmap — это набор инструментов для сканирования сети. 

Он может быть использован для проверки безопасности, просто для определения сервисов запущенных на узле, для идентификации ОС и приложений, определения типа фаерволла используемого на сканируемом узле. Это достаточно знаменитый инструмент.

↪️ GitHub

Network Academy | #инструмент
  • 👍 24
Post #644 4.43K
👋 Привет, сетевые друзья! Сегодня расскажем про характеристики VLAN

🟢Сокращение размера широковещательного домена
🟢Упрощение задач управления и администрирования устройств
🟢Снижение задержки и повышение производительности
🟢Возможность разделения хостов
🟢Сокращение количества физических устройств в топологии сети
🟢VLAN обеспечивают масштабируемость для растущих организаций
🟢Повышение безопасности сети
🟢Устранение физических границ

Network Academy | #vlan
  • ❤ 15
  • 👍 6
  • 🔥 4
Post #643 4.49K
👋 Привет, сетевые друзья! Сегодня расскажем про типы виртуальных локальных сетей

⏺ Существует следующие типы сетей VLAN:

⬜️ Сети на базе портов
Этот тип VLAN группирует виртуальные локальные сети на основе портов. Обеспечивают высочайший уровень управляемости и безопасности. Устройства связываются в виртуальные сети на основе портов коммутатора, к которым эти устройства физически подключены. VLAN на базе портов являются статическими и для внесения изменений требуется физическое переключение устройств.

⬜️ Сети на базе MAC-адресов
Виртуальная сеть на базе MAC-адресов группирует устройства и делает группу широковещательным доменом (VLAN). Сети на базе MAC-адресов являются одним из наиболее безопасных и управляемых типов VLAN. Для получения доступа в виртуальную сеть, устройство должно иметь MAC-адрес.

⬜️ VLAN на основе протокола
Как следует из названия, этот тип виртуальных сетей строится на базе заданного в каждом кадре типа протокола.

Network Academy | #vlan
  • 👍 28
  • ❤ 1
  • 🔥 1
Post #642 4.36K
👋 Привет, сетевые друзья! Сегодня начнем рассказывать про VLAN

⏺ Virtual Local Area Networks (VLAN) стали неотъемлемой частью сетевой экосистемы в основном из-за её растущей сложности, превышающей возможности локальных сетей. В отличие от традиционных соединений, многие локальные сети теперь подключаются через беспроводной интернет.

⏺ VLAN — это просто набор устройств, взаимодействующих друг с другом в логической сети.

⏺ Зачем использовать виртуальные локальные сети?
Существует множество причин, по которым организации предпочитают VLAN локальным (LAN) и глобальным (WAN) сетям, включая экономическую эффективность, производительность административного персонала, масштабируемость, безопасность и гибкость в управлении сетью.

Network Academy | #vlan
  • 👍 23
  • 🔥 3
  • ❤ 2
Post #641 4.35K
👋 Привет, сетевые друзья! Сегодня поговорим про адреса SIP

⏺ Каждому пользователю SIP присваивается SIP-адрес, состоящий из имени пользователя и домена и похожий на email адрес. Например, anna@company.ru. Если писать полный SIP-адрес с указанием протокола, то он выглядит как sip: anna@company.ru для нешифрованных соединений или sips: anna@company.ru для шифрованных.

⏺ Набирать SIP-адрес вида alice@company.de не всегда удобно, а абоненты традиционной телефонии не могут позвонить по такому номеру. Поэтому провайдеры, помимо SIP-адресов, выделяют пользователям и обычные телефонные номера. Звонок на эти номера переадресуется на SIP-телефон пользователя.

⏺ Если пользователь – частное лицо или предприниматель, он получает обычный городской номер (из номерного плана России). Если пользователь подключен к облачной АТС компании, он получает короткий внутренний номер, например, 1234.

⏺ Для того, чтобы избежать путаницы, имя пользователя в SIP-адресе часто делают совпадающим с телефонным номером. Например, пользователю назначается внутренний телефонный номер 1234 и присваивается SIP-адрес 1234@company.ru.

Network Academy | #протокол #телефония
  • ❤ 15
  • 👍 10
  • 🔥 3
Post #639 4.4K
  • 👏 26
  • 👍 8
  • ❤ 3
  • 🔥 3
Post #637 4.39K
👋 Привет, сетевые друзья! Мы недавно разбирали IP-телефонию и посчитали нужным рассказать про протокол SIP

⏺ Session Initiation Protocol (SIP) — сетевой протокол для управления сеансами связи, т.е. установления, контроля и разрыва сессий между несколькими участниками. Проще говоря, SIP — протокол сигнализации для сетей IP-телефонии.

⏺ SIP – простой и универсальный протокол. Он позволяет устанавливать между пользователями не только голосовое соединение, но и другие виды коммуникаций: видеосвязь, аудио- и видеоконференции, чат, онлайн-игры и т.д.

⏺ Строго говоря, SIP не описывает передачу медиа-трафика. Например, для передачи голоса две стороны должны договориться об использовании одинаковых кодеков, закодировать и упаковать речь в IP-пакеты на одном конце соединения, передать ее и раскодировать на другом конце.

Эти процессы описаны в других протоколах, таких как SDP или RTP. Но обычно SIP-приложения поддерживают все протоколы, необходимые для передачи медиа-трафика.

Network Academy | #протокол #телефония
  • 👍 21
  • ❤ 2
  • 🔥 1
Post #635 4.41K
  • 🔥 15
  • 🎉 5
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →