TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.6K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #2773 · Back to latest

Older Posts 20 shown
Post #2772 3.55K
📝 История SSL/TLS: как интернет научился хранить секреты

Сегодня разберём как протокол придуманный одной компанией стал основой всей интернет-безопасности.

🟣Начало 90-х, интернет-магазины только появляются и сразу возникает проблема: как передать номер кредитной карты через сеть где любой узел по дороге может прочитать трафик. В 1994 году Netscape выпускает SSL 1.0, но настолько сырой, что его даже не публикуют. SSL 2.0 вышел публично, но имел критические дыры. SSL 3.0 в 1996 году наконец заработал нормально, и именно он стал основой для всего что пришло после.

🟣В 1999 году IETF взяла SSL 3.0, переименовала в TLS 1.0 и сделала открытым стандартом. Netscape потерял контроль над своим детищем, но протокол от этого только выиграл - его начали аудировать независимые исследователи со всего мира и находить проблемы которые одна компания никогда бы не нашла сама.

🟣Следующие двадцать лет были чередой атак и заплаток. BEAST в 2011 году, CRIME в 2012, POODLE в 2014 окончательно убил SSL 3.0, DROWN и FREAK атаковали слабые экспортные версии криптографии - наследие американских законов 90-х запрещавших экспорт стойкого шифрования. Каждая атака обнажала архитектурные решения которые казались разумными в 1994 году но ломались под давлением реальных атакующих.

🟣TLS 1.3 в 2018 году был попыткой выкинуть двадцать лет технического долга. Убрали всё слабое и устаревшее, оставили только то что выдержало проверку временем. Handshake стал быстрее, forward secrecy стала обязательной, а не опциональной. Браузеры перешли на него за два года, большинство серверов за три.

🟣Интересная деталь: экспортные ограничения криптографии в США в 90-х оставили след который аукался двадцать лет. Компании были вынуждены встраивать намеренно ослабленное шифрование в экспортные версии продуктов, и эти слабые версии никуда не исчезли из кода - их просто забыли отключить когда законы изменились. Атаки FREAK и DROWN эксплуатировали именно этот мусор из 90-х в 2015-2016 годах.

Серверная Админа | Бункер Хакера | #TLS
  • 👍 8
  • 🔥 4
Post #2771 3.52K
👋 Привет, сетевой друг!

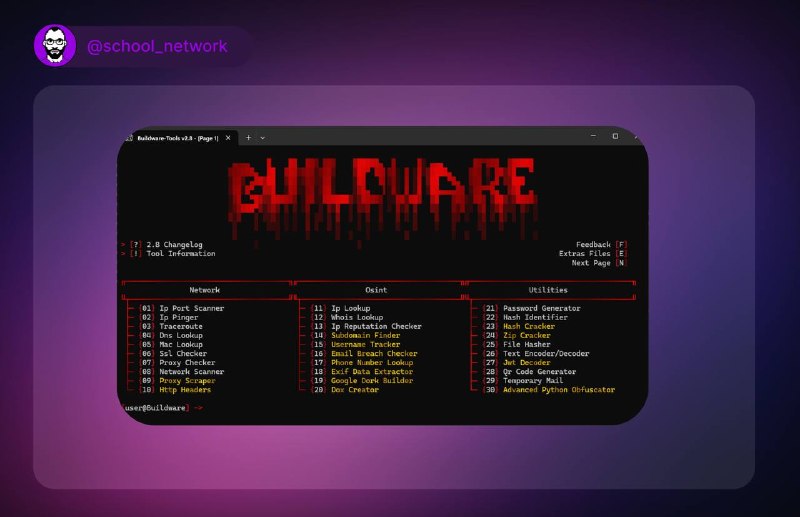
Сегодня расскажу про Buildware-Tools - Python-мультитул, который объединяет сетевые утилиты, OSINT и разные вспомогательные инструменты в одном терминальном интерфейсе.

🟣Что умеет: вместо запуска десятка разных программ можно быстро проверить доступность хоста, сделать traceroute, посмотреть DNS-записи, проверить SSL-сертификат, узнать владельца домена через WHOIS или определить производителя устройства по MAC-адресу.

🟣Установка:

git clone https://github.com/v4lkyr0/Buildware-Tools.git
cd Buildware-Tools
python Setup.py


🟣Что можно сделать сразу после установки:

# Проверить открытые порты
Ip Port Scanner

# Посмотреть маршрут до узла
Traceroute

# Проверить DNS-записи
Dns Lookup

# Информация о SSL-сертификате
Ssl Checker

# WHOIS по домену
Whois Lookup

# Проверить репутацию IP
Ip Reputation Checker


🟣Из полезных фишек есть генератор паролей, определение типа хеша, расчёт MD5/SHA1/SHA256/SHA512, кодирование текста в Base64/Hex/Binary, генерация QR-кодов и временная почта.

Серверная Админа | Zeroday | #Инструмент
  • ❤ 3
  • 👎 3
  • ⚡ 2
  • 👍 2
Post #2769 4.36K
Ищем петли и шторма в L2 сети

В статье разбирают, как быстро вычислить L2-петлю и остановить broadcast storm, пока сеть не легла полностью. Показывают, по каким признакам распознать проблему, как искать источник через STP, MAC flapping и аномальный трафик, а также какие настройки помогут не допустить повторения таких аварий.

Серверная Админа | Zeroday | #Статья
  • ❤ 5
  • 👍 1
Post #2765 4.08K
📝 TWAMP: как измерить канал без агента на каждом роутере

👋 Привет, сетевой друг!

Сегодня разберу протокол TWAMP, который мерит latency, jitter и потери между двумя точками без тяжёлого IP SLA на каждом узле.

🟣IP SLA хорош, но завязан на Cisco - работает только между их устройствами и требует ручной конфигурации responder на удалённой стороне. TWAMP (RFC 5357), открытый стандарт, его понимают Juniper, MikroTik, Linux-серверы с twamp-light и операторское измерительное железо. Никакого вендор-лока.

🟣Внутри две роли:

1️⃣Control-Client устанавливает TCP-сессию и договаривается о параметрах теста - сколько пакетов слать, с каким интервалом, какого размера.

2️⃣Session-Sender и Session-Reflector обмениваются UDP-пакетами с метками времени, и по разнице этих меток считается задержка и джиттер раздельно в каждую сторону.

🟣Есть упрощённая версия, TWAMP-Light, без управляющего TCP-канала: просто шлёшь UDP и слушаешь ответ. На MikroTik выглядит так:

/tool traffic-monitor
add interface=ether1 sender-mode=yes target=10.0.0.5 threshold=100 \
on-event="log info reflector-down"


🟣На Linux через twping из пакета twamp:

apt install twamp

twserver # сторона reflector
twping -c 100 -i 0.1 10.0.0.5 # сторона sender, 100 пакетов с интервалом 0.1с


Вывод сразу даёт RTT, джиттер и потери раздельно по направлениям. Обычный ping видит только сумму туда-обратно, а TWAMP различает, где именно деградация.

🟣Это важно, потому что канал бывает асимметричным: загрузка большая, отдача маленькая. Ping в такой ситуации покажет нормальный средний RTT, хотя реальная проблема сидит только в одном направлении. TWAMP покажет точно где.

🟣Используют операторы для SLA-отчётности перед клиентами, ведь цифры из TWAMP весомее, чем из обычного ping, плюс мониторинг качества MPLS и L2VPN между датацентрами и измерение реального джиттера для голосового трафика без привязки к конкретному вендору.

Серверная Админа | Zeroday | #TWAMP
  • 👍 7
  • ❤ 2
Post #2764 3.09K
👋 Привет, сетевой друг!

Расскажу еще о 3 способах прокачать защиту Mikrotik.
🟣Detect asymmetric routing через connection-mark + логирование: Ассиметрия маршрутизации часто ломает stateful firewall так, что это выглядит как “рандомные” обрывы. Можно поймать это через маркировку соединений.

/ip firewall mangle
add chain=prerouting connection-state=new action=mark-connection \
new-connection-mark=in_wan passthrough=yes in-interface=ether1

add chain=prerouting connection-state=new action=mark-connection \
new-connection-mark=out_wan passthrough=yes in-interface=ether2


Дальше проверка несоответствий:

/ip firewall filter
add chain=forward connection-mark=in_wan out-interface=ether2 action=log log-prefix="ASYM ROUTE"


Тут цель - поймать трафик, который заходит через один WAN, а выходит через другой без явного policy routing.
🟣DHCP option abuse detection через static mapping контроль: Одна из недооцененных атак - подмена DHCP option 121/3 (route injection через DHCP).

Базовый контроль:

/ip dhcp-server option
add name=block-static-routes code=121 value=""

add name=block-gateway code=3 value=""


И принудительное игнорирование нестандартных опций:

/ip dhcp-server set [find] use-radius=no authoritative=yes


Тут идея - убрать возможность клиентам получать неожиданные маршруты от rogue DHCP или misconfigured сервера.
🟣Layer7 fallback detection для скрытых прокси/туннелей: L7 фильтр в MikroTik слабый, но его можно использовать как индикатор аномалий (не как security boundary).

Пример:

/ip firewall layer7-protocol
add name=proxy_detect regexp="(CONNECT|Proxy|X-Forwarded-For)"


Привязка:

/ip firewall filter
add chain=forward layer7-protocol=proxy_detect action=add-src-to-address-list \
address-list=suspicious-proxy address-list-timeout=1h


Используем так: ловит HTTP proxy tunneling
выявляет скрытые корпоративные прокси внутри LAN
помогает находить обходы фильтрации через нестандартные HTTP headers

Серверная Админа | Бункер Хакера | #Mikrotik
  • 👍 9
  • ❤ 1
Post #2763 3.45K
«Следствие вели...» в Авито! И это не заголовок пугающей новости, а совсем наоборот ⚡️

Авито пригласил легенду тру-крайма Леонида Каневского, чтобы он разгадал таинственное и запутанное дело о внезапном росте ошибок 404 на endpoint аватарок и нашёл виновных. Звучит как план для просмотра на вечер!

Кстати, кейс в основе сюжета довольно реальный... Но это уже совсем другая история 👀

📱 YouTube
📱 Rutube
📱 VK Видео
  • 😁 9
  • 🤡 5
  • ❤ 3
  • 👍 2
Post #2762 3.42K
👋 Привет, сетевой друг!

Давай расскажу про MACsec (802.1AE) - шифрование трафика на уровне L2 которое многие забывают настроить, даже когда оно уже доступно на железе.

🟣Зачем это: IPSec шифрует на L3 и выше, но между свитчами внутри дата-центра или на линках между офисами трафик на L2 часто идёт открытым текстом. Любой, кто получит физический доступ к кабелю или скомпрометирует промежуточное устройство может читать или подменять фреймы. MACsec шифрует каждый Ethernet-фрейм целиком ещё до того как он попадёт в IP-стек, и делает это на скорости линка без задержки которую дал бы IPSec.

🟣Настраиваем MACsec между двумя свитчами через статический ключ (для тестов и небольших окружений):

key chain MACSEC_KEY macsec
key 1000
cryptographic-algorithm aes-256-cmac
key-string 0 1234567890ABCDEF1234567890ABCDEF

interface TenGigabitEthernet1/0/1
macsec network-link
mka policy MACSEC_KEY


network-link говорит, что это инфраструктурный линк между свитчами, а не подключение конечного устройства - меняет поведение MKA-протокола.

🟣Для продакшена используем MKA (MACsec Key Agreement) с динамической ротацией ключей через 802.1X вместо статики:

dot1x system-auth-control

interface TenGigabitEthernet1/0/1
macsec
mka policy DYNAMIC_MKA
dot1x pae both
authentication periodic
authentication timer reauthenticate 3600


Ключи ротируются автоматически раз в час - компрометация одного ключа не даёт доступа к трафику до и после ротации.

🟣Проверяем что шифрование реально работает, а не просто сконфигурировано:

show macsec summary
show mka session
show mka session interface TenGigabitEthernet1/0/1 detail


mka session должна показывать Secured как статус. Если видите Pending дольше нескольких секунд - проблема в key chain или несовпадении политик на двух концах.

🟣Смотрим реальную статистику шифрования и обнаруживаем атаки replay:

show macsec statistics interface TenGigabitEthernet1/0/1


Счётчик rx-pkts-late или integrity-check-failures растущий ненулевыми значениями - признак, что кто-то пытается инжектировать трафик в канал или физически вмешивается в линк.

🟣А критично это в дата-центрах с распределённой инфраструктурой, где кабели физически проходят через зоны с разным уровнем доступа, межофисные линки на арендованной инфраструктуре провайдера, где нельзя гарантировать, что никто не подключится к L2-сегменту, и любые среды с compliance-требованиями к шифрованию данных in-transit на всех уровнях, а не только на L3.

Серверная Админа | Zeroday | #Macsec
  • 👍 16
  • ❤ 1
Post #2761 3.87K
👋 Привет, сетевой друг!

Расскажу про NetProbe - простой Python-тул для поиска устройств в локалке через ARP.

🟣Что это: скрипт который шлёт ARP-запросы по всей подсети и собирает ответы. На выходе список устройств с IP, MAC-адресом, производителем по OUI и иногда моделью устройства.

🟣Почему именно ARP, а не ping или TCP-скан: ARP работает на уровне L2 и не блокируется файрволом - даже устройство которое игнорирует ICMP и держит все порты закрытыми всё равно обязано ответить на ARP-запрос, иначе оно просто не сможет принимать трафик в своей сети.

🟣Установка:

git clone https://github.com/HalilDeniz/NetProbe.git
cd NetProbe
pip3 install -r requirements.txt


🟣Базовый запуск по подсети:

python3 netprobe.py -t 192.168.1.0/24


🟣Флаги которые реально нужны:

# Живой мониторинг — видно когда устройство появляется и пропадает
python3 netprobe.py -t 192.168.1.0/24 --live

# Сохранить результат в файл
python3 netprobe.py -t 192.168.1.0/24 -o results.txt

# Фильтр по производителю
python3 netprobe.py -t 192.168.1.0/24 --vendor Apple

# Интервал между сканами в секундах, по умолчанию 5
python3 netprobe.py -t 192.168.1.0/24 --rate 10


🟣Где реально пригождается: быстро понять что висит в гостевой сети, найти забытые IoT-устройства которые никто не инвентаризировал, отследить когда новое устройство внезапно появляется в сети через live-режим. Минус один - работает только в пределах одного broadcast-домена, для удалённых подсетей нужен другой инструмент.

Серверная Админа | Zeroday | #Инструмент
  • 👍 17
Post #2759 4.3K
Аптечка сисадмина: необходимый набор ПО для Linux и Windows

У каждого сисадмина со временем появляется своя «аптечка» - набор проверенных утилит на случай, если сервер внезапно лёг, начал тормозить или решил забить диск под завязку. В статье собрали базовый набор инструментов для Linux и Windows: чем подключаться к серверам, как быстро проверить сеть, найти проблемный процесс, разобраться с логами и понять, что вообще пошло не так.

Серверная Админа | Zeroday | #Статья
  • 👍 10
  • ❤ 4
Post #2757 4.38K
👋 Привет, сетевой друг!

Разберём Flexible NetFlow - как собирать именно те метрики которые нужны, а не всё подряд.

🟣Чем отличается от обычного NetFlow: классический NetFlow v5/v9 пишет фиксированный набор полей. Flexible NetFlow позволяет самому определить что именно попадает в flow record - можно добавить DSCP, TTL, интерфейс, VLAN, BGP next-hop или любую комбинацию. Меньше мусора, точнее аналитика.

🟣Создаём кастомный flow record для анализа QoS-проблем:

flow record QOS_ANALYSIS
match ipv4 source address
match ipv4 destination address
match ipv4 dscp
match transport source-port
match transport destination-port
collect counter bytes
collect counter packets
collect transport tcp flags
collect ipv4 ttl minimum
collect ipv4 ttl maximum


TTL minimum и maximum в одном потоке - сразу видно асимметричную маршрутизацию когда пакеты туда и обратно идут разными путями.

🟣Экспортер и монитор:

flow exporter COLLECTOR
destination 10.0.0.100
transport udp 2055
export-protocol netflow-v9
template data timeout 60

flow monitor QOS_MONITOR
record QOS_ANALYSIS
exporter COLLECTOR
cache timeout active 60
cache timeout inactive 15

interface GigabitEthernet0/1
ip flow monitor QOS_MONITOR input
ip flow monitor QOS_MONITOR output


🟣Отдельный record для детекта сканирования - считаем количество уникальных dst-портов на один src-адрес:

flow record PORT_SCAN_DETECT
match ipv4 source address
match ipv4 destination address
match transport destination-port
collect counter packets
collect timestamp sys-uptime first
collect timestamp sys-uptime last


Если один источник генерирует тысячи flow с разными dst-портами за короткое время - сканирование.

🟣Смотрим кэш прямо на роутере без коллектора:

show flow monitor QOS_MONITOR cache
show flow monitor QOS_MONITOR cache aggregate ipv4 source address
show flow monitor QOS_MONITOR statistics


aggregate позволяет группировать прямо в CLI - супер для быстрой диагностики без поднятия внешнего коллектора.

Серверная Админа | Zeroday | #Netflow
  • 🔥 5
  • 👍 2
Post #2756 3.79K
👋 Привет, сетевой друг!

Сегодня поговорим о Ван Якобсоне - человеке который спас интернет от коллапса в конце 80-х.

🟣Кто такой Якобсон: исследователь в Lawrence Berkeley National Laboratory, позже работал в Cisco, Packet Design и Google. Не академик с кафедры — практик который чинил реальные проблемы реальной сети.

🟣Октябрь 1986 года: интернет падает. Пропускная способность между LBL и UC Berkeley вообще упала с 32 Кбит/с до 40 бит/с - в 800 раз. То же самое происходило по всей сети. Проблему назвали congestion collapse - сеть перегружалась, пакеты терялись, хосты ретрансмитили, это создавало ещё больше трафика и перегрузку усиливалась.

🟣За два года Якобсон разработал и внедрил четыре алгоритма которые до сих пор живут в каждом TCP-стеке: Slow Start, Congestion Avoidance, Fast Retransmit и Fast Recovery. Идея была простой - TCP должен сам определять пропускную способность канала и не перегружать сеть. Потеря пакета это сигнал что канал перегружен, нужно снизить скорость.

🟣В 1988 году вышла его статья Congestion Avoidance and Control - одна из самых цитируемых работ в истории компьютерных сетей. Алгоритмы внедрили в BSD Unix и они распространились по всему интернету за считанные месяцы.

🟣Позже Якобсон придумал tcpdump, pathchar для измерения характеристик каждого хопа в маршруте, и внёс вклад в разработку заголовков IPv6. В Google работал над Named Data Networking — концепцией где сеть маршрутизирует по именам контента а не по адресам.

🟣Без его работы интернет образца 1988 года просто лёг бы под собственным весом и не вырос в то что есть сейчас.

Серверная Админа | Zeroday | #история
  • 👍 20
  • ❤ 3
Post #2755 3.36K
👋 Привет, сетевой друг!

Сегодня разберу QUIC, который фактически заменил связку TCP+TLS в современном вебе и убрал одну из самых неприятных проблем классического транспорта - блокировку потоков при потерях.

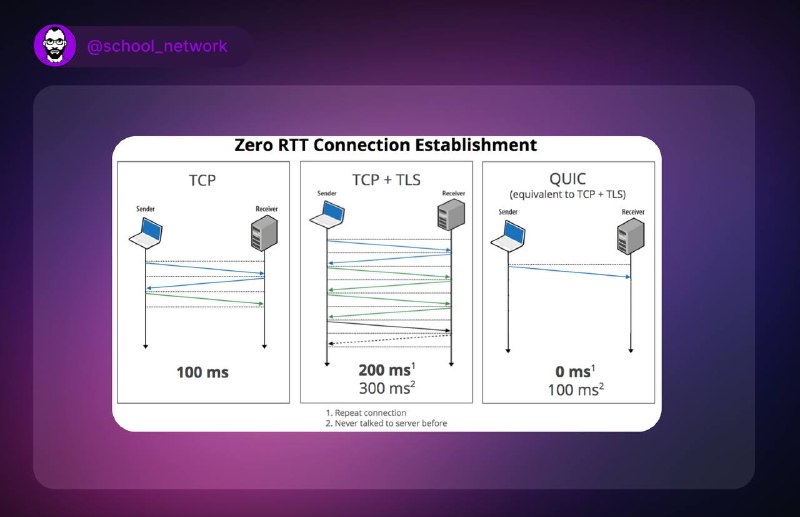
🟣Зачем он: классический TCP страдает от head-of-line blocking - если один пакет теряется, весь поток встаёт и ждёт восстановление. Плюс TLS поверх TCP добавляет отдельный handshake и ещё 1–2 RTT. QUIC (RFC 9000) убирает это, уходя в UDP и встраивая TLS 1.3 прямо в транспорт.

🟣Как работает: вместо одного общего потока QUIC создаёт connection с набором независимых streams. Потери влияют только на конкретный stream, остальные продолжают передавать данные без остановки. Шифрование встроено, поэтому транспортная логика и безопасность больше не разделены.

🟣Handshake:
обычное соединение (1-RTT)

client → Initial + crypto
server → Handshake + data
client → encrypted data
повторное соединение (0-RTT)
client → сразу encrypted request (если есть ключи сессии)

🟣Как выглядит в сети:

QUIC почти всегда UDP 443

tcpdump -i eth0 udp port 443 -nn


точечно по хосту

tcpdump -i eth0 host 1.1.1.1 -nn

🟣Проверка HTTP/3:

curl –http3 https://cloudflare.com

curl –http3 -I https://google.com


Если есть fallback - значит клиент/сервер не договорились о QUIC и ушли в HTTP/2.

🟣Проверка поддержки через TLS ALPN:

openssl s_client -alpn h3 -connect example.com:443


Если в ответе есть h3 - это HTTP/3 поверх QUIC.

🟣Что можно увидеть через Wireshark:

udp.port == 443
quic
tls && udp


Но важно: большая часть QUIC внутри зашифрована, включая транспортные метаданные, поэтому анализ становится гораздо более “слепым”, чем в TCP.

🟣Диагностика на хосте:

ss -u -a | grep 443
netstat -uapn | grep 443
lsof -i UDP:443

🟣В чем важность: привычная модель “SYN → SYN-ACK → ESTABLISHED” больше не работает. QUIC убирает наблюдаемость на уровне TCP и оставляет только косвенные сигналы - задержки, потери, джиттер и поведение потоков.

🟣Где уже используется: Google, YouTube, Cloudflare и большая часть мобильного трафика уже давно живут на QUIC/HTTP3. Это не эксперимент, а дефолтный транспорт современного веба.

Серверная Админа | Zeroday | #QUIC
  • 🔥 14
  • 👍 5
  • ❤ 2
Post #2754 3.55K
👋 Привет, сетевой друг!

Расскажу про универсальный тул для сетевой разведки и диагностики - Hawk

🟣Что это: Hawk объединяет сканирование сети, DNS-проверки, WHOIS, поиск поддоменов, анализ сервисов и базовые функции мониторинга. Нужен для быстрого первичного аудита или инвентаризации инфраструктуры.

🟣Если кратко, то внутри это набор обёрток над известными сетевыми техниками и инструментами. Можно искать активные хосты, проверять открытые порты, собирать баннеры сервисов и получать базовую информацию о доменах без постоянного переключения между утилитами.

🟣Стартуем:

git clone https://github.com/medpaf/hawk.git
cd hawk
sudo sh setup.sh

sudo python3 hawk.py


🟣А вот вам полезные команды:

# поиск устройств в локальной сети
-scanlan

# TCP/SYN-сканирование хоста
-scan -host 192.168.1.10

# определение версии сервиса
-grab -host 192.168.1.10 -p 22,80,443

# DNS-проверка
-ns example.com

# WHOIS
-whois example.com


🟣Есть и автоматизированный режим разведки:

-autoscan example.com


Он запускает несколько этапов сбора информации подряд и помогает быстро получить базовую картину по цели без ручного запуска каждого модуля.

🟣Но самая сильная сторона Hawk не в уникальных алгоритмах, а в том, что он собирает часто используемые сетевые операции в одном месте. Для быстрой диагностики, лабораторных стендов и учебных задач это бывает удобнее, чем держать в голове десятки отдельных команд.

Серверная Админа | Zeroday | #Инструмент
  • 👍 11
  • ❤ 1
  • 👾 1
Post #2753 4.2K
Игра в имитацию: как современные решения делают Wireguard невидимым для DPI

Статья про то, как WireGuard сначала научились легко узнавать и резать по характерному хендшейку и структуре пакетов, потом начали прятать за шумом и обфускацией, а дальше дошли до более хитрой схемы, где трафик уже не просто «ломает сигнатуру», а пытается выглядеть как QUIC, DNS, STUN или SIP - с прокси, который отвечает как настоящий сервис и поддерживает эту маску с обеих сторон, из-за чего блокировать становится сложнее не технически, а по рискам и побочным эффектам.

Серверная Админа | Zeroday | #Статья
  • 👍 23
  • ❤ 1
Post #2750 4.9K
👋 Привет, сетевой друг!

Расскажу еще о 3 способах прокачать защиту Mikrotik.

🟣Multicast IGMP Snooping для управления групповым трафиком: без него multicast флудит на все порты свитча как broadcast. С IGMP snooping коммутатор слушает IGMP-запросы и отправляет мультикаст только туда где есть подписчики:

/interface bridge
set bridge1 igmp-snooping=yes multicast-querier=yes

/interface bridge mdb
print


Особенно критично в сетях с IPTV или промышленными протоколами — без snooping мультикаст-поток на 20 Мбит/с убивает весь сегмент.

🟣Hairpin NAT для доступа к внутренним серверам по внешнему IP изнутри сети: классическая проблема когда сервер за NAT недоступен по публичному IP из той же локалки:

/ip firewall nat
add chain=srcnat \
src-address=192.168.1.0/24 \
dst-address=1.2.3.4 \
protocol=tcp \
dst-port=80 \
action=masquerade \
comment="Hairpin NAT"

add chain=dstnat \
dst-address=1.2.3.4 \
protocol=tcp \
dst-port=80 \
action=dst-nat \
to-addresses=192.168.1.10 \
comment="Forward to internal server"


Запрос изнутри на внешний IP роутер разворачивает на внутренний сервер и маскарадит источник - сервер отвечает правильно.

🟣Packet Sniffer с фильтрацией и отправкой на удалённый хост: встроенный снифер Mikrotik умеет стримить трафик на внешний Wireshark через TZSP без записи на флеш:

/tool sniffer
set filter-interface=ether1 \
filter-ip-protocol=tcp \
filter-port=80,443 \
streaming-enabled=yes \
streaming-server=192.168.1.100 \
memory-limit=10

/tool sniffer start


На стороне Wireshark просто слушаем UDP 37008 - весь отфильтрованный трафик приходит в реальном времени. Флеш роутера не трогается, нагрузка минимальная.

Серверная Админа | Бункер Хакера | #Mikrotik
  • ❤ 10
  • 👍 7
  • 👎 1
Post #2749 3.76K
👋 Привет, сетевой друг!

Сегодня расскажу, что такое API, зачем нужен и почему его сейчас используют вообще везде.


🟣Что такое API: ну если совсем грубо - это интерфейс для общения программ друг с другом. Вместо того чтобы инженер заходил в веб-интерфейс и нажимал кнопки вручную, приложение отправляет запрос и получает ответ в структурированном виде.

🟣Например, система мониторинга может сама запросить список интерфейсов у маршрутизатора или создать VLAN без участия человека.

🟣Как работает: чаще всего используется HTTP API. Клиент отправляет запрос на сервер, сервер обрабатывает его и возвращает ответ в формате JSON.

Пример запроса к устройству:

curl -X GET https://router/api/interfaces \
-H "Authorization: Bearer TOKEN"
Ответ:
{
"interface": "Gi0/1",
"status": "up",
"traffic": "124 Mbps"
}


🟣Основные методы API:

GET     - получить данные
POST - создать объект
PUT - изменить объект
DELETE - удалить объект


По такой схеме работают Cisco DNA Center, NetBox, Zabbix, Grafana, облачные платформы и сотни других систем.

🟣Зачем это сетевику: раньше для автоматизации приходилось парсить вывод CLI через Expect или SSH-скрипты. API позволяет получать данные в готовом виде без костылей и риска, что обновление прошивки сломает автоматизацию.

Пример создания VLAN через API:

curl -X POST https://switch/api/vlans \
-H "Authorization: Bearer TOKEN" \
-d '{"id":100,"name":"USERS"}'


🟣Что еще полезно знать для работы:

# Проверить доступность API
curl https://device/api

# Красиво вывести JSON
curl https://device/api/interfaces | jq

# Посмотреть HTTP-заголовки
curl -I https://device/api


Если сегодня сеть управляется кодом, то API - это тот самый язык, на котором разговаривают маршрутизаторы, контроллеры, системы мониторинга и автоматизация.

Серверная Админа | Zeroday | #API
  • 👍 19
  • ❤ 3
  • 🤔 3
Post #2748 3.8K
📝 История Spanning Tree: как Ethernet перестал зацикливаться в петлях

Сегодня про базовую боль L2-сетей - петли, которые ломают сеть быстрее, чем любая “сложная” атака.

🟣Как сеть ломалась без STP: в L2 нет понятия “главного пути”. Свитчи просто пересылают кадры дальше, а broadcast вообще обязан уйти во все стороны. Как только появляется петля, один пакет начинает дублироваться и возвращаться обратно. Дальше это уже не трафик, а самовоспроизводящаяся лавина, которая забивает канал и ломает MAC-таблицы.

🟣Почему это не лечится “умнее пересылкой”: проблема не в маршруте, а в самой модели L2. Свитч не знает историю кадра и не отличает “новый” от “копии, пришедшей по кругу”. Поэтому никакая оптимизация пересылки не спасает - нужно убрать циклы как класс.

🟣Что сделал STP на практике: он не “настраивает сеть”, он принудительно убирает из неё часть физических связей, оставляя только структуру без циклов. Остальные линки остаются как резерв, но выключены на уровне пересылки.

🟣Как это выглядит в работе:
• сеть сначала ведёт себя как обычный граф
• потом выбирается точка опоры (root)
• из всех возможных путей остаётся один
• всё остальное “замораживается”, пока не случится обрыв

🟣Неочевидный эффект: резерв в Ethernet существует физически, но логически сеть всегда работает как будто у неё только одно дерево. Это сильно контрастирует с IP-миром, где резерв - это активная часть маршрутизации.

🟣Почему это до сих пор не убрали: потому что базовая модель Ethernet не изменилась. Пока есть L2-домены с широковещанием, петли остаются смертельной проблемой, а STP - самым простым способом не дать им убить сеть.

Серверная Админа | Zeroday | #Spannkingtree
  • 👍 11
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →