TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.6K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #2648 · Back to latest

Older Posts 20 shown
Post #2644 12.9K
⚡️Разыгрываем книги по операционным системам (в бумажном варианте):

— Linux глазами хакера
— Windows глазами хакера

• Всего будет 4 призовых мест, а победители смогут выбрать любую понравившуюся книгу из списка выше. Итоги подведем ровно через неделю (9.04 в 19:00) при помощи бота который рандомно выберет победителя.

Для участия нужно:
1. Подписаться на наши каналы в максе https://max.ru/cybersec_academy и https://max.ru/school_network
2. Нажать на кнопку «Участвовать» на посте в максе.
  • 🤡 14
  • 🖕 8
  • 🤯 3
  • 👎 2
  • 😁 1
Post #2643 5.15K
📝 История NAT: как адреса из одного провайдера стали жить везде

Сегодня разберём, как обычный приём с адресами позволил интернету выжить при дефиците IPv4.

🟣Дефицит IPv4: В 90-х стало понятно, что 4,3 млрд адресов IPv4 не хватит даже для всех компьютеров в мире. И решение: Network Address Translation - NAT. Один публичный IP мог обслуживать десятки, сотни, тысячи устройств за маршрутизатором. Это позволило провайдерам масштабировать сеть без покупки сотен тысяч дополнительных IP.

🟣Как работает: Устройство в локальной сети получает приватный адрес (например, 192.168.x.x), а роутер меняет его на публичный при выходе в интернет. Возвратные пакеты мапятся обратно на конкретное устройство. NAT создаёт виртуальный мост между приватной сетью и глобальной, позволяя сотням устройств делить один IP.

🟣Виды NAT:
• Static NAT - один к одному, удобно для серверов.
• Dynamic NAT - адрес берётся из пула по мере необходимости.
• PAT (Port Address Translation) - один IP, разные порты для каждого клиента; именно PAT позволил сотням устройств за NAT одновременно выходить в интернет.

🟣Плюсы и минусы: NAT спас IPv4, позволил домашним сетям и провайдерам масштабироваться без сотен миллионов адресов. Минус - усложняет прямой доступ к устройствам внутри сети, мешает peer-to-peer соединениям, VoIP, некоторым VPN и службам видеонаблюдения.

Серверная Админа | Бункер Хакера | #NAT
  • 👍 18
  • ❤ 7
Post #2642 5.15K
👋 Привет, сетевой друг!

Расскажу еще о 3 способах прокачать защиту Mikrotik.

🟣RAW table до conntrack (срез мусора на входе): Фильтровать трафик до того, как он попадёт в connection tracking - экономит CPU и память. Особенно на DDoS или сканах.

/ip firewall raw
add chain=prerouting src-address-list=blacklist action=drop
add chain=prerouting protocol=tcp dst-port=22,8291 connection-state=new src-address-list=!trusted action=drop


RAW не трогает conntrack - лишние соединения даже не создаются.

🟣Fast path для UDP транзита (ускорение потокового трафика): UDP-трафик внутри сети, VPN или стриминг можно пропустить через fast path, чтобы bypass stateful-фильтрацию.

/ip firewall raw
add chain=prerouting protocol=udp src-address=10.10.0.0/16 dst-address=10.20.0.0/16 action=notrack
add chain=output protocol=udp src-address=10.20.0.0/16 dst-address=10.10.0.0/16 action=notrack


Трафик летит быстрее, нагрузка на CPU падает, особенно при больших потоках.

🟣Queue Tree + PCQ (нормальный QoS, а не simple queues): Когда нужно делить канал честно между клиентами, а не “кто первый занял - того и скорость”.

/queue type
add name=pcq-download kind=pcq pcq-rate=50M pcq-classifier=dst-address
add name=pcq-upload kind=pcq pcq-rate=50M pcq-classifier=src-address

/queue tree
add name=download parent=global-in queue=pcq-download
add name=upload parent=global-out queue=pcq-upload

Каждый клиент получает свою долю, даже если один начинает грузить канал.

Серверная Админа | Бункер Хакера | #Mikrotik
  • 👍 13
  • ❤ 5
  • 👏 1
Post #2641 5.03K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
Hyperdbg

🟣Что это: HyperDbg - это топовый отладчик для Windows. Инструмент юзает современные аппаратные возможности, чтобы отслеживать выполнение кода в ядре и пользовательском режиме. Он не полагается на стандартные API Windows, поэтому остаётся незаметным для антиотладки и античитов.

🟣Как он работает: HyperDbg виртуализирует уже работающую систему через Intel VT-x и EPT. Кадры инструкций и обращения к памяти можно мониторить через скрытые хуки, а выполнение кода - контролировать на уровне гипервизора.

🟣Особенности HyperDbg:
Невидимые EPT-хуки (Inline и Classic), мониторинг памяти для чтения и записи без ограничений, контроль RDMSR/WRMSR, RDTSC, CPUID, SYSRET и SYSCALL. Слежение за исключениями, внешними прерываниями и MMIO. Автоматизация через встроенный скриптовый движок, трекинг вызовов функций и адресов возврата. Поддержка PDB, маппинг структур и enum.

🟣Как запустить:

Собрать и запустить локально:

git clone --recursive https://github.com/HyperDbg/HyperDbg.git
cd HyperDbg
# см. документацию для сборки под Windows


Серверная Админа | Zeroday | #Инструмент
  • ❤ 9
  • 🔥 7
  • 👍 6
Post #2640 5.42K
Непростые времена требуют нестандартных инструментов: Mesh, LAN и P2P

В статье показывают, как оставаться на связи без интернета через Mesh, LAN и P2P. Даже при полном шатдауне устройства продолжают работать напрямую: Bluetooth, BLE и Wi-Fi позволяют находить друг друга и обмениваться данными без провайдеров и вышек. Потом уже о технической части: mesh с ретрансляцией через соседние устройства, прямые P2P-соединения и локальные сети. На практике всё упирается в плотность участников, ограничения ОС и задержки - без этого сеть либо не складывается, либо работает нестабильно.

Серверная Админа | Zeroday | #Статья
  • 👍 5
  • 💋 3
  • ❤ 2
  • ⚡ 2
  • 👎 1
Post #2639 5.72K
  • ❤ 5
  • 👍 4
  • 🤡 4
Post #2638 6.34K
📝 DNS-записи - справочник, который должен знать каждый

👋 Привет, сетевой друг!

DNS работает не одной записью, а целым набором типов. Каждый отвечает за свою задачу, разберём все по порядку.

🟣A и AAAA: A-запись связывает домен с IPv4, AAAA с IPv6. Первое, что проверяют при диагностике любой сетевой проблемы.

🟣PTR: Обратная резолюция, адрес в имя. Используется в почтовых серверах и логах. Отсутствующий PTR частая причина, почему письма уходят в спам.

🟣CNAME: Псевдоним домена, www.my.com → my.com. Именно через брошенные CNAME происходит subdomain takeover - запись есть, ресурса нет, его можно занять.

🟣MX: Указывает сервер для приёма почты домена. Чем меньше число приоритета, тем выше в очереди стоит сервер.

🟣NS: Какие серверы авторитативны для домена. Компрометация NS это перехват всего, что связано с доменом.

🟣TXT: Формально просто строка, но там живут SPF, DKIM, DMARC и верификационные токены. Аудит TXT-записей показывает, какие сторонние сервисы подключены к домену.

🟣SRV: Хост и порт для конкретного сервиса. Используется в SIP, XMPP, Kubernetes. При разведке помогает понять топологию инфраструктуры.

🟣SOA: Первичный NS, email администратора, серийный номер зоны. По серийному номеру видно, как давно и как часто зона обновляется.

🟣CAA: Какие CA имеют право выпускать SSL для домена. Записи нет, любой центр может выпустить сертификат.

Серверная Админа | Zeroday | #VLAN #subnet
  • 🔥 18
  • 👍 9
  • ❤ 3
  • 👾 1
Post #2636 4.98K
  • 😁 6
  • 👀 3
  • 🤡 1
Post #2633 4.75K
👋 Привет, сетевой друг!

Сегодня разберём ещё 5 полезных фишек для Cisco IOS, которые реально экономят время и нервы.

🟣NETCONF + YANG для программного управления конфигом - вместо CLI-скриптов через expect получаем структурированный XML-интерфейс. Можно читать и менять конфиг программно, с валидацией по YANG-модели, без риска сломать парсинг вывода.

# Включаем NETCONF на устройстве
netconf-yang
!
# Запрос через ncclient (Python)
from ncclient import manager
with manager.connect(host="10.0.0.1", port=830,
username="admin", password="cisco",
hostkey_verify=False) as m:
print(m.get_config(source="running"))


🟣Conditional Debug с ACL-фильтром - обычный debug ip packet в проде убивает CPU. С условием отлаживаем только конкретный хост или subnet, остальной трафик игнорируется отладчиком.

debug ip packet detail
debug condition interface Gi0/1
debug condition ipv4 access-list DEBUG_FILTER
!
ip access-list extended DEBUG_FILTER
permit ip host 192.168.1.100 any


🟣Object Tracking с boolean-логикой - несколько track-объектов объединяются через AND/OR. Можно строить сложные условия failover: переключать маршрут только если одновременно недоступны два провайдера, а не один.

track 1 ip sla 1 reachability
track 2 ip sla 2 reachability
track 10 list boolean and
object 1
object 2
ip route 0.0.0.0 0.0.0.0 10.0.2.1 track 10


🟣TCL-скрипты прямо в IOS - для одноразовых задач: mass-ping по списку хостов, автопроверка связности, генерация отчёта. Не требует внешнего сервера, работает на самом устройстве.

tclsh
foreach host {8.8.8.8 1.1.1.1 10.0.0.1} {
catch {exec ping $host repeat 3} output
puts "$host: $output"
}


🟣RSPAN для удалённого зеркалирования трафика - в отличие от локального SPAN, RSPAN тянет копию трафика через VLAN до удалённого анализатора. Можно подключить Wireshark на другом конце сети, не физически перемещая оборудование.

vlan 999
remote-span
!
monitor session 1 source interface Gi0/1
monitor session 1 destination remote vlan 999
!
# На целевом свиче:
monitor session 2 source remote vlan 999
monitor session 2 destination interface Gi0/24


Серверная Админа | Zeroday | #Cisco
  • 👍 8
  • ❤ 3
  • 👾 1
Post #2631 4.52K
👋 Привет, сетевой друг!

Сегодня разберём протокол LISP - штуку, которая пытается развести адресацию и маршрутизацию по разным ролям.

🟣Что это: в классическом IP один и тот же адрес отвечает сразу за всё - и «кто это», и «где это». Из-за этого возникают проблемы с масштабированием, мобильностью и таблицами маршрутизации.

🟣LISP разделяет эти роли: есть EID (Endpoint ID) - кто это, и есть RLOC (Routing Locator) - где это в сети.

То есть устройство может менять своё положение в сети, но его «идентичность» остаётся прежней.

🟣Как это работает:
когда пакет идёт к EID, пограничное устройство (xTR) смотрит, где находится нужный хост, и инкапсулирует пакет в новый IP-заголовок с RLOC. Дальше трафик едет по обычной сети до нужного узла, где декапсулируется и доставляется получателю. Чтобы это работало, используется mapping-система, которая отвечает на вопрос: какой RLOC соответствует этому EID.

🟣Зачем это вообще нужно: главная цель - уменьшить размер глобальных routing-таблиц и упростить жизнь при миграции и мультихоминге. Например, можно менять провайдера или локацию без смены IP для сервисов. Для дата-центров и больших сетей это сильно упрощает архитектуру.

🟣Пример базовой настройки (Cisco IOS XE):

router lisp
locator-set RLOC_SET
interface GigabitEthernet0/0
!
eid-table default instance-id 0
database-mapping 10.0.0.0/24 locator-set RLOC_SET


После этого роутер начинает объявлять свои EID и участвовать в LISP-домене.

🟣Что смотреть при диагностике:

show lisp mappings
show lisp session
show lisp interface

В выводе видно соответствия EID ↔ RLOC, состояние сессий и работу интерфейсов.

🟣LISP в итоге так и не стал массовым стандартом в интернете, но его идеи активно используются в SDN и overlay-сетях. По сути это ещё одна попытка отделить «кто» от «где» и сделать сеть более гибкой.

Серверная Админа | Zeroday | #Инструмент
  • 👍 10
  • ❤ 2
  • 👌 1
  • 🗿 1
  • 👾 1
Post #2629 4.78K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
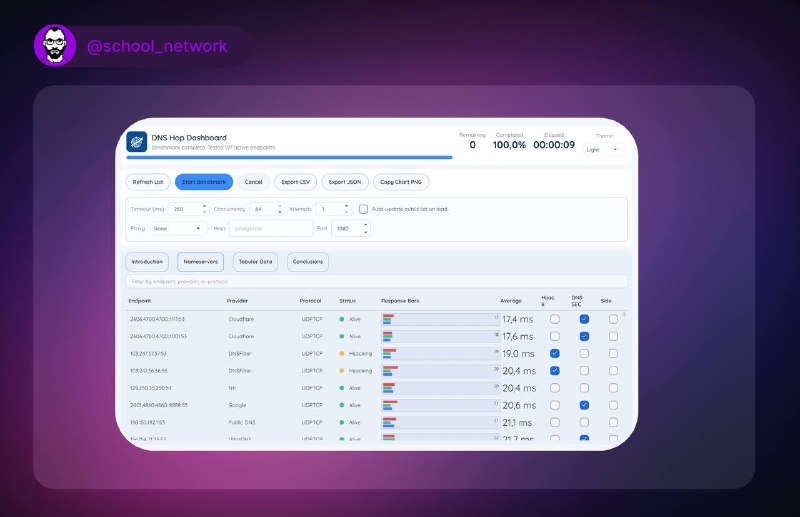
DNSHop

🟣Что это: DNSHop - утилита, которая проверяет, какой DNS-сервер реально быстрее и стабильнее. Не просто «пинг меньше», а полноценная проверка поведения: кэш, холодные запросы, валидность ответов. По итогу ты видишь не список IP, а понятную картину, кто быстрый, кто врёт, кто ломает DNSSEC.

🟣Как он тестирует:
Проверка идёт через несколько типов запросов. Сначала cached, быстрый сценарий. Потом uncached с рандомным доменом, чтобы понять реальную задержку. Есть тест на подмену NXDOMAIN и отдельная проверка DNSSEC через dnssec-failed.org. Плюс запросы к NS зоны .com, чтобы оценить базовую стабильность.

🟣Что умеет: поддерживает обычный DNS (UDP/TCP), а также DoH и DoT. Можно отфильтровать проблемные сервера, отсортировать по скорости и сразу применить лучший. Главная фишка не просто посмотреть, а сразу переключить DNS без ручной возни в системе.

🟣Как запустить:

Собрать и запустить локально:

dotnet restore
dotnet build DNSHop.sln
dotnet run --project src/DNSHop.App/DNSHop.App.csproj


Собрать готовый билд под Windows:

dotnet publish src/DNSHop.App/DNSHop.App.csproj -c Release -r win-x64 --self-contained true


Серверная Админа | Zeroday | #Инструмент
  • 🔥 8
  • 👍 5
  • ❤ 3
  • 👾 1
Post #2628 5.16K
Домашний NAS своими руками из подножного корма быстро и за 0 рублей (нет)

В статье разбирается, как собрать домашний NAS из подручного железа без покупки готовых решений. В ход идёт всё, что давно лежит без дела: одноплатники, старые диски и немного «колхоза», чтобы превратить это в рабочий сервер с доступом к файлам по сети. По пути всплывают типичные проблемы: прошивки, Wi‑Fi, питание, сборка корпуса и подключение дисков. В конце получается не идеальный, но рабочий NAS с Samba, удалённым доступом и полным контролем над своими данными.

Серверная Админа | Zeroday | #Статья
  • 🤣 17
  • ❤ 4
  • ⚡ 4
  • 👍 4
Post #2626 6.89K
👋 Привет, сетевой друг!

NTP - протокол синхронизации времени. Без него Kerberos буквально ломается, логи врут, а сертификаты не валидируются. Разберём, как это работает внутри.

🟣Обмен пакетами: Клиент отправляет запрос и фиксирует время отправки (T1). Сервер получает запрос (T2), формирует ответ и отправляет его (T3). Клиент получает ответ и фиксирует время (T4). Четыре метки — всё, что нужно для расчётов.

🟣Задержка сети (D) считается как (T4 - T1) - (T3 - T2). Это полное время в пути туда и обратно, минус время обработки на сервере.

🟣Смещение часов (θ) - ((T2 - T1) + (T3 - T4)) / 2: Насколько часы клиента расходятся с сервером. Именно это значение используется для коррекции.

🟣Коррекция зависит от величины смещения: Если θ больше 128 мс - клиент делает резкий прыжок и сразу выставляет правильное время. Если меньше — плавно ускоряет или замедляет свои часы, пока расхождение не уйдёт в ноль. Резкие прыжки времени в логах — один из признаков атаки на NTP.

🟣Качество сервера: Если задержка сети слишком большая, клиент снижает доверие к этому серверу или игнорирует его совсем. NTP работает с пулом серверов и выбирает наиболее стабильные.

Серверная Админа | Zeroday | #VLAN #subnet
  • 🔥 10
  • ❤ 3
  • 👾 2
Post #2625 5.49K
👋 Привет, сетевой друг!

Расскажу еще о 3 способах прокачать защиту Mikrotik.

🟣Детект сканирования через ловушку: Создаём порт, на который никто легитимно не должен стучаться. Кто стучится - сразу в бан.

/ip firewall filter
add chain=input protocol=tcp dst-port=23,135,139 connection-state=new action=add-src-to-address-list address-list=scanners address-list-timeout=7d comment="honeypot ports"
add chain=input src-address-list=scanners action=drop


Telnet и NetBIOS в продакшне никому не нужны. Зато сканер сразу себя выдаёт.

🟣Контроль DNS-запросов изнутри сети: Если клиент пытается уйти на внешний DNS мимо вашего — это повод задуматься. Малварь и туннели часто используют именно свой резолвер.

/ip firewall nat
add chain=dstnat protocol=udp dst-port=53 !dst-address=192.168.1.1 action=redirect to-ports=53
add chain=dstnat protocol=tcp dst-port=53 !dst-address=192.168.1.1 action=redirect to-ports=53


Весь DNS-трафик теперь идёт через роутер, независимо от настроек клиента.

🟣Детект аномального объёма трафика с хоста:

/ip firewall filter
add chain=forward src-address=192.168.0.0/24 action=passthrough limit=5M,10M:packet
add chain=forward src-address=192.168.0.0/24 action=add-src-to-address-list address-list=flood_suspects address-list-timeout=30m


Серверная Админа | Бункер Хакера | #Mikrotik
  • 👍 15
  • ❤ 5
  • 👾 1
Post #2624 5.3K
📝 История MPLS: как трафик перестал блуждать по сети

Технология, которая превратила отказ диска из катастрофы в обычное дело.

Технология, которая превратила маршрутизацию из «куда короче» в «куда нужно».

🟣Когда IP стал узким местом: В 90-х классическая маршрутизация уже начинала упираться в пределы. Каждый пакет требовал lookup в таблице, а таблицы росли. Параллельно операторы хотели управлять трафиком осознанно, а не просто отправлять его по shortest path. Нужен был способ ускорить пересылку и добавить контроль. Так появился MPLS с идеей передавать пакеты не по IP, а по меткам.

🟣От адресов к меткам: На входе в сеть пакет получает label. Дальше маршрутизаторы не разбирают IP-заголовок, а просто переключают его по таблице меток. Это быстрее и даёт возможность заранее определить путь. Так появились LSP, по сути туннели, по которым трафик идёт предсказуемо.

🟣Трафик под контролем: MPLS позволил делать то, чего не хватало обычному IP. Трафик можно направлять не по кратчайшему пути, а по загруженности или политике. Появились L3VPN и L2VPN, когда на одной физической сети живут десятки изолированных клиентов. Для операторов это стало основой бизнеса.

🟣Рост и побочные эффекты: Вместе с возможностями пришла сложность. Появились LDP, RSVP-TE, куча состояний и меток. Ошибка в конфиге может привести к blackhole, и дебажить это уже сложнее, чем обычный routing. Нужно понимать не только маршруты, но и как живёт label stack.

🟣Почему он до сих пор с нами: Несмотря на SDN и overlay, MPLS никуда не делся. Он даёт предсказуемость и контроль на уровне, который сложно повторить. Это уже не про ускорение, а про управление сетью как системой, а не набором маршрутов.

Серверная Админа | Бункер Хакера | #MPLS
  • ❤ 12
  • 👍 4
  • 😁 2
  • 👌 1
  • 👾 1
Post #2623 4.86K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
nerva

🟣Nerva - утилита на Go, которая определяет какой сервис по факту работает на открытом порту. И выдает не пустое «порт 22», а конкретно - SSH, Redis, Kafka, Kubernetes API и ещё десятки других протоколов. Этот тул анализирует ответы сервиса, баннеры и особенности протокола и возвращает метаданные: тип сервиса, транспорт (TCP/UDP/SCTP), иногда версию и дополнительные детали.

🟣Что умеет: Nerva поддерживает более 120 протоколов - от классических сервисов вроде HTTP, FTP и PostgreSQL до вещей из телеком-сетей и industrial-инфраструктуры: Diameter, GTP, Modbus, BACnet.

🟣Установка:

go install github.com/praetorian-inc/nerva/cmd/nerva@latest


🟣Быстрые примеры работы:

Определить сервис на порту:

nerva -t example.com:22


Получить структурированный JSON-результат:

nerva -t example.com:22 --json


Частый сценарий — связка со сканером портов:

naabu -host example.com -silent | nerva


Сканер ищет открытые порты, а Nerva сразу показывает, какие сервисы за ними стоят.

Серверная Админа | Белый Хакер | #Инструмент
  • 👍 18
  • ❤ 2
  • 👾 1
Post #2622 4.01K

Forwarded from ZeroDay | Кибербезопасность

⚡️Разыгрываем книги по информационной безопасности и этичному хакингу (в бумажном варианте):

— Сети глазами хакера
— Искусственный интелект глазами хакера

• Всего будет 4 призовых мест, а победители смогут выбрать любую понравившуюся книгу из списка выше. Итоги подведем ровно через неделю (24.03 в 19:00) при помощи бота который рандомно выберет победителя.

Для участия нужно:
1. Подписаться на наш канал в максе https://max.ru/cybersec_academy
2. Нажать на кнопку «Участвовать» на посте в максе.
  • 👎 14
  • 🤡 7
  • 🤣 3
  • ❤ 2
Post #2621 5.39K
HTTP-методы для начинающих: разбираем по букве спецификаций, а не пересказам

В статье разбирают все HTTP-методы не по пересказам из туториалов, а напрямую по спецификациям RFC. Пошагово объясняется семантика GET, POST, PUT, PATCH, DELETE и остальных методов, а также ключевые свойства протокола - safe, idempotent и cacheable. Отдельно показывают практические нюансы: чем PUT отличается от POST, почему PATCH должен применяться атомарно, как работают условные запросы через ETag, и какие статусы сервер обязан возвращать по стандарту.

Серверная Админа | Zeroday | #Статья
  • 👍 9
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →