Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.
Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network
РКН: https://vk.cc/cHYqt5
Post #2459
6.44K
 СЕ
@school_network
Showing posts older than #2460 · Back to latest
Привет, сетевой друг!
Поговорим о еще 5 способах защититься от ARP-спуфинга.ip dhcp snooping
ip dhcp snooping vlan 10
ip dhcp snooping information option allow-untrusted
ip device tracking
ip dhcp snooping verify mac-address
sudo apt install arpwatch
sudo systemctl start arpwatch@eth0
grep -E "flip|changed" /var/log/syslog
arpwatch -i eth0 -m admin@example.com
show arp | include 192.168.
show ip route 192.168.1.0

event manager applet ARP-ANOMALY
 event syslog pattern "ARP-4-DUPADDR"
 action 1.0 syslog msg "‼ Detected ARP anomaly"
 action 2.0 cli command "show arp"
 action 3.0 cli command "show mac address-table"
watch -n 5 "evpn mac vni 10010; evpn arp-cache vni 10010"
/interface ethernet monitor ether1 once
/ip firewall filter add chain=forward src-mac-address=00:11:22:33:44:55 action=drop log=yes log-prefix="ARP-ALERT"

/interface ethernet switch port set ether3 learned-mac-address-limit=1
/interface ethernet switch port set ether3 restrict-vlan-host=yes

Привет, сетевой друг!
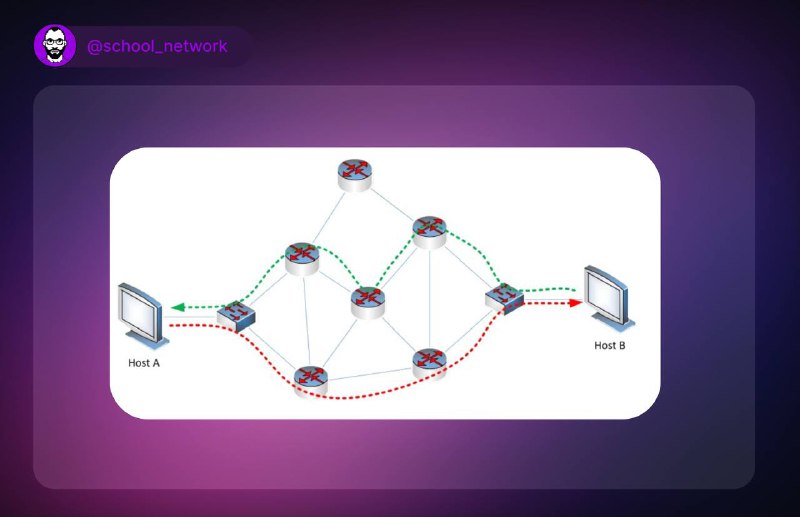
Сегодня поделюсь лайфхаком, который спасает, когда пакеты доходят, а ответы - нет. Да, это та самая скрытая асимметрия маршрутов, которая ломает firewall, балансировку и stateful-фильтры.traceroute -T -p 443 <dst>
traceroute <source> -s <client-IP>
show ip cef <client-IP> detail
show route <client-IP> extensive | match RPF

Привет, сетевой друг!

Сегодня поговорим об инструменте
SuzieQ
docker run -it -p 8501:8501 --name suzieq netenglabs/suzieq-demo
http://localhost:8501)docker run -it \
-v <parquet-dir>:/home/suzieq/parquet \
-v <inventory-file>:/home/suzieq/inventory.yml \
--name sq-poller \
netenglabs/suzieq:latest
sq-poller -D inventory.yml -n mydatacenter

Привет, сетевой друг!
Расскажу, как работает протокол ECMP, и почему это один из самых простых способов дать сети больше пропускной способности без больших усилий.interface GigabitEthernet0/0
ip address 203.0.113.2 255.255.255.252
interface GigabitEthernet0/1
ip address 203.0.113.6 255.255.255.252
router ospf 10
network 203.0.113.0 0.0.0.255 area 0
maximum-paths 4 ! разрешаем до 4 равных маршрутов
show ip route 0.0.0.0
show ip cef 8.8.8.8 detail
Привет, сетевой друг! Расскажу еще о 3 способах прокачать защиту Mikrotik.# блокируем мусорные пакеты
/ip firewall filter add chain=input connection-state=invalid action=drop comment="drop invalid"
# включаем защиту от подмены исходных IP (RPF)
/ip firewall filter add chain=input src-address=!YOUR_WAN_NET in-interface-list=WAN action=drop comment="rp-filter"
# блокируем входящие Winbox/SSH с любого, не входящего в whitelist
/ip firewall filter add chain=input in-interface-list=WAN protocol=tcp dst-port=39229,2222 src-address-list=!admin_allowed action=drop
# ловим портскан
/ip firewall filter add chain=input protocol=tcp psd=21,3s,3,1 action=add-src-to-address-list \
    address-list=blacklist address-list-timeout=1d comment="port scan detect"

# сразу блокируем
/ip firewall filter add chain=input src-address-list=blacklist action=drop
# ограничиваем скорость открытия соединений
/ip firewall filter add chain=input protocol=tcp connection-limit=50,32 action=add-src-to-address-list \
    address-list=dosers address-list-timeout=10m comment="possible DoS"

/ip firewall filter add chain=input src-address-list=dosers action=drop comment="drop DoS"
Привет, сетевой друг!
Сегодня расскажу о протоколе QIP (Quantum Internet Protocol), который в 2025 году начинает пробивать себе путь в реальные сети.Привет, сетевой друг!
Сегодня поговорим об инструменте nudgeWoL
git clone https://github.com/pbexiga/nudgeWoL.git
cd nudgewol

nano devices.json   # добавляем свои устройства

python nudgewol.py --wake "Gaming PC"
python nudgewol.py --status "Gaming PC"
python nudgewol-web.py
docker-compose up -d

Привет, сетевой друг!

Расскажу, в чем разница протокола OSPF с некоторыми другими.
🟣OSPF vs IS-IS: Оба - link-state протоколы, но OSPF ориентирован на IPv4/IPv6 и активно используется в корпоративных сетях, тогда как IS-IS исторически родился для операторов и лучше справляется с очень большими сетями.
Привет, сетевой друг!

Сегодня поговорим о еще  5 лайфхаках, которые помогут сэкономить время при работе в командной строке Cisco IOS.
alias exec sr show running-config | section
alias exec bk copy running-config flash:backup-$(date +%Y%m%d).cfg
archive
 path flash:/archive-config
 maximum 14
 time-period 1440   ! раз в сутки
event manager applet AUTO_SAVE_CFG
 event timer cron cron-entry "0 * * * *"
 action 1.0 cli command "enable"
 action 1.1 cli command "copy running-config flash:auto-backup.cfg"
 action 2.0 syslog msg "AUTO_SAVE_CFG: running-config backed up"
show tech-support | redirect tftp://10.0.0.5/tech-$(hostname)-$(date).txt
service timestamps log datetime msec localtime show-timezone
terminal monitor         ! в SSH/console покажет поступающие syslog
show logging | last 50