TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.6K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #2304 · Back to latest

Older Posts 19 shown
Post #2302 6.21K
librats: новая библиотека для распределённых P2P-приложений

В статье автор rats-search рассказывает о своей новой разработке - librats, библиотеке для распределённых P2P-приложений. Она появилась как альтернатива libp2p, который показался слишком тяжёлым и неповоротливым: высокое потребление ресурсов, неполные реализации и куча зависимостей. Librats написан на C++, работает быстрее и чище, поддерживает поиск по DHT и mDNS, шифрование через Noise, обмен сообщениями через gossipsub

Серверная Админа | #Статья
  • 👍 8
  • 👾 1
Post #2293 7.34K
👋 Привет, сетевой друг!

Расскажу о 3 способах прокачать защиту Mikrotik.

🟣Ограничение соединений по IP: чтобы защититься от брутфорса и DoS, можно ставить лимит соединений с одного IP.

/ip firewall filter add chain=input protocol=tcp dst-port=22 connection-limit=5,32 action=drop


🟣Блокировка сканирования портов: подозрительные сканеры портов создают много «мусора» в сети. MikroTik умеет их автоматически отбрасывать.

/ip firewall filter add chain=input protocol=tcp tcp-flags=syn connection-limit=30,32 action=drop


🟣Скрытый доступ через VPN: закрываем все админ-порты и разрешаем доступ только через L2TP/IPSec VPN.

/interface l2tp-server server set enabled=yes use-ipsec=required ipsec-secret=MySecret
/ip firewall filter add chain=input src-address-list=vpn_clients action=accept
/ip firewall filter add chain=input dst-port=8291 action=drop


Серверная Админа | #Mikrotik
  • 👍 28
  • 😁 3
  • 💩 2
  • 🏆 1
  • 👾 1
Post #2291 6.47K
👋 Привет, сетевой друг!

Сегодня разберём, в чём разница между Stateless Firewall и Stateful Firewall.

🟣Stateless firewall: проверяет каждый пакет по отдельности: IP, порт, протокол. Он не хранит контекст сессии и не знает, был ли этот пакет частью установившегося соединения. Из‑за этого простые правила фильтрации проходят быстро и почти без нагрузки на CPU, но вот сложные атаки типо спуфинга, повторных пакетов или фрагментации TCP легко обойти.

🟣Stateful firewall: ведёт «память» о соединениях: отслеживает TCP handshake, UDP «потоки», NAT‑таблицы и связи между пакетами. Он может блочить аномалии внутри сессий, защищать от повторной передачи старых пакетов и сложных атак MITM. Такой firewall анализирует контекст и порядок пакетов, а значит, нагрузка выше, зато уровень безопасности заметно выше.

Серверная Админа | #traffic
  • 👍 20
  • ❤ 3
  • 🌭 2
  • 🔥 1
  • 👾 1
Post #2290 6.13K
👋 Привет, сетевой друг!

Сегодня посмотрим, как быстро протестить, потянет ли Linux-сервер роль DPI/Firewall без покупки дорогого железа.

🟣Скорость пакетов через iptables/nftables: Сразу видно, сколько правил и сколько пакетов реально проходит через цепочки. Если число правил растёт, надо следить за latency.

iptables -L -v -n
nft list ruleset | wc -l


🟣Conntrack в деле: Покажет, сколько новых/установленных/удалённых соединений в секунду. На 200k+ established без fine-tuning можно упереться в стену.

conntrack -S


🟣CPU на фильтрацию пакетов: Даёт более реальный ответ: сколько времени уходит именно на netfilter.

perf stat -e net:netfilter:ipt_do_table sleep 5


🟣IRQ и NUMA: Если IRQ все бьют в одно ядро, а NUMA-узлы не настроены - ждем bottleneck.

cat /proc/interrupts | grep eth0
numactl --hardware


🟣Быстрый стресс-тест: Прямо в ядре можно устроить «шторма» пакетов, чтобы протестить лимиты без внешнего трафика.

pktgen


🟣eBPF как ускоритель: вообще даже минимальные фильтры на XDP снимают часть нагрузки с iptables, особенно на L3/L4 правилах.

bpftool prog show


Серверная Админа | #network
  • 👍 19
  • ❤ 3
  • 👀 1
  • 👾 1
Post #2289 6.71K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
white-netkit

🟣Что это: набор Python-скриптов для всего, что может понадобиться при разведке сети: спуфинг MAC, маршрутизация через Tor для анонимности, ARP-спуфинг, деаутентификация Wi‑Fi клиентов, поиск устройств и HTTP-сниффинг. Короче, всё, что помогает понять сеть и проверить её на уязвимости.

🟣Как работает: запускаете python white-netkit.py — и попадаете в интерактивное меню с возможностями: сменить MAC, «отключить» чужой клиент от Wi-Fi, перехватывать HTTP-трафик или прокинуть соединение через Tor. Внутри есть scapy, tcpdump, macchanger и Tor.

Сменить MAC интерфейса:

macchanger -r wlan0


Поймать HTTP-пакеты:

tcpdump -i wlan0 port 80 -A


Серверная Админа | #Инструмент
  • 👍 18
  • ❤ 5
  • 🔥 1
  • 👾 1
Post #2287 6.35K
  • 🤷‍♂ 24
  • 👍 3
Post #2283 6.81K
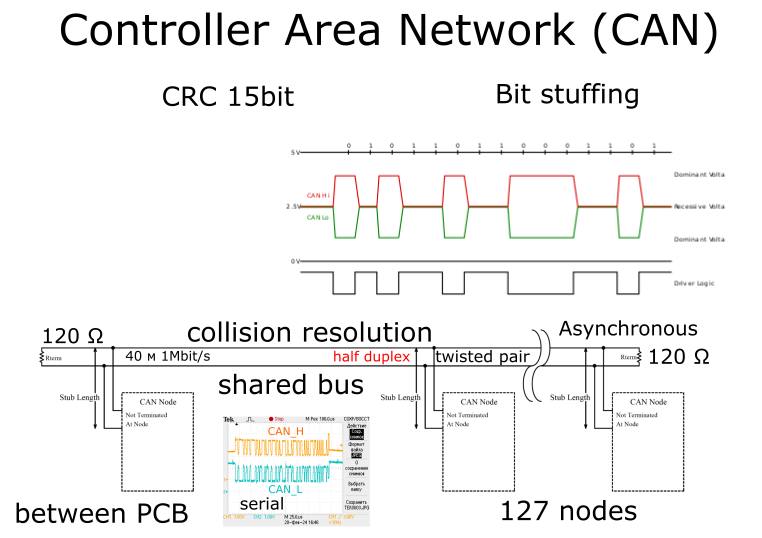
CAN-шина (Теория)

В статье разбирают, что такое CAN, почему два скрученных провода управляют всей «нервной системой» автомобиля и других устройств, как устроены пакеты данных с ID, полезными байтами и сигналами, и зачем нужна встроенная система приоритетов и разрешения коллизий. Простая теория о том, как микроконтроллеры общаются между собой без лишнего шума и задержек.

Серверная Админа | #Статья
  • 🔥 15
  • 👍 8
  • ❤ 3
Post #2281 6.57K
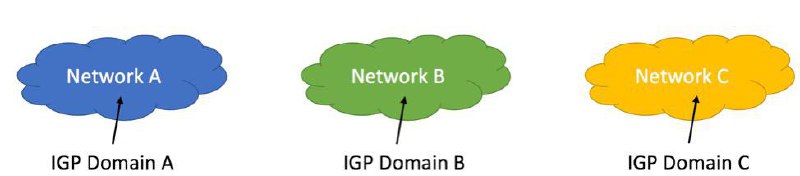
Буквально схема сети моего местного провайдера

👨‍💻Серверная Админа | #мем
  • 🔥 33
  • ❤ 7
  • 👍 6
  • 🤩 6
  • 💯 1
Post #2280 7.71K
👋 Привет, сетевой друг!

Сегодня закрылась ещё одна страница в истории интернета: AOL окончательно отключил диал-ап после 34 лет работы.

🟣Как это было: в 90-х AOL сделала интернет массовым. Вместо ручных настроек, был понятный интерфейс, почта, чаты, игры. Всё работало через телефонную линию. Скорость до 56 кбит/с казалась космосом, а фраза “You’ve got mail!” стала символом целой эпохи.

🟣Почему жил так долго: даже в 2017 году сотни тысяч американцев использовали диал-ап. Причины простые: дешево, телефонные линии есть везде, а для базовой почты и новостей скорости хватало. Пожилые юзеры часто оставались с AOL просто из-за привычки и простоты интерфейса.

🟣Теперь услуга закрывается. Вместе с ней уйдут AOL Dialer и AOL Shield. Альтернативы сейчас есть - спутниковый интернет вроде Starlink, мобильные сети, региональные провайдеры. Но для тех, кто десятилетиями жил в «модемном» мире, переход может быть сложным.

🟣Для миллионов людей AOL был первым выходом в интернет. Модемный писк и вечные споры за занятую телефонную линию реально стали частью цифровой культуры, как дискеты или VHS. Закрытие диал-апа - не просто про айти, а про конец целой эры 🤒

Серверная Админа | #Network
  • 🕊 26
  • 👍 17
  • 😢 8
  • 🤔 7
  • 😱 3
Post #2277 6.07K
👋 Привет, сетевой друг!

Сегодня разберём, чем отличаются IGP и EGP.

🟣IGP (Interior Gateway Protocols) - OSPF, IS-IS, EIGRP. Эти протоколы живут внутри автономной системы (AS), знают топологию сети почти целиком, быстро адаптируются к изменениям (например, падению линка), поддерживают метрики (стоимость, задержку, пропускную способность). Тут основная цель - обеспечить быстрое и стабильное построение маршрутов внутри одной организации.

🟣EGP (Exterior Gateway Protocols) - по сути, это BGP. Он связывает разные AS, и работает не через знание всей топологии, а через правила и атрибуты маршрутов (AS-PATH, MED, Local Preference). Масштабируется прям заметно лучше, чем IGP, потому что интернет - это миллионы префиксов, где топологией никто не поделится.

Серверная Админа | #IGP #EGP
  • 👍 25
  • 👾 4
  • ❤ 2
Post #2276 6.35K
👋 Привет, сетевой друг!

Сегодня расскажу про команду bmon и зачем она нужна

🟣Что это: bmon (Bandwidth Monitor) — консольный инструмент, который показывает трафик на интерфейсах в реальном времени. Нет графиков, нет лишнего GUI - всё именно в терминале.

🟣Плюсом из классного тут есть: сортировка интерфейсов по скорости, отображение пакетов в секунду, ошибки интерфейсов, поддержка разных источников статистики (/sys/class/net, SNMP, netlink), экспорт в текст или CSV.

🟣Зачем нужен: Стандартные команды типо ifconfig или ip -s link дают только статическую картину или суммарные байты. bmon же покажет динамику пропускной способности, пакеты в секунду и ошибки интерфейсов.

🟣Базовые команды:

# Запуск bmon с отображением всех интерфейсов
bmon

# Отслеживание конкретного интерфейса
bmon -i eth0

# Показ интерфейсов с ошибками
bmon -p

# Экспорт статистики в текстовый файл
bmon -o ascii:logfile.txt

# Использование netlink для сбора статистики
bmon -r 1000 -o ascii


Серверная Админа | #bmon
  • 👍 32
  • 👾 4
  • ❤ 3
Post #2273 6.22K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
vernet

🟣Что это: Vernet показывает вообще всё, что нужно, чтобы по фасту понять, что творится в сети: Wi-Fi с BSSID и MAC, список устройств в подсети, открытые порты и даже информацию о провайдере. Всё аккуратно в одном окне.

🟣Как и где работает: Windows, macOS, Linux, Android и iOS — Vernet запускается почти везде. На Linux нужен arp из net-tools, на остальных системах просто открываете GUI и сразу видите, кто есть кто в сети.

🟣Зачем нужно: если хотите быстро убедиться, что никто посторонний не лазит по вашей сети, проверить настройки или просто узнать, какие устройства реально «висят» в вашей LAN - Vernet поможет.

Серверная Админа | #Инструмент
  • 🔥 19
  • ❤ 3
  • 👾 1
Post #2271 6.27K
Настройка Angie в роли обратного HTTP-прокси

В статье показывается, как превратить Angie в обратный HTTP-прокси - тот самый «шлюз», через который проходят все запросы к вашему бэкенду. На практике это оказалось пробежкой по proxy_pass, тонкостям location, заголовкам X-Forwarded-For и настройкам keep-alive. Малейшая ошибка в конфиге может выдать неожиданные редиректы.

Серверная Админа | #Статья
  • 👍 7
  • 👾 1
Post #2269 7.41K
👋 Привет, сетевой друг!

Расскажу о 3 способах ускорить convergence в OSPF на Cisco IOS.

🟣Способ 1. BFD - быстрый детектор падений: Стандартные hello/dead в OSPF — слишком «ленивые». BFD проверяет линк каждые миллисекунды и сообщает об обрыве в разы быстрее.

interface GigabitEthernet0/0
bfd interval 50 min_rx 50 multiplier 3
ip ospf bfd


🟣Способ 2. Throttling SPF: При флапах сеть может «сходить с ума» от пересчётов топологии. Throttling задаёт минимальные и максимальные паузы, чтобы пересчёты были быстрыми, но при этом без перегрузки процессора.

router ospf 1
timers throttle spf 10 100 500


🟣Способ 3. Ускорение LSA flooding: По умолчанию между рассылками LSА есть задержки. Уменьшив их, изменения быстрее доходят до роутеров.

router ospf 1
timers throttle lsa all 20 80 500


Серверная Админа | #Cisco
  • 👍 18
  • ❤ 6
  • 👾 1
Post #2268 6.63K
👋 Привет, сетевой друг!

Сегодня расскажу, как заставить DHCP и HSRP работать без конфликтов.

🟣Почему обычный Relay иногда путает клиентов: DHCP-ретранслятор пересылает пакеты discover/offer/reply/ack между клиентом и сервером. Если в сети два маршрутизатора с HSRP, оба могут отправить Discover одновременно. В итоге клиент получает два ответа и немного теряется.

🟣Базово настроим Relay + HSRP

ALT_1:

int Fa5/0
ip add 176.18.3.2 255.255.255.0
ip helper-address 3.3.2.4
standby 1 ip 176.18.3.1
standby 1 priority 120
standby 1 preempt


ORL:

int Fa5/0
ip add 176.18.3.3 255.255.255.0
ip helper-address 3.3.2.4
standby 1 ip 176.18.3.1
standby 1 priority 100
standby 1 preempt


🟣Включаем HSRP-aware Relay

ALT_1:

int Fa5/0
ip helper-address 3.3.2.4 redundancy HSRP
standby 1 name HSRP


ORL:

int Fa5/0
ip helper-address 3.3.2.4 redundancy HSRP
standby 1 name HSRP


🟣Ну и теперь только активный маршрутизатор HSRP отправляет Discover, сервер получает один запрос и спокойно отвечает. Клиенты больше не теряются.

Серверная Админа | #network
  • 👍 16
  • 👾 3
  • ❤ 2
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →