TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #1817 · Back to latest

Older Posts 16 shown
Post #1816 8.24K
Как был сделан WiFi на музыкальном фестивале AFP

Статья рассказывает о создании WiFi-сети серьезного уровня на крупном фестивале. В чистом поле, за три недели, команда инженеров развертывала сотни точек доступа, прокладывала проводную инфраструктуру и решала сложнейшие задачи: от нехватки электроэнергии до работы в условиях полевого строительства. Это как раз то время, когда масштабный WiFi на мероприятии был редкостью.

Серверная Админа | #Статья
  • 🔥 20
  • 👍 7
  • ⚡ 3
  • ❤ 2
Post #1814 8.4K
👋 Привет, сетевой друг!

Сегодня расскажу об инструментах для мониторинга трафика: SPAN и RSPAN.

🟣SPAN - тут все просто: Если вам надо скопировать трафик с одного порта на другой для анализа, SPAN — это самый быстрый и простой способ. Например, чтобы мониторить трафик с порта fa0/1 и отправить его на порт fa0/5, всего пару команд.

switch# configure terminal  
switch(config)# monitor session 1 source interface fa0/1
switch(config)# monitor session 1 destination interface fa0/5


После этого весь трафик с fa0/1 будет направляться на fa0/5, и вы сможете его анализировать с помощью Wireshark или других инструментов. Единственное — SPAN работает только внутри одного коммутатора, так что не рассчитываем на слишком большое.

🟣RSPAN - для больших сетей: Когда сеть растёт, и нужно копировать трафик не с одного устройства, а с нескольких, на помощь приходит RSPAN. Это расширение SPAN, которое позволяет зеркалировать трафик между разными коммутаторами через VLAN.

🟣Допустим, вы хотите зеркалировать трафик с порта fa0/1 на первом коммутаторе и отправить его на порт fa0/5 на втором. Сейчас объясню:

На коммутаторе источнике:

switch_source# configure terminal  
switch_source(config)# vlan 100
switch_source(config-vlan)# remote span
switch_source(config)# monitor session 10 source interface fa0/1
switch_source(config)# monitor session 10 destination remote vlan 100


На коммутаторе получателе:

switch_remote# configure terminal  
switch_remote(config)# vlan 100
switch_remote(config-vlan)# remote span
switch_remote(config)# monitor session 11 source remote vlan 100
switch_remote(config)# monitor session 11 destination interface fa0/5


Теперь ваш трафик с fa0/1 на первом коммутаторе будет отправляться в VLAN 100 и направляться на порт fa0/5 второго устройства.

Серверная Админа | #network
  • 👍 32
  • ❤ 1
Post #1812 9.77K
👋 Привет, сетевой друг!

Сделал для вас подборку крутых бесплатных курсов по администрированию сетей на YouTube.

🟣 Школа сисадмина
🟣 Демэкзамен по администрированию 2024
🟣 Интенсив по администрированию
🟣 Администрирование Linux
🟣 Сетевое администрирование (подборка)

Серверная Админа | #Подборка
  • 👍 39
Post #1811 8.87K
👋 Привет, сетевой друг!

Сегодня поговорим о команде debug ip packet.

🟣Что за команда: Когда надо понять, что с пакетами в сети, а обычных логов недостаточно — юзаем debug ip packet. Она позволяет увидеть, как маршрутизатор обрабатывает пакеты: откуда приходят, какие решения принимает и где могут быть ошибки.

🟣Как это использовать на практике: Представьте, что трафик не идет по нужному маршруту, и вы хотите понять, почему. Вводим команду:

Router# debug ip packet  


И тут же начинаешь видеть поток информации о каждом пакете: исходящий ли он, что с ним происходит, где он теряется или блокируется. Для примера, можете увидеть:

IP: s=192.168.1.1, d=10.0.0.2, prot=6, ACL deny  


Тут видно, что пакет с IP 192.168.1.1 был заблокирован ACL (списком управления доступом).

🟣Как настроить фильтрацию: Если не нужны все пакеты, а только те, что приходят от определенного источника, вы можете настроить фильтрацию. Например:

Router# debug ip packet detail | include 192.168.1.1  


Это покажет только пакеты от IP 192.168.1.1.

🟣Не забудьте отключить после работы: Если отладку не отключить, она будет занимать ресурсы устройства. Вводим:

Router# undebug all  


Так освободите, и память, и снизите нагрузку на маршрутизатор.

Серверная Админа | #network
  • 👍 29
Post #1809 8.49K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
Libnet

🟣Libnet — это набор библиотек для создания, обработки и инжектирования сетевых пакетов на низком уровне. Он упрощает задачу работы с пакетом, будь то IP или канал передачи данных, и позволяет быстро строить сетевые приложения типо сканеров или тестеров безопасности

🟣Libnet прокачает вашу работу с сетями и даст возможность легко манипулировать трафиком, строить собственные приложения и тестировать протоколы. Идеально для создания кастомных решений без необходимости вручную разрабатывать низкоуровневую логику

Серверная Админа | #Инструмент
  • 👍 13
  • ❤ 1
  • 😐 1
Post #1807 8.67K
Получение информации о системе и сети с помощью Python

В статье описывается, как Python с библиотеками GPUtil и Scapy становится супер полезным инструментом для сисадминов. GPUtil помогает следить за состоянием графических процессоров, их загрузкой и температурой — а это, как знаем, критично для серверов. Scapy же позволяет в реальном времени анализировать и управлять сетевыми пакетами, автоматизируя мониторинг трафика

Серверная Админа | #Статья
  • 👍 11
  • ❤ 1
Post #1800 8.6K
👋 Привет, сетевой друг!

Сегодня расскажу о протоколе BBS.

🟣BBS (Bulletin Board Systems) — настоящая легенда, которая связала дома пользователей в 70-е, когда Интернета ещё не было, а модемы только начинали пользоваться спросом у обычных пользователей.

🟣BBS давал возможность обмениваться файлами и сообщениями через модемы с минимальной скоростью — от 300 бит/с до 56 кбит/с. Только один пользователь мог подключиться за раз, а другие ждали своей очереди. Время ожидания могло растянуться на часы, но все равно это было чудом для того времени.

🟣Эти системы работали чаще всего ночью, чтобы экономить на звонках. Почта, чаты, файлы — всё было доступно, но с большими ожиданиями. С годами BBS стал настоящим бизнесом с архивами ПО и даже 18+ контентом 😮

🟣Сегодня можно подключиться к старому BBS через тот же Telnet, но чтобы почувствовать всю атмосферу, лучше использовать SyncTerm — с ним ты сможешь скачать файлы через ZMODEM, как в старые-добрые.

Серверная Админа | #BBS
  • 👍 15
  • ❤ 3
  • 😭 2
Post #1798 6.85K
  • 💊 29
  • 👎 13
  • 👍 6
Post #1792 9.2K
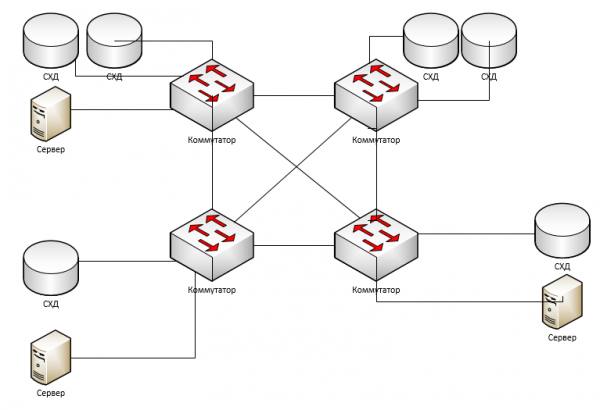
📝 Основные топологии SAN

1️⃣Point-to-Point (Точка-Точка): Сервер напрямую подключается к хранилищу. Часто применяется для ленточных библиотек на большом расстоянии, когда SAS-кабели коротки.
2️⃣Single-Switch Fabric (Однокоммутаторная структура): Один коммутатор объединяет серверы и хранилище. Простой старт, но с минимальной отказоустойчивостью.
3️⃣Ring Fabric (Кольцевая топология): Коммутаторы соединяются в кольцо, обеспечивая базовую отказоустойчивость и структурированное соединение.
4️⃣Cascaded Fabric (Каскадная структура): "Древовидная" топология с иерархией коммутаторов. Масштабируется легко, а структура логична и понятна.
5️⃣Mesh (Ячеистая топология): Полносвязная сеть, где каждый коммутатор соединен с каждым. Высокая отказоустойчивость, но дорого из-за множества соединений.

Серверная Админа | #SAN
  • 👍 16
  • ❤ 1
Post #1790 5.48K
👋 Привет, сетевой друг!

Продолжим настраивать межсетевой экран Cisco ASA. Он будет блочить нежелательный трафик в вашей сети.

🟣Добавляем маршрутизацию и NAT: Указываем маршрут по умолчанию:

route outside 0.0.0.0 0.0.0.0 <IP вашего провайдера>  


Включаем NAT, чтобы устройства в локальной сети могли выходить в Интернет:

nat (inside,outside) after-auto source dynamic any interface  


🟣Настраиваем доступ через веб-интерфейс: Хотите настраивать ASA через браузер? Включите HTTP-доступ:

ciscoasa(config)# http server enable  
ciscoasa(config)# http 192.168.0.0 255.255.255.0 inside


🟣Добавляем SSH для удалённого управления: Удобнее работать через SSH? Настраиваем его так:

hostname ASA  
domain-name yourdomain.com
crypto key generate rsa modulus 2048
ssh 192.168.0.0 255.255.255.0 inside
aaa authentication ssh console LOCAL


🟣Тестируем соединение: Убедимся, что всё работает. Для проверки используем команду ping. Если что-то не пингуется, включите ICMP:

fixup protocol icmp  


Серверная Админа | #cisco
  • 👍 18
  • ❤ 1
Post #1788 5.64K
👋 Привет, сетевой друг!

Сегодня займемся настройкой межсетевого экрана Cisco ASA. Он будет блочить нежелательный трафик в вашей сети.

🟣Подключаемся к устройству: возьмите консольный кабель, подключите его к порту Console (он с голубым ободком) на ASA и к компьютеру, с которого будем работать.

🟣Заходим в привилегированный режим: у Cisco ASA есть три режима: общий, пользовательский и привилегированный. Нам нужен максимальный доступ.

Сначала попадем в пользовательский:

ciscoasa> enable  
ciscoasa#


Теперь переходим в привилегированный:

ciscoasa# configure terminal  
ciscoasa(config)#


Мы внутри 😎

🟣Ставим пароль для безопасности: чтобы никто посторонний не получил доступ, задаем пароль:

ciscoasa(config)# enable password СИЛЬНЫЙ_ПАРОЛЬ  


🟣Настраиваем интерфейсы: подключение к интернету (outside):

interface GigabitEthernet 0/0  
nameif outside
security-level 0
ip address 192.168.1.1 255.255.255.0
no shutdown


Локальная сеть (inside):

interface GigabitEthernet 0/1  
nameif inside
security-level 100
ip address 192.168.0.1 255.255.255.0
no shutdown


Теперь у нас есть два канала: один для внешнего мира, другой для внутренней сети.

Продолжим в следующем посте?

Серверная Админа | #cisco
  • 👍 46
  • ❤ 24
  • 🤣 5
  • 🔥 1
Post #1786 5.34K
Сложно о простом. Самые популярные протоколы туннелирования, динамической маршрутизации и принципы их работы

В статье автор продолжит рассказ о базе в протоколах для безопасной передачи данных. Он подробно разбирает, как вообще работают протоколы по типу как GRE, IPsec и L2TP, которые помогают защищать информацию и правильно маршрутизировать её по сети. И кстати, еще узнаете, как инкапсуляция и шифрование делают передачу данных более безопасной и стабильной.

Серверная Админа | #Статья
  • 👍 10
Post #1784 5.64K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
PcapPlusPlus

🟣PcapPlusPlus — суперлегкий и мощный инструмент на C++, который позволяет захватывать, анализировать и манипулировать сетевыми пакетами. Представьте, что вы можете работать с такими движками, как libpcap, WinPcap, DPDK и PF_RING, и все это с одной универсальной библиотекой!

🟣Он даёт тебе полную свободу для работы с пакетом на разных уровнях — от Ethernet до HTTP и SSL/TLS. С инструментом можно не только парсить пакеты, но и редактировать их или строить свои собственные приложения для анализа трафика.

Серверная Админа | #Инструмент
  • 👍 11
  • ❤ 2
Post #1782 6.45K
📝 Шпаргалка по работе с утилитой tcpdump

Пользуемся для анализа сетевых пакетов 🤝

Серверная Админа | #tcpdump
  • 👍 28
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →